Nyheder

Alvorligt sikkerhedshul i PHP kræver ny dansk strategi

Onsdag måtte flere store danske tjenester som Aula og DMI trække stikket som følge af en kritisk, global sårbarhed. Synderen var sikkerhedshuller i programmeringssproget PHP. Sagen udstiller en alvorlig blind vinkel i den offentlige it-sikkerhed, da mange organisationer slet ikke er klar over, at teknologien kører i baggrunden, fordi den er dybt indlejret i systemer fra deres leverandører. En AI-agent fra OpenAI har tidligere kortlagt, at 7 ud af 10 af verdens hjemmesider reelt står uden lås på døren. Ifølge Daniel Russo, der er lektor ved Institut for Datalogi på Aalborg Universitet, har kunstig intelligens forrykket trusselsbilledet markant og gjort den usynlige software til et nemt mål. AI skabte ikke disse sårbarheder. De har eksisteret i mere end ti år. AI gjorde dem billige at udnytte, mens reparationen stadig afhænger af en håndfuld udviklere. Daniel Russo For at forhindre lignende nedbrud i fremtiden peger forskeren på, at Danmark bør lade sig inspirere af Tyskland. Her medfinansierer man via det statslige Sovereign Tech Agency den open source-software, som samfundet bygger på. På baggrund af hændelsen anbefales der tre konkrete tiltag: Onsdagens hændelse i PHP-miljøet bør ifølge forskeren tjene som et direkte opgør med den måde, man i dag klassificerer it-sikkerhed på samfundsplan. Open source-software er offentlig infrastruktur på linje med vores veje. Hvis vi ønsker et mere robust samfund, er vi nødt til at betale for vedligeholdelsen af den. Daniel Russo
Nyheder

Børn narres til at dele SMS-koder med svindlere

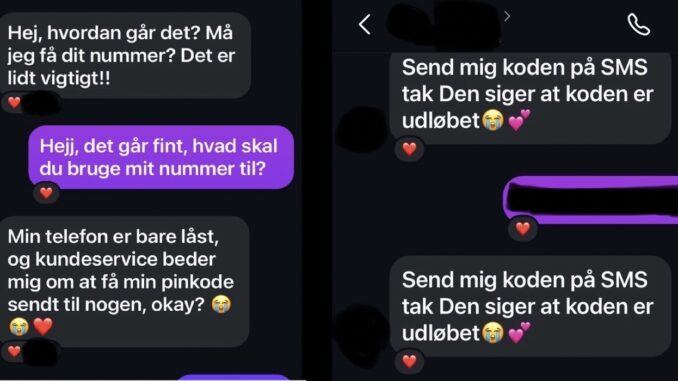
Beskeden ser ud til at komme fra en ven på Snapchat, Instagram eller Discord. Vennen skal have genåbnet sit telefonnummer og beder om at få tilsendt en SMS-kode. Men afsenderen er en svindler, og når barnet deler koden, kan den bruges til at købe digitale produkter, som bliver opkrævet via familiens mobilregning. Metoden får nu en advarsel fra Telenor, som den seneste tid har set flere og flere tilfælde. Det er en kynisk form for svindel, fordi den udnytter børns tillid til deres venner. For barnet kan det virke helt harmløst at hjælpe med en SMS-kode, men konsekvensen kan være, at svindleren bruger koden til at foretage køb, som familien ender med at betale for. Derfor er det vigtigt, at både børn og forældre kender til metoden. Per Olsen, sikkerhedschef i Telenor Mere end ti anmeldelser på 14 dage Svindlerne kontakter typisk børnene på sociale medier og udgiver sig for at være en ven eller bekendt med problemer med sit telefonnummer. Barnet bliver bedt om at videresende en kode, som kort efter lander på telefonen. Når koden er delt, kan svindleren gennemføre et køb. I nogle tilfælde fortsætter forløbet, fordi barnet får at vide, at koden er udløbet, og derfor skal sende en ny. På den måde kan svindleren lokke flere koder ud af barnet. En 42-årig kvinde fra Skanderborg blev for nylig opmærksom på metoden, da hendes barn delte en SMS-kode med en person, der udgav sig for at være en ven på sociale medier. Koden blev brugt til …. (læs mere her)
Nyheder

International organisation: Eksisterende standarder kan stoppe usikker telefonkontrol

Det store danske datalæk af CPR-oplysninger har fået den internationale standardiseringsorganisation OpenID Foundation til at reagere. I et nyt blogindlæg opfordrer organisationen både virksomheder og myndigheder til helt at droppe brugen af CPR-numre, fødselsdatoer og adresser som kontrolspørgsmål over telefonen. Ifølge organisationen kræver løsningen ikke udvikling af ny teknologi. I stedet peger de på den eksisterende standard OpenID Connect Client-Initiated Backchannel Authentication (CIBA). Denne tekniske standard gør det muligt at sende en godkendelsesanmodning direkte til borgerens digitale identitetsapp, imens telefonsamtalen pågår. Dermed kan identiteten bekræftes digitalt og uden udveksling af følsomme data over røret. Frederik Krogsdal Jacobsen, der er ledende softwareingeniør hos den danske virksomhed Idura og medformand for OpenID Foundations arbejdsgruppe på området, advarer mod at fastholde den nuværende praksis: Vi har længe vidst, at identitetskontrol baseret på personlige oplysninger ikke er sikker. Dette læk er en påmindelse til alle, der stadig benytter metoden, om, at de udsætter både sig selv og deres kunder for alvorlig risiko. Heldigvis findes der bedre løsninger, og teknologi baseret på OpenID-standarder gør det enkelt at integrere løsninger fra forskellige leverandører. Frederik Krogsdal Jacobsen Uafhængig af specifikke leverandører Brug af åbne standarder som CIBA betyder desuden, at organisationer undgår at binde sig til en enkelt teknologileverandør. Samtidig understreger OpenID Foundation, at godkendelser foretaget over telefonen skal knyttes specifikt til den aktuelle samtale for effektivt at forhindre forsøg på phishing og manipulation. CIBA blev udviklet netop til denne type situationer. Med standarden kan organisationer styrke deres sikkerhed og beskytte deres kunder bedre. Bjorn Hjelm, medformand …. (læs mere her)
Nyheder

Nyt samarbejde gør op med CPR-nummer som identifikation

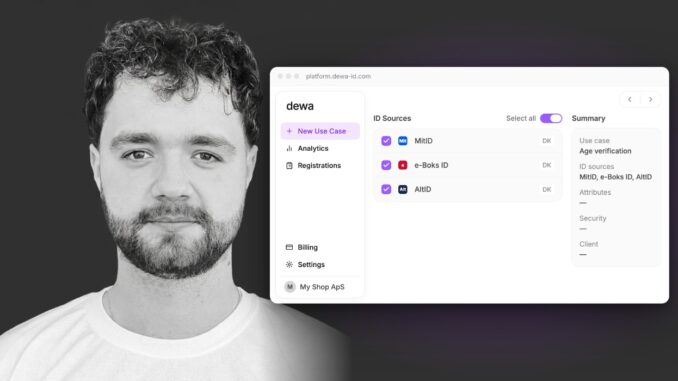
Den seneste tids sager om lækkede CPR-numre har understreget en grundlæggende sårbarhed: Et CPR-nummer kan identificere en person i et register, men det beviser ikke, at personen i den anden ende af røret er den, vedkommende udgiver sig for at være. Det problem skal et nyt strategisk partnerskab mellem e-Boks og den svenske udbyder af elektronisk identitet, Scrive, nu løse. Parterne er gået sammen om at samle e-Boks ID, AltID og MitID i én samlet løsning. Løsningen leveres gennem selskabet dewa, der er delvist ejet af e-Boks. For virksomheder betyder det konkret, at de fremover kan tilbyde kunderne tre forskellige digitale ID-løsninger gennem en enkelt integration frem for at skulle bygge og vedligeholde separate integrationer til hver platform. Formålet er at gøre det muligt for kundeservice at anmode om direkte digital identitetsverifikation under en igangværende telefonsamtale eller i et digitalt forløb, hvor CPR-nummeret udelukkende degraderes til en systemopslagsværdi. Den seneste sag om CPR-lækket har vist, at et CPR-nummer ikke i sig selv er bevis på, hvem man er, selvom det mange steder stadig har været nok i telefonen. Med e-Boks ID, AltID og MitID samlet gør vi det nemt for danskerne at verificere deres identitet med deres foretrukne digitale ID på få sekunder. Lorenz Flechtenmacher, medstifter og CEO i dewa Krav fra kommende EU-lovgivning Det er ikke kun den aktuelle it-kriminalitet, der driver behovet for mere sikker identifikation. Fra den 10. juli 2027 træder EU’s nye hvidvaskforordning i kraft. Den indfører fælles, strammere krav til identifikation og verifikation af kunder …. (læs mere her)
Nyheder

IT-kriminelle misbruger Microsofts godkendelsessystem til over 31.000 angreb

I perioden fra 1. august til 18. september blokerede sikkerhedsfirmaet Kaspersky mere end 31.000 e-mails, der udnyttede Microsofts egne systemer til at distribuere ondsindet indhold. Angrebet bygger på at misbruge anerkendte godkendelsesmekanismer, hvilket gør faldgruberne markant sværere for brugerne at spotte. Rent teknisk foregår det ved, at svindlerne opretter en Microsoft-konto og logger ind i Microsoft Entra admin center. Her registrerer de en ny applikation. Under oprettelsen tillader tjenesten, at man angiver en såkaldt redirect URI, hvilket er den webadresse, systemet sender brugeren videre til efter en succesfuld autorisation. I dette felt indtaster hackerne adressen på deres egen skadelige hjemmeside. Når infrastrukturen er på plads, sendes der e-mails ud med legitime Microsoft-links, der indeholder applikationens Application ID og den manipulerede redirect URI. Tricket betyder, at ofret i første omgang klikker på et ægte Microsoft-link, men ender på et eksternt websted designet til at stjæle personlige oplysninger eller downloade malware. Bagmændene har desuden fundet en anden vej ind ved at indlejre falsk indhold direkte i Microsofts officielle systembeskeder. Hackerne opretter falske brugere med opdigtede navne og indtaster derefter ofrets reelle e-mailadresse som backup-mail. Det resulterer i, at ofret modtager en officiel bekræftelseskode fra Microsoft, hvor selve emnefeltet og signaturen i e-mailen er erstattet med svindlernes tekst. Andrey Kovtun, Email Threats Protection Group Manager hos Kaspersky, sætter følgende ord på den tekniske fremgangsmåde: It’s not the first time we have observed that fraudulent links and messages are not sent ostensibly on behalf of the real company, but are sent through official services. …. (læs mere her)