Nyheder

Din inaktive smartphone deler data døgnet rundt

En smartphone er aldrig i komplet dvaletilstand. Bag skærmen udveksler enheden kontinuerligt datapamfletter med eksterne servere for at sikre, at systemet er opdateret og funktionsdygtigt. Selvom en stor del af denne trafik er nødvendig for telefonens drift, overføres der også informationer, som udelukkende tjener til at kortlægge brugerens adfærd. Nogle overførsler kan omfatte vedvarende sporing eller reklamerelaterede signaler – processer, der kan kompromittere personlige oplysninger, uden at brugerne ved det. Marijus Briedis, CTO hos NordVPN Den nødvendige datatrafik For at opretholde basale funktioner kommunikerer smartphonen løbende med producentens servere. Denne legitime baggrundsaktivitet omfatter en række specifikke data og tekniske identifikationer: Det ovennævnte er legitime grunde til dataoverførsler, når enheden er inaktiv. Det er nødvendigt for systemets rapportering af tilstand, tjek af tilgængelighed af opdateringer til operativsystemet, styring af netværk og forbindelser og synkronisering af indhold til e-mail og beskeder. Marijus Briedis, CTO hos NordVPN Uigennemsigtig sporing i baggrunden Udfordringen opstår, når datadelingen overstiger de tekniske behov og overgår til systematisk sporing. Her peges der særligt på permanente koder (PIDs), såsom reklame-id’er. Disse er ikke strengt nødvendige for telefonens drift, men tillader tredjeparter at koble aktivitet sammen på tværs af apps og opbygge langsigtede brugerprofiler. Samtidig indsamles der placeringsrelaterede signaler. Selv når GPS-funktionen er slået fra, udsender telefonen data via wi-fi- og Bluetooth-identifikatorer, som kan bruges til at kortlægge bevægelsesmønstre. Dertil kommer en konstant strøm af adfærdssignaler og app-brugsmønstre, der ofte er aktiveret som standard. Fra et cybersikkerhedsmæssigt synspunkt er unødvendig deling af data i baggrunden ikke blot et problem for …. (læs mere her)
Business

Ny rapport: It-kriminelle stjæler over en million bankkonti

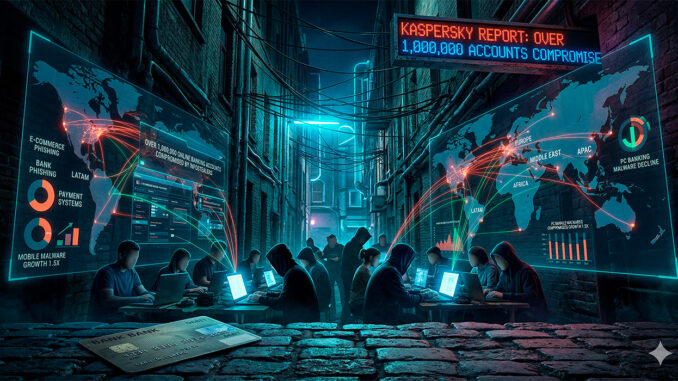
Sikkerhedsvirksomheden Kaspersky udgav torsdag en ny rapport, der dokumenterer et markant skift i metoderne bag finansiel it-kriminalitet. I løbet af 2025 blev mere end 1.000.000 netbankkonti, tilhørende kunder i verdens 100 største banker, kompromitteret af såkaldte infostealere. Mens antallet af brugere ramt af traditionel finansiel pc-malware faldt, voksede angreb via mobilbank-malware med en faktor på 1,5 sammenlignet med 2024. Samtidig steg opdagelsen af infostealere på pc’er globalt med 59%. Disse ondsindede programmer høster loginoplysninger, cookies, bankkortnumre og autofyld-data, som efterfølgende udnyttes til at overtage ofrenes konti. Phishing udgør fortsat en massiv trussel, men svindlernes mål har ændret sig. Sider, der efterligner webshops, dominerede det finansielle phishing-landskab med 48,5% af angrebene i 2025, hvilket er en stigning på 10,3% fra 2024. Til gengæld faldt phishing rettet mod banker med 16,5% og landede på 26,1%. Betalingssystemer stod for 25,5%, hvilket udgør en stigning på 6,2%. Angrebene varierer også markant afhængigt af den geografiske region. I Mellemøsten er 85,8% af den finansielle phishing rettet mod e-handel, mens bank-phishing fører an i Afrika med 53,75%. Latinamerika viser en todelt fordeling med 46,3% rettet mod e-handel og 42,25% mod banker. Data fra rapporten understreger ligeledes levetiden på de stjålne oplysninger. Hele 74% af de betalingskort, der blev kompromitteret af infostealere og efterfølgende offentliggjort på det mørke net i 2025, var fortsat gyldige i marts 2026. Det betyder i praksis, at it-kriminelle kan udnytte kort, der er stjålet flere måneder forinden. Polina Tretyak, der er analytiker for Digital Footprint Intelligence hos Kaspersky, sætter ord på udviklingen: …. (læs mere her)
Editors choice

TEST: eufyCam S4 – soldrevet overvågningskamera spækket fede funktioner

Det nyeste overvågningskamera fra Anker Innovations, eufyCam S4 er et meget avanceret, og temmelig stort, overvågningskamera. Når man lige kigger på det, så minder det faktisk mest af alt om de store topprofessionelle kameraer der hænger ved virksomheder – du ved dem der kan dreje og følge personer. eufyCam S4 er som sagt temmelig stort, med en stor batteribase og to separate kameraer. Kameraet kan monteres på en væg, og hvor batteribasen sidder tæt på væggen, så kan selve kamerahuset drejes så de peger i den retning du måtte ønske. Samtidig så kan det ene kamera drejes uafhængigt af kamerahuset, og med til kameraet følger et ret stort solcellepanel, der kan sikre at batteriet hele tiden er ladet op. Hurtigt at komme i gang Som med de andre eufyCam-produkter jeg har testet, så er det virkelig let og hurtigt at komme i gang. Kameraet tilføjes i app’en og tilknyttes en HomeBase hvis du har en – kameraet kan også køre direkte på routeren, men det har jeg ikke testet. HomeBasen giver en række muligheder som du ikke får, hvis du kører en routerløsning. Ikke mindst så får du 1TB lager i HomeBase til videooptagelser. Så snart eufyCam S4 var installeret kunne jeg monteret det – hvilket var let. To skruer i væggen og to skruer til at montere solcellepanelet og så var jeg ellers klar til at indstille kameraet og dets funktioner. Her er det så lige at systemet drillede mig en anelse, hvilket jeg kommer tilbage til om lidt. …. (læs mere her)
Nyheder

Skjult kode stjæler dine kortoplysninger før betaling

Ifølge The Annual Payment Fraud Intelligence Report er digital skimming en voksende og yderst effektiv metode til datatyveri. I 2024 blev brugen af e-skimming næsten tredoblet sammenlignet med 2023, og mere end 11.000 unikke e-handelsdomæner blev inficeret med ondsindet kode. Metoden fungerer som en usynlig onlineversion af de fysiske skimming-enheder, der kendes fra hæveautomater. Det sker via kompromitteret JavaScript-kode, som implementeres i webshoppens legitime tredjepartsprogrammer, herunder betalingswidgets, markedsføringstrackere eller analysetags. Koden afvikles direkte i kundens browser, når siden indlæses, hvilket gør angrebet usynligt for både forbrugeren og ofte også for selve virksomheden bag webshoppen. Angribere implementerer JavaScript-skimmere, der kører ubemærket i din browser og opsnapper hele kortnumre, CVV-numre, navne, e-mailadresser, udløbsdatoer og andre følsomme data i realtid, nogle gange endda før du afslutter købet. Du kan shoppe på en legitim hjemmeside og stadig få stjålet dine oplysninger uden pop op-vinduer og uden advarsler – du bemærker slet ikke, at tyveriet finder sted. Marijus Briedis, CTO hos NordVPN Videresalg for 60 kr Når kortoplysningerne er høstet, lander de typisk på markedspladser på det mørke net. Her sælges et stjålet betalingskort for omkring 60 kr. Køberne udnytter efterfølgende dataene til falske køb, overtagelse af konti eller hvidvaskning via gavekort – ofte få timer efter tyveriet har fundet sted. Årsagen til metodens succes ligger i forsyningskæden af den kode, moderne hjemmesider er bygget af. Et enkelt forældet plugin eller en kompromitteret underleverandør er nok til at sprede skimmeren til alle de butikker, der benytter leverandørens produkt. Digital skimming lykkes ved, at den skjuler …. (læs mere her)
Nyheder

Ny dansk løsning opdager hackerangreb på få minutter

I slutningen af februar lancerede TDC Erhverv sikkerhedsløsningen Cyber Alert, som har til formål at reducere den tid, det tager at opdage et digitalt indbrud. Ifølge en opgørelse fra Google Mandiant fra 2025 tager det i gennemsnit 11 dage for en virksomhed i EMEA-regionen at opdage et cyberangreb. Det nye system er designet til at barbere denne reaktionstid ned til et minimum. AI-modeller analyserer milliarder af metadata Systemet bygger på overvågning af teleudbyderens eksisterende digitale infrastruktur, da TDC Erhverv håndterer netværkstrafikken for halvdelen af de danske virksomheder. Rent teknisk fungerer løsningen ved løbende at analysere milliarder af metadata fra den samlede netværkstrafik. TDC Erhverv har trænet AI-modeller til at identificere unormal aktivitet på den enkelte virksomheds internetforbindelse ved at sammenholde datastrømmen med kendte trusler og trafikmønstre. Når systemet registrerer en potentiel hændelse, genereres en automatisk alarm til virksomheden. Alarmen indeholder specifikke data om, hvad der er sket, tidspunktet for hændelsen, samt information om hvor virksomheden kan hente hjælp. Al datahåndtering foregår på dansk infrastruktur. Cyberkriminelle bliver stadig dygtigere, og derfor skal vi opdage angreb langt tidligere, hvis vi skal vinde våbenkapløbet. Med Cyber Alert får virksomheder et konkret værktøj til at identificere cyberangreb på få minutter frem for flere dage – og dermed kunne reagere i tide og minimere økonomiske tab, datalæk og nedetid. Det styrker ikke kun den enkelte virksomhed, men også Danmarks samlede digitale modstandskraft. John Henriksen, CEO i TDC Erhverv Fokus på de mindste virksomheder Løsningen er især rettet mod små og mellemstore virksomheder (SMV’er), som sjældent …. (læs mere her)