Det store danske datalæk af CPR-oplysninger har fået den internationale standardiseringsorganisation OpenID Foundation til at reagere. I et nyt blogindlæg opfordrer organisationen både virksomheder og myndigheder til helt at droppe brugen af CPR-numre, fødselsdatoer og adresser som kontrolspørgsmål over telefonen.
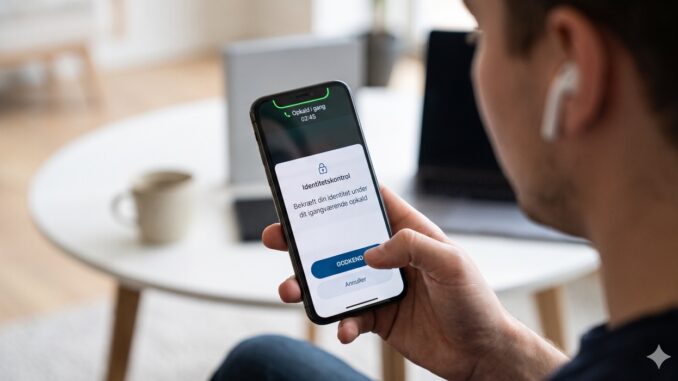
Ifølge organisationen kræver løsningen ikke udvikling af ny teknologi. I stedet peger de på den eksisterende standard OpenID Connect Client-Initiated Backchannel Authentication (CIBA). Denne tekniske standard gør det muligt at sende en godkendelsesanmodning direkte til borgerens digitale identitetsapp, imens telefonsamtalen pågår. Dermed kan identiteten bekræftes digitalt og uden udveksling af følsomme data over røret.
Frederik Krogsdal Jacobsen, der er ledende softwareingeniør hos den danske virksomhed Idura og medformand for OpenID Foundations arbejdsgruppe på området, advarer mod at fastholde den nuværende praksis:
Vi har længe vidst, at identitetskontrol baseret på personlige oplysninger ikke er sikker. Dette læk er en påmindelse til alle, der stadig benytter metoden, om, at de udsætter både sig selv og deres kunder for alvorlig risiko. Heldigvis findes der bedre løsninger, og teknologi baseret på OpenID-standarder gør det enkelt at integrere løsninger fra forskellige leverandører.
Frederik Krogsdal Jacobsen
Uafhængig af specifikke leverandører
Brug af åbne standarder som CIBA betyder desuden, at organisationer undgår at binde sig til en enkelt teknologileverandør. Samtidig understreger OpenID Foundation, at godkendelser foretaget over telefonen skal knyttes specifikt til den aktuelle samtale for effektivt at forhindre forsøg på phishing og manipulation.
CIBA blev udviklet netop til denne type situationer. Med standarden kan organisationer styrke deres sikkerhed og beskytte deres kunder bedre.
Bjorn Hjelm, medformand i arbejdsgruppen bag CIBA-standarden