Nyheder

IT-kriminelle misbruger Microsofts godkendelsessystem til over 31.000 angreb

I perioden fra 1. august til 18. september blokerede sikkerhedsfirmaet Kaspersky mere end 31.000 e-mails, der udnyttede Microsofts egne systemer til at distribuere ondsindet indhold. Angrebet bygger på at misbruge anerkendte godkendelsesmekanismer, hvilket gør faldgruberne markant sværere for brugerne at spotte. Rent teknisk foregår det ved, at svindlerne opretter en Microsoft-konto og logger ind i Microsoft Entra admin center. Her registrerer de en ny applikation. Under oprettelsen tillader tjenesten, at man angiver en såkaldt redirect URI, hvilket er den webadresse, systemet sender brugeren videre til efter en succesfuld autorisation. I dette felt indtaster hackerne adressen på deres egen skadelige hjemmeside. Når infrastrukturen er på plads, sendes der e-mails ud med legitime Microsoft-links, der indeholder applikationens Application ID og den manipulerede redirect URI. Tricket betyder, at ofret i første omgang klikker på et ægte Microsoft-link, men ender på et eksternt websted designet til at stjæle personlige oplysninger eller downloade malware. Bagmændene har desuden fundet en anden vej ind ved at indlejre falsk indhold direkte i Microsofts officielle systembeskeder. Hackerne opretter falske brugere med opdigtede navne og indtaster derefter ofrets reelle e-mailadresse som backup-mail. Det resulterer i, at ofret modtager en officiel bekræftelseskode fra Microsoft, hvor selve emnefeltet og signaturen i e-mailen er erstattet med svindlernes tekst. Andrey Kovtun, Email Threats Protection Group Manager hos Kaspersky, sætter følgende ord på den tekniske fremgangsmåde: It’s not the first time we have observed that fraudulent links and messages are not sent ostensibly on behalf of the real company, but are sent through official services. …. (læs mere her)
Nyheder

Danske virksomheder ramt af rekordmange cyberangreb i sommerferien

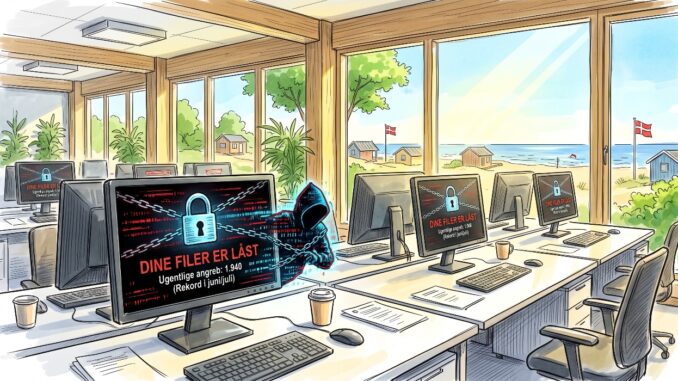
Sommerperioden bød på usædvanlig stor aktivitet fra cyberkriminelle rettet mod det danske erhvervsliv. Opgørelser fra sikkerhedsvirksomheden Check Point Research, der kortlægger cyberangreb i 41 lande i rapporten Cyber Attack Stats, viser et hidtil uset højt niveau af hændelser i løbet af sommermånederne. I juni blev danske virksomheder ramt af gennemsnitligt 1.940 ugentlige cyberangreb, mens tallet for juli landede på 1.781 ugentlige angreb. Det svarer til en stigning på henholdsvis 39% og 34% sammenlignet med samme periode sidste år. Til sammenligning lå den globale stigning på 16% fra juli 2025 til juli 2026. Ifølge Balder Borup, Security Engineer Team Leader hos Check Point Software Technologies i Danmark, afspejler tallene en velkendt problemstilling i ferietiden: ”Sommerferien ændrer hverdagen i mange virksomheder. Der er færre medarbejdere på arbejde, nøglepersoner kan være utilgængelige, og de normale arbejdsgange bliver lettere brudt. Det ved cyberkriminelle, og derfor kan ferieperioder skabe attraktive muligheder for angreb. Virksomheder bør på forhånd sikre, at både procedurer og ansvar er på plads, når bemandingen er lavere,” siger Balder Borup. Han påpeger samtidig, at beredskabet skal kunne modstå perioder med nedsat bemanding: ”Tallene viser tydeligt, at angrebspresset fortsætter gennem hele sommerperioden, hvor danske arbejdspladser går et gear ned. Denne udvikling understreger behovet for robuste procedurer for cybersikkerhed, der fungerer uafhængigt af, hvem der er på arbejde. Evnen til at opdage og reagere på angreb må ikke blive svagere, blot fordi kalenderen siger sommerferie,” siger Balder Borup. Markant stigning i globale ransomwareangreb Ud over den generelle stigning i angreb mod Danmark viser rapporten …. (læs mere her)
Nyheder

Otte råd fra Fortinet: Undgå cyberangreb i sommerferien

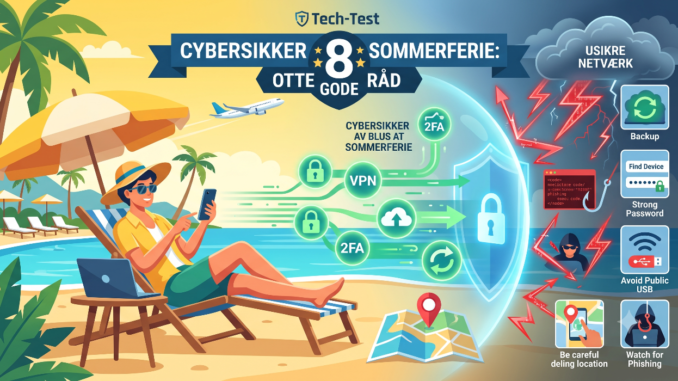
Danskerne pakker kufferterne og sætter autosvar på mailen, men de digitale trusler tager ikke på sommerferie. Når smartphones og bærbare computere kobles på ukendte netværk i udlandet eller på den lokale campingplads, stiger risikoen for datatyveri markant. Ferietilstanden gør mange brugere til nemme mål for svindel. Bemærk: Denne artikel er baseret på input fra sikkerhedsvirksomheden Fortinet, og de otte råd til en mere sikker digital adfærd kommer fra dem – ikke fra Tech-Test. Ifølge den seneste rapport fra Fortiguard Labs er mængden af stjålne brugeroplysninger steget med 79 % fra 2024 til 2025. Netop stjålne identiteter og adgangskoder er i dag et afgørende værktøj for de it-kriminelle. Sommerferien er en tid, hvor mange danskere sænker skuldrene, men det er også her, hvor cyberkriminelle kan udnytte vores tillid til digitale tjenester. Anette Vainer, landechef for Fortinet i Danmark Hun understreger, at cyberkriminelle bevidst går efter ferierende, der benytter deres udstyr til alt fra navigation til underholdning på usikre forbindelser: De ved, at vi bruger vores enheder til alt fra navigation til underholdning. Med nogle enkle forholdsregler kan man sikre, at ens ferieminder forbliver ens egne, og at man også beskytter sine brugeroplysninger, hvis man lige skal tjekke arbejdsmails i ferien. Anette Vainer, landechef for Fortinet i Danmark Her er sikkerhedsvirksomhedens otte råd til at undgå cyberkriminalitet på ferien: Før du tager afsted Når du er på ferie
Nyheder

Telenor advarer: Norden står over for skærpet trusselbillede

I en ny nordisk sikkerhedsrapport, Nordic Digital Security 2025, advarer Telenor om stigende geopolitisk spænding og accelererende digitale trusler i Norden. Rapporten fremhæver især den voksende indbyrdes afhængighed mellem kritisk infrastruktur som energi og digitale tjenester. På baggrund af Telenors trusselsvurdering opfordrer selskabet regeringer og erhvervsliv til at samarbejde for at opbygge et stærkere, samlet regionalt beredskab. Det kræver både strategisk udsyn og praktisk samarbejde at sikre, at vores digitale infrastruktur kan modstå sikkerhedstruslen i dag og i fremtiden. Vi skal investere i fælles løsninger, der styrker robustheden på tværs af Norden. Lars Thomsen, administrerende direktør i Telenor Danmark Rapporten identificerer en række presserende risici, der sætter nordisk robusthed på prøve: De største sikkerhedsrisici i 2025 Telenor peger på seks hovedkategorier af trusler, teleselskaber og andre leverandører af kritiske tjenester skal forberede sig på i 2025: Telenors nordiske selskaber kommer med en fælles opfordring til handling, der blandt andet indebærer at gøre robusthed til en nordisk prioritet, harmonisere rammer og regler samt styrke fælles kapabiliteter og øvelser. Den fulde Nordic Digital Security 2025-rapport kan læses her.
Nyheder

Stigning i cyberangreb: Danmark klarer sig bedre end naboer

Ifølge kvartalsrapporten Cyber Attack Stats Q2 2025 er antallet af cyberangreb i Europa steget med 22 % på et år. I Danmark er stigningen på 5 % i samme periode, mens Norge og Sverige oplever stigninger på henholdsvis 20 % og 32 %. Danske virksomheder og organisationer blev i gennemsnit ramt af 1.372 angreb om ugen i andet kvartal af 2025. Til sammenligning blev norske og svenske organisationer ramt af henholdsvis 1.811 og 1.819 angreb om ugen. Selvom Danmark ser ud til at klare sig relativt godt sammenlignet med vores nordiske naboer, ser vi stadig en tydelig stigning i cyberangreb. Cybertruslen udvikler sig konstant, og tallene understreger vigtigheden af løbende at styrke og udbygge cybersikkerheden. Balder Borup, Security Engineering Team Leader hos Check Point Software Technologies i Danmark Globalt set er uddannelsessektoren hårdest ramt med 4.388 ugentlige cyberangreb per organisation, en stigning på 31 %. Også offentlige myndigheder og telekommunikationssektoren oplever markante stigninger. ”Uddannelsessektoren er et attraktivt mål for cyberkriminelle, fordi sektoren dels håndterer følsomme personoplysninger og dels har adgang til værdifuld forskning. Balder Borup, Security Engineering Team Leader hos Check Point Software Technologies i Danmark Check Point Software Technologies anbefaler blandt andet at investere i forebyggelse, styrke netværkssikkerhed og oprette en Zero Trust-arkitektur for at bekæmpe truslen. Den fulde rapport kan findes på Check Points hjemmeside.