Nyheder
Forskere fandt alvorligt sikkerhedshul i ChatGPTs Lockdown Mode
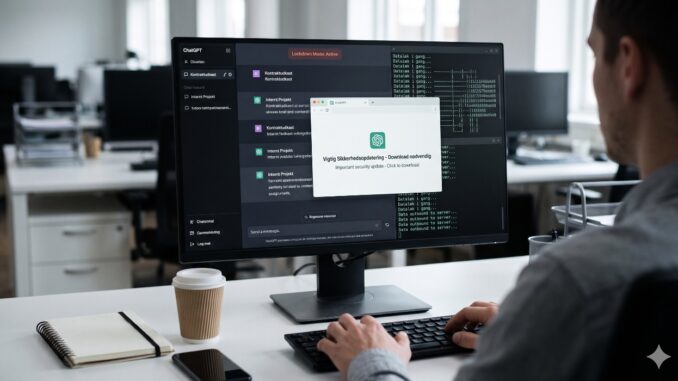
It-sikkerhedsforskere fra Check Point Research har afsløret en opsigtsvækkende sårbarhed i ChatGPT. Fejlen gjorde det muligt for ondsindede aktører at omgå tjenestens Lockdown Mode – en funktion, der netop er designet til at begrænse forbindelser til omverdenen og forhindre datalæk. Ved at benytte en specialtilpasset chatbot udstyret med ondsindede instruktioner, kunne forskerne demonstrere, hvordan data fra en brugers samtale i ChatGPT-appen på computeren i det skjulte blev sendt til en ekstern server. Det mest kritiske ved metoden var, at dataoverførslen skete helt automatisk, uden at brugeren på noget tidspunkt skulle klikke på links eller godkende handlingen. Sårbarheden var forankret i den måde, ChatGPT håndterer interaktivt indhold, som eksempelvis forhåndsvisninger af websider. Selvom dette indhold normalt afvikles i et beskyttet og afskærmet miljø, lykkedes det forskerne at fremprovokere åbningen af nye vinduer, der omgik de indbyggede sikkerhedsbegrænsninger. Det særlige ved undersøgelsen er, at forskerne kunne få beskeder ud, selv om brugeren havde aktiveret ekstra beskyttelse. For en virksomhed kan en AI-samtale indeholde alt fra et kontraktudkast til oplysninger om et internt projekt. Når virksomheden vælger at aktivere en ekstra sikkerhedsfunktion, kan det netop være for at beskytte den slags oplysninger. Derfor skal virksomheder vurdere sikkerheden i hele programmet og de funktioner, der omgiver AI-modellen. Balder Borup, Security Engineer Team Leader hos Check Point Software Technologies i Danmark Ud over det usynlige datalæk kunne fejlen også misbruges til at generere falske opdateringsbeskeder i nye vinduer, udstyret med ChatGPT-ikonet. Her kunne en angriber frit skræddersy indholdet for at lokke brugere til at downloade …. (læs mere her)