Gadgets til hjemmet
Nye EU-regler for cybersikkerhed rammer producenter af smartlåse
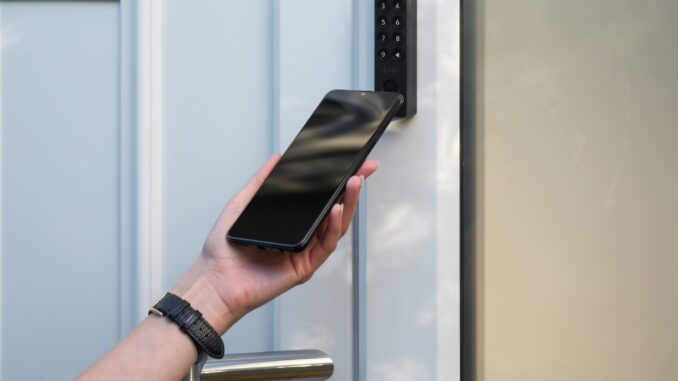
Den 11. september trådte de første rapporteringskrav i EU’s nye forordning, Cyber Resilience Act (CRA), i kraft. Lovgivningen skal regulere cybersikkerheden bredt i produkter med digitale funktioner og pålægger nu producenter af blandt andet smart-home-enheder et markant større ansvar for it-sikkerheden. Baggrunden for de skærpede krav kan spejles i forbrugernes nuværende forbehold over for teknologien. I en nyere undersøgelse foretaget blandt 1.305 brugere hos låseproducenten Nuki angiver 44 % af de adspurgte, at bekymringer om sikkerhed udgør en af de største barrierer for at anskaffe en elektronisk dørlås. De nye regler i CRA betyder konkret, at producenterne fremover skal kunne håndtere sikkerhedsproblemer og opdatere software gennem hele produktets levetid. Hvis der opdages alvorlige sikkerhedshændelser eller aktivt udnyttede sårbarheder, er producenten nu forpligtet til at indsende en tidlig varsling inden for 24 timer. De øvrige krav i forordningen finder fuld anvendelse fra den 11. december 2027. Hos den østrigske producent Nuki, der bygger deres enheder ud fra princippet Security-by-Design med end-to-end kryptering, har man forberedt sig på kravene til det europæiske marked. Sikkerhed er afgørende, når man giver teknologi adgang til sit hjem. Derfor hilser vi de nye EU-regler velkommen. De skaber en fælles bundlinje og kan være med til at give forbrugerne større tryghed ved at tage smart teknologi i brug. Martin Pansy, medstifter og CEO hos Nuki Også virksomhedens Chief Innovation Officer, Jürgen Pansy, forholder sig til de nye EU-krav til branchen: For os er sikkerhed ikke noget, man tilføjer, når en ny regulering træder i kraft. Det er …. (læs mere her)
