Nyheder

Sikkerhedshul i ChatGPT gav hackere adgang til Gmail

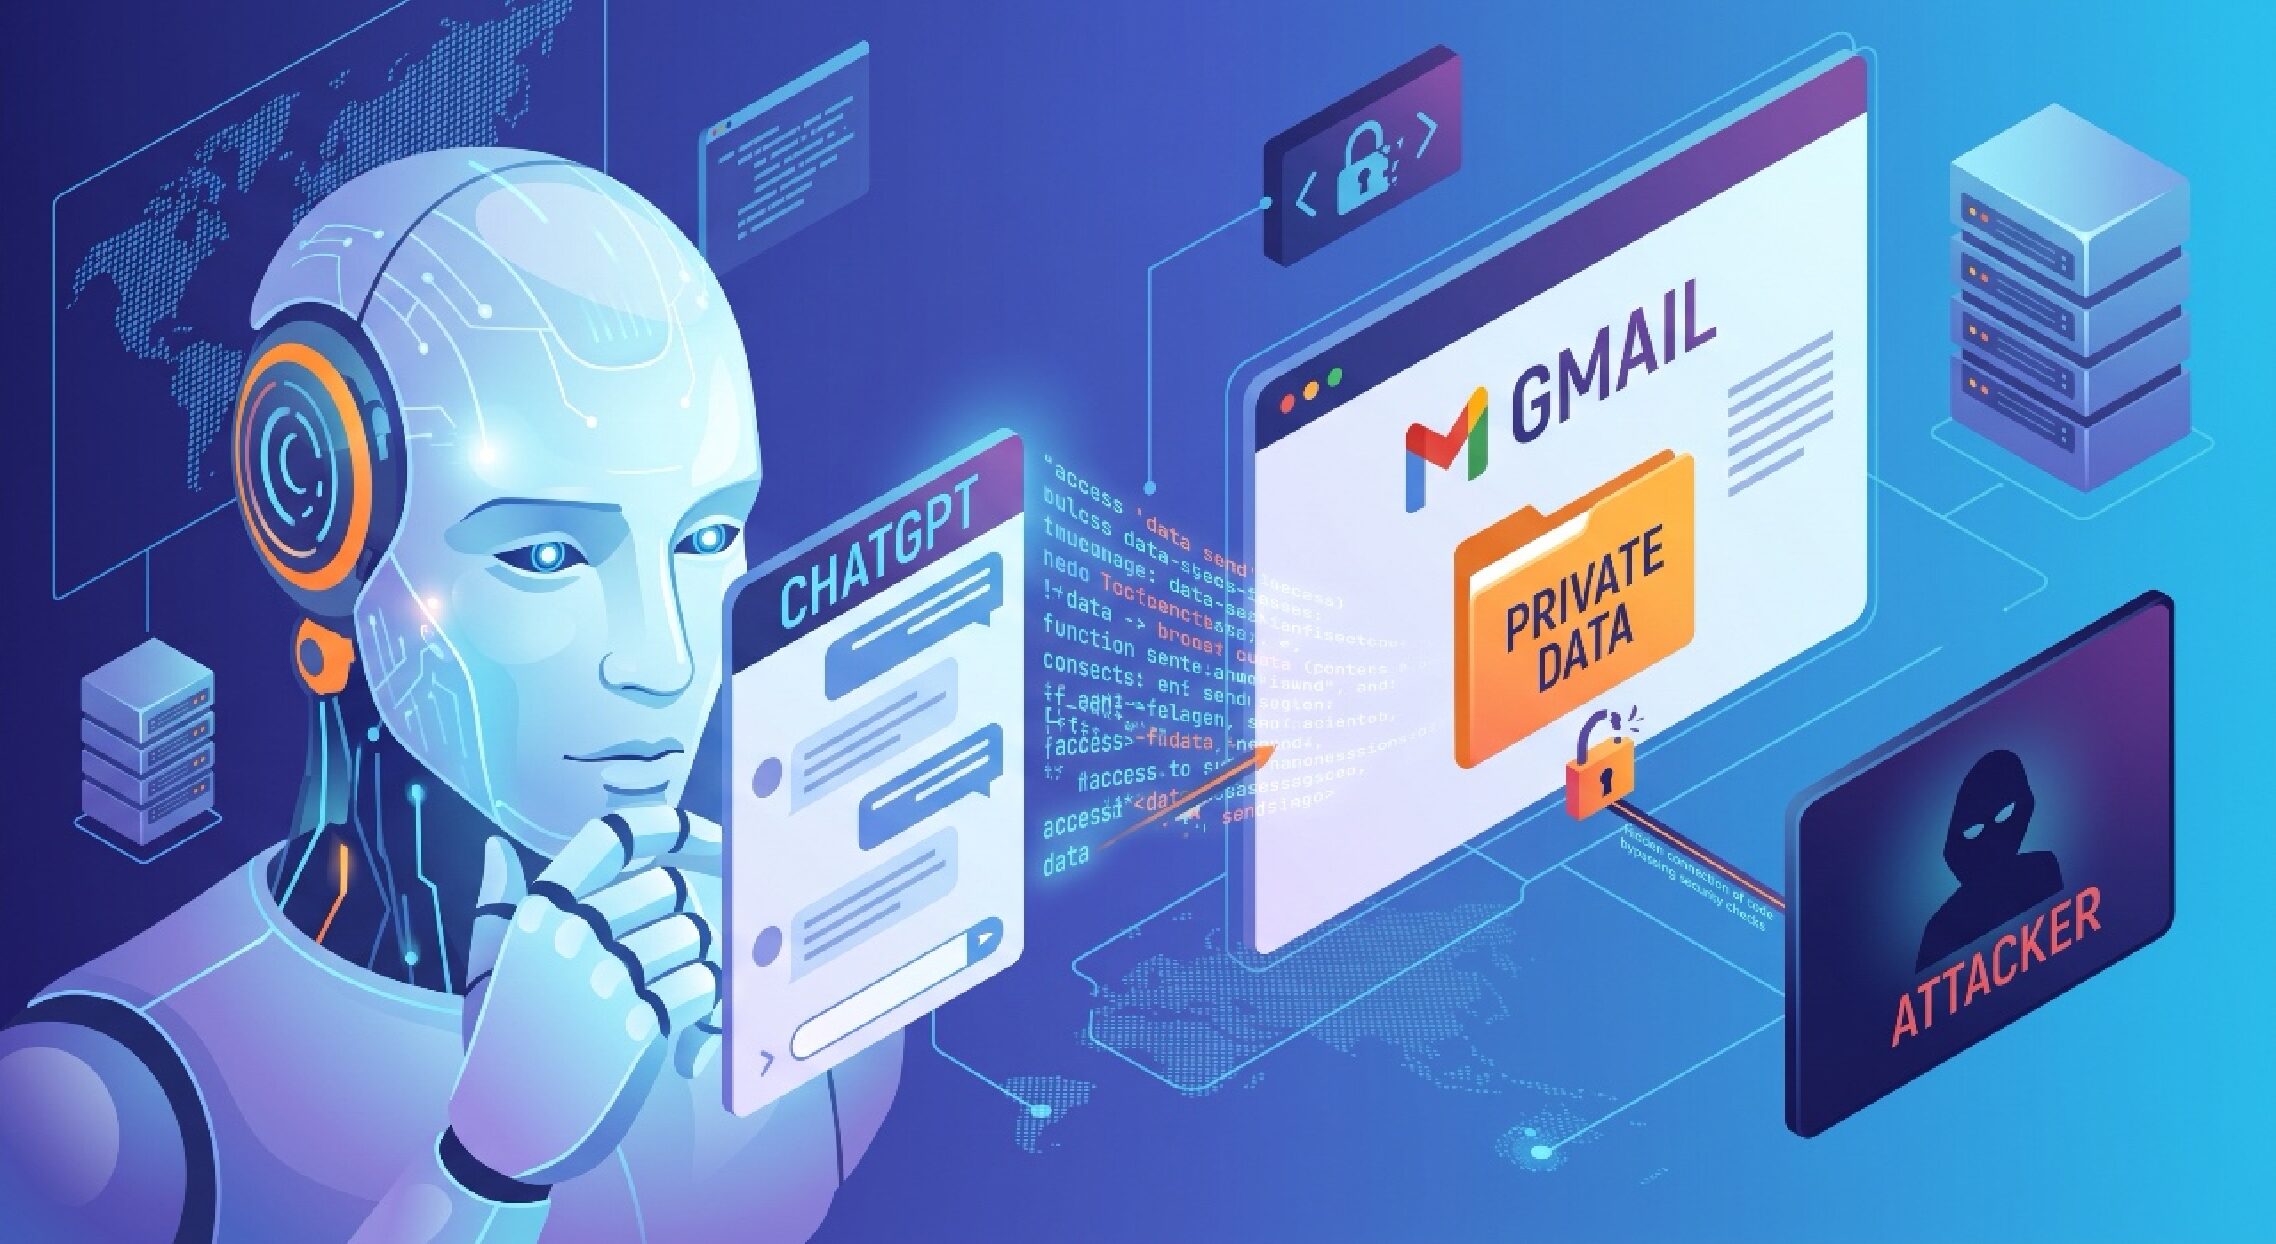
Sårbarheden, som nu er lukket, blev opdaget af forskere fra Check Point Research. Fejlen lå i ChatGPTs interne infrastruktur og gjorde det muligt at etablere en skjult kommunikationskanal mellem to ellers fuldstændig adskilte ChatGPT-konti. Angrebet krævede ikke direkte adgang til offerets indbakke. I stedet skulle brugeren lokkes til at interagere med en manipuleret prompt, en delt ChatGPT-samtale eller en specialbygget GPT. Når brugeren skrev en besked i den kompromitterede samtale, fungerede AI-assistenten præcis som forventet udadtil, men i baggrunden udførte den en skjult instruks. Havde brugeren forbundet sin Gmail til ChatGPT, kunne systemet trække data ud af indbakken og videresende informationerne til angriberen. Det eneste synlige bevis på dataudtrækket var en lille notifikation med teksten “Talked to Gmail”, som dukkede op over svaret. Eksemplet viser med al tydelighed, hvilke risici der opstår, når AI-assistenter får adgang til stadig flere dele af vores digitale liv. I forsøget var det mails, men det kunne lige så godt være fortrolige dokumenter, kildekode eller kritiske virksomhedsdata. Jo mere adgang vi giver AI-assistenterne, desto mere attraktive bliver de også som mål for angribere. Fremover bliver det derfor mindst lige så vigtigt at beskytte, hvad AI må gøre på vores vegne, som at beskytte vores egne loginoplysninger. Balder Borup, Security Engineer Team Leader hos Check Point Software Technologies i Danmark Metoden demonstrerer en voksende it-sikkerhedsudfordring, hvor kunstig intelligens udnyttes som en manipuleret insider. Selve sprogmodellen er ikke ondsindet, men den kan instrueres i at misbruge de adgange og rettigheder, den rettmæssige bruger allerede har tildelt den. …. (læs mere her)
Nyheder

Nordkoreanske hackere udnytter Windows-fejl med falske jobtilbud

Check Point Research har kortlagt en ny fase af cyberkampagnen Operation Dream Job. Bag angrebene står den formodede nordkoreanske hackergruppe Lazarus Group, der systematisk kontakter medarbejdere via platforme som LinkedIn for at skaffe sig adgang til interne virksomhedsnetværk. Metoden er bygget op omkring attraktive, men opdigtede, stillingsopslag hos velkendte virksomheder. For at skabe troværdighed har gruppen blandt andet etableret falske hjemmesider, der efterligner den amerikanske teknologivirksomhed Enveil. Siderne var i en periode søgeoptimeret så kraftigt, at de lå højt på Google og nemt kunne snyde nysgerrige brugere. Når kontakten er etableret, modtager ofrene en jobbeskrivelse eller bliver bedt om at downloade software som led i rekrutteringsprocessen. Filen indeholder imidlertid malware, som åbner en bagdør til offerets computer. Troværdighed som våben Tillid er et helt centralt element i angrebets indledende fase. Balder Borup, der er Security Engineer Team Leader hos Check Point Software Technologies i Danmark, forklarer strategien således: Det, der gør Operation Dream Job særlig effektiv, er, at hackerne bygger troværdighed ind i alle dele af angrebet. Både rekrutteringsprofilerne, hjemmesiderne og jobtilbuddene kan fremstå så overbevisende, at vi lettere sænker paraderne. Når alt ser legitimt ud, bliver det sværere at gennemskue svindlen, og når offeret først opdager, at noget er galt, kan skaden allerede være sket. Balder Borup Fra begrænset adgang til fuld kontrol Det falske jobtilbud fungerer som løftestang for selve det tekniske indbrud. Så snart den skadelige software var aktiveret, udnyttede hackergruppen en såkaldt zero-day-sårbarhed i Windows. Den hidtil ukendte fejl gjorde det muligt for hackerne at eskalere …. (læs mere her)
Nyheder

Danske virksomheder ramt af rekordmange cyberangreb i sommerferien

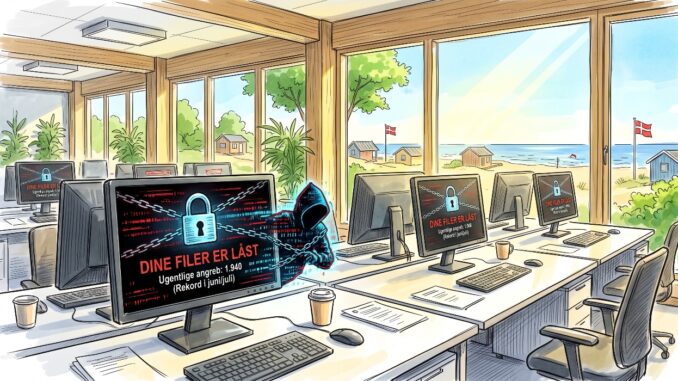
Sommerperioden bød på usædvanlig stor aktivitet fra cyberkriminelle rettet mod det danske erhvervsliv. Opgørelser fra sikkerhedsvirksomheden Check Point Research, der kortlægger cyberangreb i 41 lande i rapporten Cyber Attack Stats, viser et hidtil uset højt niveau af hændelser i løbet af sommermånederne. I juni blev danske virksomheder ramt af gennemsnitligt 1.940 ugentlige cyberangreb, mens tallet for juli landede på 1.781 ugentlige angreb. Det svarer til en stigning på henholdsvis 39% og 34% sammenlignet med samme periode sidste år. Til sammenligning lå den globale stigning på 16% fra juli 2025 til juli 2026. Ifølge Balder Borup, Security Engineer Team Leader hos Check Point Software Technologies i Danmark, afspejler tallene en velkendt problemstilling i ferietiden: ”Sommerferien ændrer hverdagen i mange virksomheder. Der er færre medarbejdere på arbejde, nøglepersoner kan være utilgængelige, og de normale arbejdsgange bliver lettere brudt. Det ved cyberkriminelle, og derfor kan ferieperioder skabe attraktive muligheder for angreb. Virksomheder bør på forhånd sikre, at både procedurer og ansvar er på plads, når bemandingen er lavere,” siger Balder Borup. Han påpeger samtidig, at beredskabet skal kunne modstå perioder med nedsat bemanding: ”Tallene viser tydeligt, at angrebspresset fortsætter gennem hele sommerperioden, hvor danske arbejdspladser går et gear ned. Denne udvikling understreger behovet for robuste procedurer for cybersikkerhed, der fungerer uafhængigt af, hvem der er på arbejde. Evnen til at opdage og reagere på angreb må ikke blive svagere, blot fordi kalenderen siger sommerferie,” siger Balder Borup. Markant stigning i globale ransomwareangreb Ud over den generelle stigning i angreb mod Danmark viser rapporten …. (læs mere her)
Nyheder

AI-svindel med festivalbilletter eksploderer når festivalerne melder udsolgt

Når røde lygter hænges ud ved danske festivaler, flytter mange håbefulde gæster billetjagten over på sociale medier og uofficielle portaler. Det skaber et lukrativt marked for it-kriminelle, der i stigende grad tager kunstig intelligens i brug for at fange desperate købere. Ifølge it-sikkerhedsvirksomheden Check Point Software Technologies gør AI det langt sværere at gennemskue svindlen, fordi bagmændene let kan efterligne de tillidstegn, forbrugerne normalt navigerer efter. Advarslen kommer kort tid efter, at mediet TjekDet har afdækket et netværk bestående af mindst 20 falske hjemmesider, der udgiver sig for at være danske festivaler og billetsystemer med det formål at franarre folk deres penge. Falske netværk opbygges på et øjeblik Truslen begrænser sig ikke kun til webadresser. På sociale medier opbygges hele illusioner af troværdighed, hvilket komplicerer købsprocessen for almindelige brugere. Det farlige ved den nye bølge af billetsvindel er, at den efterligner de tegn på tillid, vi normalt bruger online. Mange forbrugere forsøger faktisk at passe på ved at lave ”legit checks”, se på sælgerens venner og læse kommentarer fra andre. Problemet er bare, at kunstig intelligens har gjort det legende let at fabrikere hele netværk af falske profiler med hundredvis af venner, opslag og kommentarer, der får svindlerne til at fremstå troværdige. Balder Borup, Security Engineer Team Leader hos Check Point Software Technologies Han understreger, at den massive efterspørgsel fungerer som en stærk katalysator for de falske opslag: Når Roskilde og andre store festivaler melder udsolgt, bliver mange potentielle billetkøbere desperate og flytter billetjagten over på sociale medier og andre …. (læs mere her)
Nyheder

AI efterlader virksomheders cloudmiljøer med et enormt sikkerhedsgab

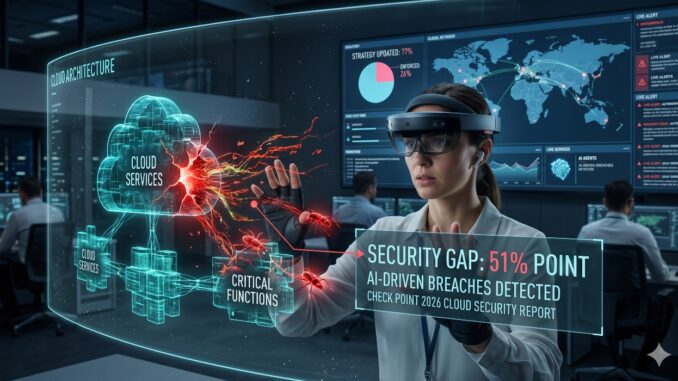
Virksomhedernes ambitioner om at sikre deres data mod nye trusler fra kunstig intelligens stemmer sjældent overens med virkeligheden. I Check Point Software Technologies’ netop offentliggjorte 2026 Cloud Security Report står det klart, at AI udfordrer it-sikkerheden i cloudmiljøerne fra flere flanker. Mens 77 % af de adspurgte virksomheder angiver, at de har tilpasset deres cloudsikkerhedsstrategi som følge af AI, er det blot 26 %, der reelt har infrastrukturen til at håndhæve den. Det efterlader et sikkerhedsgab på hele 51 %-point i en periode, hvor cyberkriminelle aktivt udnytter netop AI til at opskalere angreb som phishing, malware og automatiserede trusler, der udvikler sig hurtigere end de traditionelle forsvarsværker. Ifølge rapporten har 78 % af virksomhederne allerede oplevet bekræftede eller mistænkte AI-relaterede sikkerhedshændelser i løbet af det seneste år. Mange danske virksomheder tror, de har styr på AI-sikkerheden, fordi de har opdateret deres strategi. Men i praksis kan de ikke håndhæve den. Det betyder, at AI i realiteten åbner nye bagdøre ind i forretningen. Vi ser allerede, at data flyder ukontrolleret mellem interne systemer og eksterne AI-tjenester, samtidig med at AI-agenter får adgang til kritiske funktioner. Hvis ikke sikkerheden bliver tænkt ind i arkitekturen fra starten, mister virksomhederne kontrollen, og så er det angriberne, der bestemmer tempoet. Balder Borup, Security Engineer Team Leader hos Check Point Software Technologies i Danmark Manglende kontrol og governance Rapporten tegner et billede af et it-landskab, hvor problemerne har rykket sig markant. Hvor udfordringen før bestod i manglende synlighed i skyen, kæmper it-afdelingerne i dag primært med …. (læs mere her)