Nyheder

Phishing-platform er langt større end frygtet

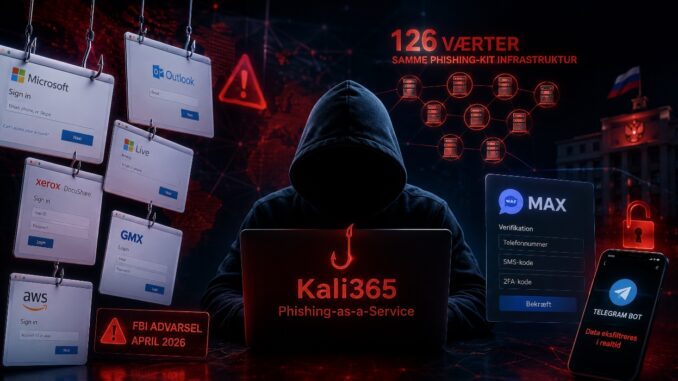
En ny rapport fra sikkerhedsfirmaet Arctic Wolf Networks viser, at phishing-tjenesten Kali365 er betydeligt mere omfangsrig end hidtil dokumenteret. Forskerne har afdækket en klynge på 126 værter, der deler den samme phishing-kit-infrastruktur – et klart tegn på, at operationen er vokset langt ud over, hvad man tidligere har set. Kali365 er en såkaldt phishing-as-a-service-platform (PhaaS), der sælges via Telegram-kanaler. Den giver angribere med begrænsede tekniske evner adgang til AI-genererede phishing-fælder og mulighed for at snyde Microsofts OAuth-enhedsautorisationsflow, stjæle autentificeringstokens og omgå multifaktor-autentificering – alt uden at kende offerets adgangskode. FBI advarede allerede i april 2026 om tjenesten. Platformen efterligner en række kendte tjenester og brands, herunder Outlook, Live, Xerox DocuShare, GMX og AWS-lignende tjenester. Den hurtige rotation af domæner og phishing-fælder gør den sværere at stoppe. Ruslands store beskedplatform er ramt Arctic Wolf-forskerne har desuden opdaget et aktivt angreb mod MAX Messenger – en russisk regeringsstøttet beskedtjeneste med mere end 100 millioner registrerede brugere. Her lokkes ofre til at afgive telefonnumre, SMS-koder og 2FA-oplysninger via falske verifikationssider, mens data eksfiltreres i realtid via Telegram-bots. Det er endnu ukendt, hvem der står bag Kali365. Arctic Wolf anbefaler, at virksomheder gennemfører løbende awareness-træning og gør medarbejdere opmærksomme på truslen, så den hurtigt kan identificeres og indberettes.
Nyheder

Din inaktive smartphone deler data døgnet rundt

En smartphone er aldrig i komplet dvaletilstand. Bag skærmen udveksler enheden kontinuerligt datapamfletter med eksterne servere for at sikre, at systemet er opdateret og funktionsdygtigt. Selvom en stor del af denne trafik er nødvendig for telefonens drift, overføres der også informationer, som udelukkende tjener til at kortlægge brugerens adfærd. Nogle overførsler kan omfatte vedvarende sporing eller reklamerelaterede signaler – processer, der kan kompromittere personlige oplysninger, uden at brugerne ved det. Marijus Briedis, CTO hos NordVPN Den nødvendige datatrafik For at opretholde basale funktioner kommunikerer smartphonen løbende med producentens servere. Denne legitime baggrundsaktivitet omfatter en række specifikke data og tekniske identifikationer: Det ovennævnte er legitime grunde til dataoverførsler, når enheden er inaktiv. Det er nødvendigt for systemets rapportering af tilstand, tjek af tilgængelighed af opdateringer til operativsystemet, styring af netværk og forbindelser og synkronisering af indhold til e-mail og beskeder. Marijus Briedis, CTO hos NordVPN Uigennemsigtig sporing i baggrunden Udfordringen opstår, når datadelingen overstiger de tekniske behov og overgår til systematisk sporing. Her peges der særligt på permanente koder (PIDs), såsom reklame-id’er. Disse er ikke strengt nødvendige for telefonens drift, men tillader tredjeparter at koble aktivitet sammen på tværs af apps og opbygge langsigtede brugerprofiler. Samtidig indsamles der placeringsrelaterede signaler. Selv når GPS-funktionen er slået fra, udsender telefonen data via wi-fi- og Bluetooth-identifikatorer, som kan bruges til at kortlægge bevægelsesmønstre. Dertil kommer en konstant strøm af adfærdssignaler og app-brugsmønstre, der ofte er aktiveret som standard. Fra et cybersikkerhedsmæssigt synspunkt er unødvendig deling af data i baggrunden ikke blot et problem for …. (læs mere her)
Nyheder

Skjult kode stjæler dine kortoplysninger før betaling

Ifølge The Annual Payment Fraud Intelligence Report er digital skimming en voksende og yderst effektiv metode til datatyveri. I 2024 blev brugen af e-skimming næsten tredoblet sammenlignet med 2023, og mere end 11.000 unikke e-handelsdomæner blev inficeret med ondsindet kode. Metoden fungerer som en usynlig onlineversion af de fysiske skimming-enheder, der kendes fra hæveautomater. Det sker via kompromitteret JavaScript-kode, som implementeres i webshoppens legitime tredjepartsprogrammer, herunder betalingswidgets, markedsføringstrackere eller analysetags. Koden afvikles direkte i kundens browser, når siden indlæses, hvilket gør angrebet usynligt for både forbrugeren og ofte også for selve virksomheden bag webshoppen. Angribere implementerer JavaScript-skimmere, der kører ubemærket i din browser og opsnapper hele kortnumre, CVV-numre, navne, e-mailadresser, udløbsdatoer og andre følsomme data i realtid, nogle gange endda før du afslutter købet. Du kan shoppe på en legitim hjemmeside og stadig få stjålet dine oplysninger uden pop op-vinduer og uden advarsler – du bemærker slet ikke, at tyveriet finder sted. Marijus Briedis, CTO hos NordVPN Videresalg for 60 kr Når kortoplysningerne er høstet, lander de typisk på markedspladser på det mørke net. Her sælges et stjålet betalingskort for omkring 60 kr. Køberne udnytter efterfølgende dataene til falske køb, overtagelse af konti eller hvidvaskning via gavekort – ofte få timer efter tyveriet har fundet sted. Årsagen til metodens succes ligger i forsyningskæden af den kode, moderne hjemmesider er bygget af. Et enkelt forældet plugin eller en kompromitteret underleverandør er nok til at sprede skimmeren til alle de butikker, der benytter leverandørens produkt. Digital skimming lykkes ved, at den skjuler …. (læs mere her)
Nyheder

Falske fragtsider i voldsom stigning efter højtiden

Selvom julegaverne for længst er pakket op, fortsætter strømmen af falske beskeder fra påståede fragtfirmaer. Mens mange forbrugere har ventet på de sidste leveringer eller byttepakker, har cyberkriminelle intensiveret deres indsats med falske notifikationer om leveringsproblemer. Ifølge data fra NordVPN’s Threat Protection Pro er antallet af ondsindede hjemmesider, der udgiver sig for at være posttjenester, steget med 86 % i løbet af den seneste måned. Statistikken viser, at DHL er det brand, der oftest bliver misbrugt. Antallet af falske hjemmesider, der efterligner DHL, er steget med 206 % fra måned til måned. DPD Group følger efter som det næstmest efterlignede brand med en stigning på 16 %. Den mest eksplosive vækst ses dog hos United States Postal Service (USPS), hvor antallet af falske websider er steget med hele 850 %. AI gør svindlen mere overbevisende De kriminelle bag disse kampagner benytter i stigende grad avanceret teknologi til at narre modtagerne. I et hidtil uset tempo forbedrer svindlere deres fremgangsmåder og anvender ikke kun AI til at automatisere angreb, men også til at gøre dem meget overbevisende. Nu hvor julehandlen er i fuld gang, skal forbrugerne være på vagt over for phishingmetoder, der bliver mere og mere avancerede, og som er rettet mod leveringstjenester. Marijus Briedis, Chief Technology Officer hos NordVPN Smishing rammer direkte på mobilen En stor del af svindlen er flyttet fra e-mail til sms, også kendt som “smishing”. En undersøgelse fra NordVPN indikerer, at 38 % af amerikanerne har været udsat for leveringssvindel, hvoraf mange tilfælde foregår via …. (læs mere her)
Nyheder

Hackere gemmer skadelig software bag falske animationer

Cyberkriminelle har fundet en ny metode til at omgå brugernes skepsis. Ved at anvende harmløst udseende animationer, såsom indlæsningssøjler eller pop-up-advarsler, lykkes det i stigende grad hackere at få intetanende ofre til at downloade skadelig kode. Det fremgår af en ny trusselsrapport fra HP Wolf Security, der er udkommet her i december 2025. Analysen peger på, at de visuelle virkemidler får brugere til at sænke paraderne, hvilket giver angriberne adgang til enhederne. Købte værktøjer gør angrebene nemmere Rapporten afslører, at hackerne i høj grad benytter sig af kommercielt tilgængelige “Malware-as-a-Service”-tjenester. Værktøjer som PureRAT og Phantom Stealer bliver løbende opdateret for at undgå detektion af sikkerhedssoftware. Nye angrebstendenser viser sig ved stort set hver kvartalsvise opgørelse, vi laver. Denne gang er ingen undtagelse, da hackere nu forsøger sig med fælder som falske installationsbilleder og animerede loadingsøjler, der presser og tilskynder til at klikke ind på malware. Ovenikøbet udnytter de tilkøbte malwarepakker, der løbende opdateres for at holde trit med tidens sikkerhedsløsninger. Patrick Schläpfer, cybersikkerhedsforsker hos HP For at øge troværdigheden hostes de skadelige filer ofte på kendte platforme som Discord. Dette trick gør det muligt at omgå sikkerhedsmekanismer i operativsystemer som Windows 11. Jagt på cookies frem for adgangskoder En markant tendens i rapporten er skiftet fra tyveri af adgangskoder til kapring af sessionscookies. Ved såkaldt “session cookie hijacking” overtager angriberen en aktiv session, hvor brugeren allerede er logget ind. Dermed omgås behovet for koder og eventuel multifaktorautentificering, hvilket giver direkte adgang til følsomme systemer. HP’s data viser, at såkaldt infostealer-malware …. (læs mere her)