Nyheder

IT-kriminelle misbruger Microsofts godkendelsessystem til over 31.000 angreb

I perioden fra 1. august til 18. september blokerede sikkerhedsfirmaet Kaspersky mere end 31.000 e-mails, der udnyttede Microsofts egne systemer til at distribuere ondsindet indhold. Angrebet bygger på at misbruge anerkendte godkendelsesmekanismer, hvilket gør faldgruberne markant sværere for brugerne at spotte. Rent teknisk foregår det ved, at svindlerne opretter en Microsoft-konto og logger ind i Microsoft Entra admin center. Her registrerer de en ny applikation. Under oprettelsen tillader tjenesten, at man angiver en såkaldt redirect URI, hvilket er den webadresse, systemet sender brugeren videre til efter en succesfuld autorisation. I dette felt indtaster hackerne adressen på deres egen skadelige hjemmeside. Når infrastrukturen er på plads, sendes der e-mails ud med legitime Microsoft-links, der indeholder applikationens Application ID og den manipulerede redirect URI. Tricket betyder, at ofret i første omgang klikker på et ægte Microsoft-link, men ender på et eksternt websted designet til at stjæle personlige oplysninger eller downloade malware. Bagmændene har desuden fundet en anden vej ind ved at indlejre falsk indhold direkte i Microsofts officielle systembeskeder. Hackerne opretter falske brugere med opdigtede navne og indtaster derefter ofrets reelle e-mailadresse som backup-mail. Det resulterer i, at ofret modtager en officiel bekræftelseskode fra Microsoft, hvor selve emnefeltet og signaturen i e-mailen er erstattet med svindlernes tekst. Andrey Kovtun, Email Threats Protection Group Manager hos Kaspersky, sætter følgende ord på den tekniske fremgangsmåde: It’s not the first time we have observed that fraudulent links and messages are not sent ostensibly on behalf of the real company, but are sent through official services. …. (læs mere her)
Business

Ny rapport: It-kriminelle stjæler over en million bankkonti

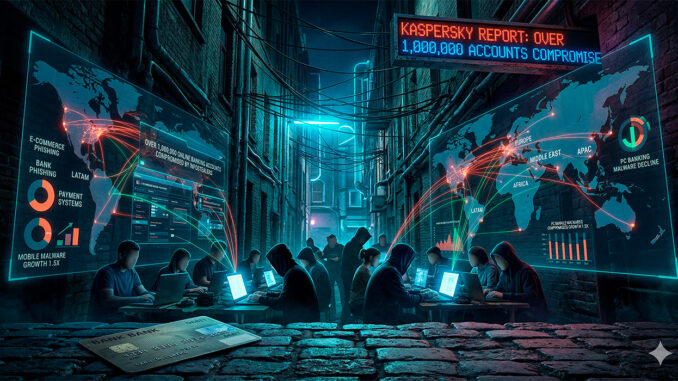
Sikkerhedsvirksomheden Kaspersky udgav torsdag en ny rapport, der dokumenterer et markant skift i metoderne bag finansiel it-kriminalitet. I løbet af 2025 blev mere end 1.000.000 netbankkonti, tilhørende kunder i verdens 100 største banker, kompromitteret af såkaldte infostealere. Mens antallet af brugere ramt af traditionel finansiel pc-malware faldt, voksede angreb via mobilbank-malware med en faktor på 1,5 sammenlignet med 2024. Samtidig steg opdagelsen af infostealere på pc’er globalt med 59%. Disse ondsindede programmer høster loginoplysninger, cookies, bankkortnumre og autofyld-data, som efterfølgende udnyttes til at overtage ofrenes konti. Phishing udgør fortsat en massiv trussel, men svindlernes mål har ændret sig. Sider, der efterligner webshops, dominerede det finansielle phishing-landskab med 48,5% af angrebene i 2025, hvilket er en stigning på 10,3% fra 2024. Til gengæld faldt phishing rettet mod banker med 16,5% og landede på 26,1%. Betalingssystemer stod for 25,5%, hvilket udgør en stigning på 6,2%. Angrebene varierer også markant afhængigt af den geografiske region. I Mellemøsten er 85,8% af den finansielle phishing rettet mod e-handel, mens bank-phishing fører an i Afrika med 53,75%. Latinamerika viser en todelt fordeling med 46,3% rettet mod e-handel og 42,25% mod banker. Data fra rapporten understreger ligeledes levetiden på de stjålne oplysninger. Hele 74% af de betalingskort, der blev kompromitteret af infostealere og efterfølgende offentliggjort på det mørke net i 2025, var fortsat gyldige i marts 2026. Det betyder i praksis, at it-kriminelle kan udnytte kort, der er stjålet flere måneder forinden. Polina Tretyak, der er analytiker for Digital Footprint Intelligence hos Kaspersky, sætter ord på udviklingen: …. (læs mere her)
Nyheder

Ny Android-malware truer enheder direkte fra fabrikken

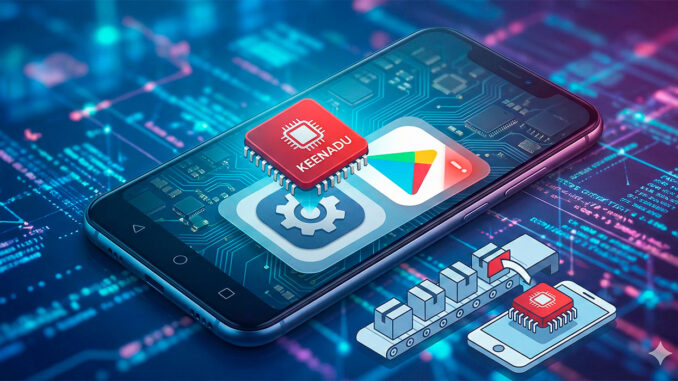
Sikkerhedsfirmaet Kaspersky har opdaget en ny omfattende trussel mod Android-platformen. Malwaren, der har fået navnet Keenadu, adskiller sig fra mange traditionelle virusser ved sin evne til at infiltrere enheder på flere niveauer, herunder direkte i firmwaren, før forbrugeren overhovedet har pakket produktet ud. Ifølge opgørelser fra februar 2026 har Kaspersky allerede registreret over 13.000 inficerede enheder. Selvom de hårdest ramte lande tæller Rusland, Japan og Brasilien, er der også konstateret infektioner i vores nærområder som Tyskland og Holland. Dybt integreret i systemet Keenadu optræder i forskellige varianter, hvoraf den mest indgribende er integration direkte i enhedens firmware. Det vurderes at ske på et tidspunkt i forsyningskæden under produktionen af visse Android-tablets. Når malwaren ligger i firmwaren, fungerer den som en såkaldt bagdør, der giver bagmændene fuld kontrol over enheden. Det betyder i praksis, at malwaren kan: Interessant nok indeholder koden specifikke begrænsninger. Malwaren aktiveres ikke, hvis enheden er indstillet til kinesisk sprog og tidszone, eller hvis enheden mangler Google Play Store og Google Play Services. Systemapps og ansigtsgenkendelse Udover firmware-infektioner er Keenadu også fundet indlejret i systemapplikationer. Her er rettighederne typisk mere begrænsede end ved firmware-varianten, men da systemapps har udvidede privilegier, udgør det stadig en risiko. Kaspersky har blandt andet fundet malwaren i den software, der håndterer ansigtsgenkendelse ved oplåsning af enheden, hvilket teoretisk giver angriberne mulighed for at opsnappe biometriske data. Også startskærms-applikationer (launchers) har været ramt. Fundet i Google Play Distributionen begrænser sig ikke til produktionsleddet. Sikkerhedsfirmaet har fundet inficerede apps til styring af smart home-kameraer direkte …. (læs mere her)
Business

Ny undersøgelse afslører prisen på et effektivt sikkerhedscenter

Det er ikke længere et spørgsmål om, hvorvidt man skal investere, men hvad det kræver at gøre det operationelt. Sådan lyder konklusionen i en ny global undersøgelse fra Kaspersky, der kaster lys over de faktiske omkostninger og udfordringer ved at etablere et Security Operations Center (SOC). Selvom mange organisationer forventer at kunne lancere et SOC inden for et år, viser virkeligheden ofte et andet billede præget af forskelle i både skala og strategiske prioriteter. Budgetter og forventninger Ifølge undersøgelsen ligger det gennemsnitlige planlagte budget for at etablere et SOC globalt på omkring 2 millioner USD. Dette tal dækker dog over betydelige forskelle i forventningsniveauet. 55 % af virksomhederne planlægger budgetter på under 1 million USD, mens 24 % er klar til at investere over 2,5 millioner USD. Dataene viser en klar sammenhæng mellem planlagt forbrug og virksomhedens størrelse samt graden af outsourcing. Mindre virksomheder fokuserer ofte på mere beskedne investeringer, mens store organisationer er langt mere tilbøjelige til at planlægge omkostningstunge SOC-projekter, der afspejler en bredere infrastruktur og højere driftskrav. Geografisk ses også forskelle, hvor organisationer i lande som Vietnam og Kina er villige til at investere mere end det globale markedsgennemsnit, sandsynligvis drevet af et strategisk fokus på digital suverænitet. Tidshorisont og udfordringer Når det gælder tidsplaner, forventer to tredjedele af virksomhederne (66 %) at opbygge deres SOC inden for 6 til 12 måneder. 26 % forudser dog længerevarende projekter på op til to år. Store virksomheder prioriterer ofte en hurtigere udrulning ved at lancere SOC for kritiske segmenter …. (læs mere her)
Nyheder

Mængden af ondsindede mails steg markant i 2025

Der er fortsat massiv aktivitet fra it-kriminelle, når det gælder distribution af uønsket og skadelig post. Ifølge en ny opgørelse fra sikkerhedsfirmaet Kaspersky bestod 44,99% af den globale mailtrafik i 2025 af spam. Tallene dækker ikke kun over klassisk reklamespam, men inkluderer en bred vifte af trusler såsom phishing, svindel og malware. Samlet set stødte brugere på over 144 millioner ondsindede eller potentielt uønskede vedhæftede filer i løbet af året, hvilket svarer til en stigning på 15% sammenlignet med året før. Data fra rapporten viser, at Europa var den næstmest udsatte region med 21% af de registrerede antivirus-detektioner, kun overgået af APAC-regionen, der tegnede sig for 30%. Ser man på specifikke lande, lå Kina i toppen med 14%, efterfulgt af Rusland (11%), Mexico (8%) og Spanien (8%). Nye metoder og misbrug af AI Rapporten peger på flere tendenser, der forventes at fortsætte ind i 2026. Angriberne kombinerer i stigende grad forskellige kommunikationskanaler, hvor ofre lokkes fra mail til telefonopkald eller beskedtjenester. Desuden ses en stigning i brugen af QR-koder gemt i PDF-filer eller direkte i mailteksten. Dette gøres for at omgå sikkerhedsfiltre og få brugeren over på en mobil enhed, hvor sikkerheden ofte er lavere end på en firma-PC. Svindlerne udnytter også legitime platforme. Kaspersky har blandt andet observeret misbrug af OpenAI’s funktioner til at sende invitationer fra legitime adresser, samt en genopblussen af kalender-baseret phishing rettet mod virksomheder. , udtaler om udviklingen: Email phishing shouldn’t be underestimated. Our report reveals that one in ten business attacks starts with phishing, …. (læs mere her)