Nyheder

Fokus på bil- og børnesikkerhed ved skolestart

Den kommende skolestart betyder mere trafik og øget fokus på sikkerhed. FDM og Rådet for Sikker Trafik har tidligere peget på vigtigheden af korrekt brug af sikkerhedsudstyr og en generelt opmærksom adfærd i trafikken. Vejledninger til sikker bilkørsel med børn understreger flere nøglepunkter for at minimere risikoen for ulykker. Sikkerhedsudstyr og løsdele Anbefalingen er, at børn op til 12 år fortsat benytter selepude. Børn skal være over 140 cm for at sidde på et forsæde med airbag. Det er afgørende, at autostole og selepuder er korrekt monteret. ISOFIX anbefales, da det reducerer risikoen for fejlmontering. Løse genstande i kabinen, herunder skoletasker og løbehjul, kan udgøre en fare ved opbremsning. Det anbefales at fastspænde dem eller placere dem i bagagerummet. Net eller gitter mellem kabine og bagagerum er vigtigt for at forhindre tunge genstande i at blive kastet fremad. Dæk og hastighed Dækkenes tilstand og hastighed er ligeledes kritiske faktorer. Christian Jensen, tekniker hos Bridgestone Danmark, udtaler: “Kører du på våd vej med 80 km/t og med nye dæk, er bremselængden ca. 26 meter, mens du skal bruge ca. 40 meter for at bremse med en mønsterdybde på 1,6 mm.” Den lovpligtige minimumsdybde er 1,6 mm, men Bridgestone anbefaler minimum 3 mm for optimal sikkerhed på våde veje. Lavt dæktryk påvirker bilens styre- og bremseegenskaber og bør tjekkes jævnligt. Fokus under kørsel Endelig er opmærksomhed bag rattet essentielt. Forstyrrelser fra børn i bilen eller egne tanker kan mindske koncentrationen og øge risikoen for ulykker. Fokus på vejen og trafikken er nødvendig …. (læs mere her)
Nyheder

Samsung styrker mobilsikkerhed med nye AI-tiltag

Samsung Electronics har annonceret en række opdateringer til mobil sikkerhed og privatliv, der forventes at blive lanceret med kommende Galaxy-smartphones og One UI 8. Disse innovationer sigter mod at styrke beskyttelsen af AI-funktioner direkte på enhederne, udvide trusselsdetektion på tværs af enheder og forbedre netværkssikkerheden. Nye sikkerhedsarkitekturer Et centralt element er introduktionen af Knox Enhanced Encrypted Protection (KEEP). Denne nye arkitektur skaber krypterede, app-specifikke lagringsområder i enhedens sikre lager, hvilket sikrer, at apps kun kan tilgå deres egne følsomme data. KEEP understøtter Galaxys Personal Data Engine (PDE), som beskytter personlige indsigter, der driver funktioner som Now Brief og Smart Gallery-søgning. Disse data forbliver på enheden og er yderligere beskyttet af Knox Vault, Samsungs hardwaremiljø. Forbedret trusselsrespons og netværkssikkerhed Knox Matrix bliver mere proaktiv med One UI 8. Hvis en enhed identificeres med en alvorlig risiko, vil den automatisk blive logget ud af Samsung-kontoen, og adgang til cloud-baserede tjenester forhindres. Brugere modtager notifikationer på andre Galaxy-enheder, der fører dem til en sikkerhedsstatusoversigt. Secure Wi-Fi opgraderes med post-kvantum-kryptografi, en teknologi der blev introduceret med Galaxy S25-serien. Denne opdatering, der bygger på Post-Quantum Enhanced Data Protection (EDP), introducerer en ny kryptografisk struktur. Dette skal styrke beskyttelsen mod fremtidige trusler, herunder potentielle angreb fra kvantecomputere, ved at forbedre nøgleudvekslingen i krypterede forbindelser. Secure Wi-Fi tilbyder også funktioner som Auto Protect til automatisk sikring på offentlige netværk og Enhanced Privacy Protection (EPP), der anonymiserer enhedsinformation for at forhindre sporing. Indbyggede beskyttelsesforanstaltninger Samsung fortsætter med at forbedre sine kernesikkerhedsfunktioner. Knox Vault fortsætter med at isolere følsomme …. (læs mere her)
Gadgets

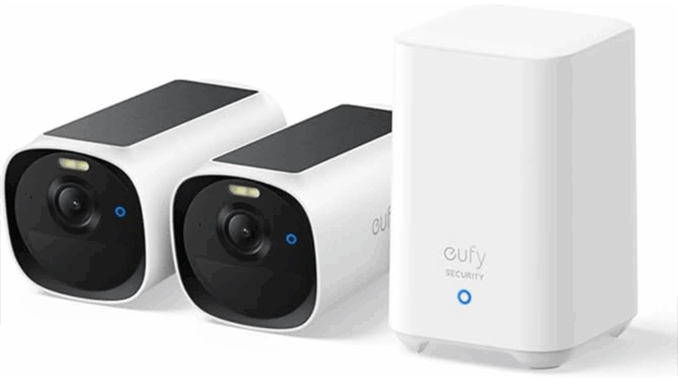
eufy lancerer ny eufyCam E40 med farvemørkesyn

eufy, der er en del af Anker Innovations, har lanceret den nye eufyCam E40 sikkerhedskamera. Kameraet introducerer funktionen 2K MaxColor Vision, som muliggør farvevideooptagelse selv under mørke forhold, takket være en avanceret 2K-billedsensor. Den nye sensor har en opløsning på 2K (4 megapixel), en blænde på f/1.0 og et synsfelt på 130 grader. En indbygget PIR-sensor registrerer bevægelser uafhængigt af lysforholdene, og den nye 2K MaxColor Vision-funktion tillader farveoptagelse ved svagt lys om natten. En indbygget projektør understøtter også belysning. eufyCam E40 tilbyder fuld funktionalitet uden krav om abonnement. Kameraet er kompatibelt med HomeBase 2 og fungerer optimalt med HomeBase 3 (S380), som understøtter AI-funktioner som BionicMind AI til identifikation af mennesker, dyr og køretøjer samt ansigtsgenkendelse. HomeBase 3 kan udvides med op til 16 TB lokal lagring. Kameraet er udstyret med et indbygget batteri på 13.000 mAh og anvender SolarPlus 2.0-konceptet med solpaneler, hvilket muliggør op til 365 dages drift under optimale solforhold. Separat solpanel kan tilkøbes. eufyCam E40 er nu tilgængelig i Norden. Vejledende priser starter fra 1.090 kr for en enkelt eufyCam E40 Add-on. Forskellige pakker med HomeBase 2 eller HomeBase 3 er også tilgængelige. Kameraet understøtter Apple HomeKit, Google Assistant og Amazon Alexa.
Nyhedsbrev

Cyberkriminelle udnytter vores klikvaner til at sprede malware

Den digitale hverdag har gjort os så vant til at klikke igennem diverse godkendelsestrin, at cyberkriminelle nu udnytter det til at sprede skadelig software. Det fremgår af HP’s nyeste Threat Insights Report fra marts 2025, som afslører, at brugere bliver snydt til selv at installere malware via falske sikkerhedstests og velkendte dokumentformater. Vi er blevet for vant til at klikke ’ja’ og løse små tests for at få adgang til tjenester online – og den adfærd misbruger hackerne nu. De ved, at vi sjældent stiller spørgsmål ved endnu et hurtigt klik. Ian Pratt, global sikkerhedschef for HP Personal Systems. Et af de mest mærkbare eksempler i rapporten handler om falske CAPTCHA-tests – en type sikkerhedstjek, hvor brugeren fx skal klikke i en boks med teksten “Jeg er ikke en robot” eller vælge billeder, der viser et lyskryds. Den slags tests anvendes til at holde bots ude, men i kampagnen “CAPTCHA Me If You Can” blev disse tests misbrugt til at få brugeren til at køre skadelig kode. Ved at klikke igennem den falske proces aktiverede brugeren uforvarende et program, som gav den cyberkriminelle adgang til computeren. Gamle vaner, nye trusler Rapporten viser også, at klassiske dokumentformater som Word og Excel stadig udgør en risiko, fordi de bruges til at sprede avanceret overvågningssoftware, der kan give hackere adgang til enhedens mikrofon og kamera. I en anden kampagne blev malware skjult i billedfiler og understøttet af skjulte Python-scripts – et programmeringssprog, der i stigende grad findes på computere, bl.a. på grund af …. (læs mere her)
Nyheder fra gl. site

Hackeren kommer ind på under et minut

Sikkerhedsfirmaet Kaspersky har foretaget en større undersøgelse af holdbarheden af passwords. De har tjekket 193 millioner passwords der har været kompromitteret og solgt på Dark Web, og ifølge forskere hos Kaspersky kunne 45% af de analyserede passwords gættes af en scammer på under et minut. Samtidig fandt forskerne ud af, hvilke kombinationer af tegn der er de meste almindelige, og det var kun 23% af dem der var komplicerede nok til at stoppe scammerne. I en pressemeddelelse fortæller Kaspersky også, at de har opdaget mere end 32 millioner forsøg på at angribe brugere med de såkaldte password stealers i 2023 alene, hvilket gør det meget vigtigt at sikre digital hygiene og sikre en aktiv passwords politik. De 193 millioner passwords som Kaspersky undersøgte i juni i år, viser følgende: Hovedparten af de undersøgte passwords, 57%, indeholdt ord fra en ordbog, hvilket gør styrken af password markant dårligere. De mest populære grupper fordeler sig således: Endelig fortæller Kaspersky at det kun var 19% af alle passwords der indeholdt en stærk, og svær at cracke, kombination af ord der ikke kunne findes i ordbogen, og som indeholdt både store og små bogstaver, såvel som tal og symboler. Spørgsmålet er så også hvor meget det betyder, for Kaspersky fortæller, at 39% af de passwords der overholdt ovenstående faktisk kunne gættes på under en time. Sikkerhedsspecialisten fortæller at det er lidt skræmmende at tænke på, at de cyberkriminelle ikke har brug for specielt dyrt udstyr for at cracke kodeord. En standard laptop i dag …. (læs mere her)