Gadgets til hjemmet

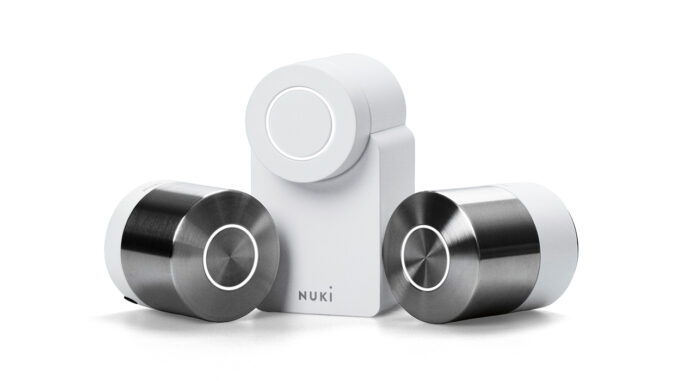
Ny smartlås fra Nuki tilpasset nordiske hoveddøre

Den østrigske producent Nuki har netop meldt sin ankomst på det skandinaviske marked. Med lanceringen af Smart Lock Ultra Nordics udvider virksomheden sin portefølje med en elektronisk lås, der teknisk er skræddersyet til de enkelt bolt-cylindre, der er standard i nordiske hoveddøre. Løsningen er en eftermonteret enhed, der installeres på indersiden af døren. Ifølge producenten kræver monteringen hverken boring, udskiftning af den eksisterende cylinder eller specialværktøj. Via den tilhørende app kan brugeren administrere op til 200 adgangstilladelser, se låsestatus og benytte funktioner som Auto Unlock, der automatisk låser døren op, når telefonen er i nærheden. For ti år siden grundlagde vi Nuki med én klar mission: at gøre hverdagen mere bekvem gennem nøglefri adgangsløsninger – uden at gå på kompromis med sikkerheden i hjemmet Martin Pansy, medstifter og direktør for Nuki Som Europas førende udbyder af smarte eftermonterede adgangsløsninger er vi nu meget glade for at bringe et årtis Smart Lock-ekspertise til kunder i hele Skandinavien. Jürgen Pansy, medstifter og Chief Innovation Officer Hurtig motor og Matter-support Smart Lock Ultra Nordics er fysisk kompakt med en diameter på 57 mm og en krop i rustfrit stål. Indvendigt benytter låsen en børsteløs motorteknologi, som ifølge Nuki gør det muligt at låse døren op på under et sekund, forudsat at der er tale om en cylinder med 90 graders drejevinkel. Låsen har indbygget Wi-Fi, hvilket eliminerer behovet for en ekstern hub for at opnå fjernadgang. Derudover understøtter enheden smart home-standarden Matter, hvilket sikrer kompatibilitet med platforme som Apple Home, Amazon Alexa, Google …. (læs mere her)
Nyheder

Samsung lancerer Galaxy Z TriFold med tre skærme

Samsung Electronics annoncerede tirsdag den 2. december en udvidelse af deres portefølje inden for foldbare mobiler. Med lanceringen af Galaxy Z TriFold introducerer producenten en ny formfaktor, hvor enheden foldes to gange. Designet har til formål at kombinere en stor skærmflade med en fysisk profil, der stadig kan være i lommen. Den nye Galaxy Z TriFold er bygget op omkring en konstruktion, der folder indad for at beskytte hovedskærmen. Samsung oplyser, at foldemekanismen er udviklet med en auto-alarm, der via vibrationer og beskeder på skærmen advarer brugeren, hvis foldningen ikke udføres korrekt. Når telefonen er foldet helt ud, måler den 3,9 mm på det tyndeste sted. Enheden er udstyret med to hængsler i forskellige størrelser, som Samsung kalder ’Armor FlexHinge’. Denne konstruktion skal sikre, at de tre skærmdele mødes med minimalt mellemrum, hvilket bidrager til den slanke profil. Fokus på produktivitet og AI Hovedattraktionen ved den nye model er den 10 tommer store skærm, der bliver tilgængelig, når enheden foldes helt ud. Skærmarealet gør det muligt at køre tre applikationer side om side eller benytte en selvstændig version af Samsung DeX direkte på telefonen, uden behov for ekstern monitor. Ifølge TM Roh, CEO og chef for Device eXperience hos Samsung Electronics, er målet at forene flere behov i én enhed: Samsungs jagt på nye muligheder fortsætter med at forme fremtiden for mobile oplevelser. Gennem mange års innovation inden for foldbare formfaktorer løser Galaxy Z TriFold en af mobilindustriens vedvarende udfordringer; at levere den perfekte balance mellem bærbarhed, premium ydeevne og …. (læs mere her)
Nyheder

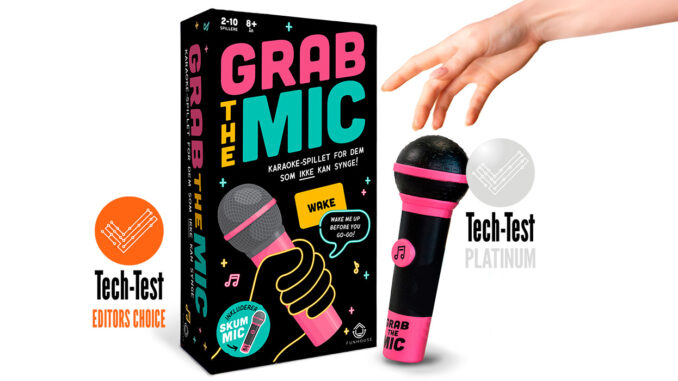
KONKURRENCE: Vind spillet Grab the Mic

Hvis du lige står og mangler et sjovt spil til julegaven, mandelgaven, pakkespillet eller måske bare som underholdning i juledagene, så har du chancen her. Sammen med Lucky Egg har vi mulighed for at udlodde et spil til en af vores læsere. Alt du skal gøre er at sende en mail til: redaktion@tech-test.dk og skrive at du gerne vil deltage i konkurrencen om Grab the Mic. Held og lykke
Nyheder

Black Friday-jagten: Ekspert advarer mod dyre cyberfælder for danskere

Mens detailhandelen har skudt Black Friday og Cyber Monday i gang torsdag den 27. november 2025, advarer cybersikkerhedsfirmaet KnowBe4 forbrugere om at være ekstra forsigtige. Ifølge virksomheden planlægger cyberkriminelle at udnytte den travleste periode for onlinehandel. Sæsonbestemte udsalg er ifølge KnowBe4 blevet et primært mål for svindlere, som bruger falske hjemmesider, phishing-e-mails, bedrageriske annoncer og imitation på sociale medier til at lokke forbrugere til at udlevere personlige eller økonomiske oplysninger. Black Friday og Cyber Monday er også en højtid for cyberkriminelle. Kombinationen af tidsbegrænsede tilbud og høj efterspørgsel betyder, at folk ofte handler hurtigt uden at tage de sædvanlige forholdsregler. Vores budskab i år er simpelt: Behandl hvert tilbud med forsigtighed – især hvis det virker for godt til at være sandt. Dr. Martin Kraemer, CISO-rådgiver hos KnowBe4. Milliontab efter svindel i udlandet I USA, hvor Black Friday-traditionen er veletableret, har hver tredje amerikaner været udsat for svindel i løbet af højtiden, viser sikkerhedssoftwarevirksomheden McAfees 2024 Global Holiday Shopping Scams Study. Studiet indikerer desuden, at 58% af ofrene har mistet penge som følge af svindelnumrene. Den amerikanske Federal Trade Commission rapporterede i perioden oktober til december 2023 et samlet tab på 95.2 millioner dollars. Disse svindelnumre skal forbrugerne kende KnowBe4 fremhæver flere almindelige svindelnumre, som udnytter, at forbrugere har travlt og leder efter gode tilbud. Sådan undgår man at blive snydt Cybersikkerhedseksperten leverer også en række tips til at undgå svindel. Hvis man mistænker et muligt svindelnummer, anbefales det at søge efter butikkens navn, tjekke URL’en for “https” og undersøge …. (læs mere her)
Nyheder

Ny avanceret infostealer opdaget: En alvorlig trussel mod Mac-brugere

En ny, kompleks type skadelig kode målrettet macOS-styresystemet er blevet opdaget af Jamf Threat Labs. Den ondsindede kode, der har fået navnet DigitStealer, tilhører kategorien infostealers og har ifølge Jamf været meget svær at opdage med traditionelle sikkerhedsløsninger. Jamf Threat Labs fandt den skadelige kode i en fil, som udgav sig for at være et legitimt macOS-værktøj, kaldet DynamicLake. Da truslen blev opdaget af Jamf, var den ikke identificeret af nogen antivirusprogrammer på VirusTotal, da den imiterede det legitime værktøj. Bruger avancerede teknikker for at undgå opdagelse Ifølge Jamf anvender DigitStealer en række avancerede teknikker for at omgå Apples indbyggede beskyttelsesforanstaltninger og forblive uopdaget. Angrebet foregår i flere trin og benytter sig af hardwarekontroller for at undgå at blive afviklet på visse systemer. Dertil kommer, at dele af angrebet udelukkende kører i hukommelsen. Dette betyder, at den skadelige kode efterlader meget få spor på harddisken. Vi ser, at aktørerne bag truslerne bliver stadigt mere dygtige til at smyge sig ind, gemme sine spor og udnytte legitime services og værktøjer til at sprede skadelige koder, siger Pontus Nord fra Jamf Jamf understreger, at dette modus operandi bekræfter behovet for at kombinere signaturbaseret beskyttelsesteknologi med adfærdsbaseret overvågning, der kan identificere mistænkelige aktiviteter, mens de finder sted. Virksomheder og organisationer anbefales at handle I kølvandet på opdagelsen kommer Jamf med følgende anbefalinger til virksomheder og organisationer: Jamf har udarbejdet en mere detaljeret teknisk beskrivelse af den nyopdagede macOS-trussel i en rapport: https://www.jamf.com/blog/jtl-digitstealer-macos-infostealer-analysis/