Nyheder fra gl. site

De cyberkriminelle omgår 2-faktor-godkendelse

De cyberkriminelle har længe været efter brugeres konti på sociale medier, og det har fået stadig flere danskere til at bruge 2-faktor-godkendelse for at sikre deres SoMe-konti. Det er en god nyhed, at 2-faktor-godkendelse er blevet mere udbredt, for alt andet lige så gør det det mere kompliceret for de cyberkriminelle at bryde ind på brugernes konti. Den dårlige nyhed er så, at cyberbanditterne er opfindsomme, og nu har de så fundet en – relativt simpel – metode til at omgå 2-faktor-godkendelsesbeskyttelsen på, de lokker brugerne til at udlevere de såkaldte gendannelseskoder til dem, og så kan de uden problemer overtage folks onlinekonti. Leif Jensen, CBO og sikkerhedsekspert hos ESET Nordics Gendannelseskoderne er nødvendige, for hvis brugerne af en eller anden årsag mister muligheden for at bruge 2-faktor-godkendelse, så sikrer gendannelseskoderne, at de kan nulstille deres konto og få adgang igen. Men nu forsøger de cyberkriminelle gennem velkendte og -afprøvede metoder at lokke disse koder ud af brugerne. De bruger phishing, kompromitterede hjemmesider og usikre trådløse netværk til at få fat i folks koder, og det lykkes alt for ofte. Leif Jensen, CBO og sikkerhedsekspert hos ESET Nordics Han understreger, at det er utrolig vigtigt at sikre gendannelseskoderne og aldrig at udlevere dem til andre – uanset hvad årsagen måtte være. Ingen standard for gendannelseskoderne Der er ingen standardiseret måde at få eller bruge gendannelseskoder på. Det svinger fra tjeneste til tjeneste, men typisk så bliver der vist et antal, f.eks. fem på Facebook, når man aktiverer 2-faktor-godkendelse. Uanset hvordan, …. (læs mere her)
Nyheder fra gl. site

Pas på når du googler populære vendinger til nytårsquizzen

Cyberkriminelle tilpasser deres angreb efter, hvilke ord og emner der trender på Google, Bing og Yahoo!, viser ny undersøgelse af The Daily Mail. Undersøgelsen advarer om netsvindel relateret til søgning på den populære popsanger ‘Taylor Swift’, da 79% af de hjemmesider, der vises i søgeresultaterne, indeholder potentiel malware. Kendte personligheder som f.eks. Taylor Swift eller danske Holger Rune tiltrækker masser af opmærksomhed online. Og det udnytter cyberkriminelle ved at lave falske hjemmesider eller annoncer, som ofte lover eksklusivt indhold eller nyheder for at tiltrække folk. Men når man klikker ind på siderne, kan de omdirigere en til sider med skadeligt software eller downloade malware på ens enhed, uden at man opdager det. Ransomware er den mest udbredte “kendis”-svindel  Det er især ransomware, som hackerne benytter, når de får folk til at klikke ind på deres falske hjemmesider. Derfra krypterer de al data på ens computer og beder efterfølgende om en løsesum for at låse det op igen. Tidligere undersøgelser fra Barracuda Networks viser, at hvis man først betaler én gang, stiger risikoen for, at de opkræver flere penge efterfølgende. Helt generelt er det altid en god idé at udvise forsigtighed, når man er på internettet. Hackere udnytter folks nysgerrighed ved at oprette hjemmesider med en fængende titel eller løfte om eksklusivt indhold. Særligt de mest populære kendisser eller søgeord, bliver misbrugt af hackerne.  Peter Graymon, chef for Barracuda Networks i Norden Lav nytårsquizzen og undgå IT-fusere Nytårsquizzen hører sig til, og den kan heldigvis stadig laves, hvis man blot følger et …. (læs mere her)
Business

Du udsætter din virksomhed for hackerangreb når du shopper privat på arbejdet

Julen står for døren, og det betyder for mange en slutspurt med at nå de sidste gaveindkøb. Og for nogle sker dette via deres arbejdscomputer. Ifølge en undersøgelse fra TechRadar Pro indrømmer 42 pct. af de adspurgte medarbejdere at have brugt deres arbejdscomputer til personlige formål – fx online shopping til julegaver. Men hvad der kan føles som en uskyldig handling, kan give virksomheder store problemer.  Hacker-festen er i gang En undersøgelse lavet af Zippia viser, at omkring 83 pct. af virksomheder har en politik for, at ansatte kan bruge deres egne enheder. Men en anden undersøgelse foretaget for CBS MoneyWatch viser, at ca. 67 pct. af medarbejderne bruger deres egne enheder, selvom deres virksomhed ikke tillader det. Når medarbejdere bliver udsat for netsvindel i forbindelse med bl.a. online juleshopping, hvis de fx anvender arbejdspladsens wifi, kan det betyde, at virksomheden kan være i fare for et hackerangreb, da det kan give hackere adgang til virksomhedens netværk og dermed enheder. Ved juletid stiger både nethandlen, men desværre også netsvindlen. I år ser vi en ekstraordinær udvikling i cyberangreb med helt nye metoder og forbedret teknik. Dette skyldes bl.a. udviklingen af kunstig intelligens, som for alvor har vundet indpas i løbet af 2023. Især virksomheder bør være opmærksomme, eftersom der er støt stigning i medarbejdere, som bruger deres egne enheder både til arbejdsmæssig og privat brug.  Peter Graymon, chef for Barracuda Networks i Norden Kunstig intelligens har sat fart på cybertruslerne Det er i stigende grad mail-angreb, især phishingmails og spear-phishing, som kunstig intelligens …. (læs mere her)
Business

Sikkerhedstrusler mod Danmark ligger på lur

I november kom det frem, at Danmark var blevet udsat for det mest omfattende og avancerede cyberangreb nogensinde i maj 2023, hvor 22 danske energiselskaber stod på mål for angrebet. Ifølge rapporten fra SektorCERT fik hackerne adgang til selskabernes industrielle kontrolsystemer, hvilket betød, at flere selskaber måtte gå i ø-drift – altså anvende selvstændig energiforsyning baseret på lagret solenergi.  Ifølge Barracuda Networks’ seneste rapport er energi- og forsyningssektoren blandt de mest angrebne sektorer med ransomware, spear-phishing og andre avancerede trusler. I 2022 oplevede 56 pct. af sektoren mere end to succesfulde ransomware angreb. Barracuda Networks rapport understreger, at hvis man først er blevet angrebet én gang, stiger risikoen for, at det sker igen.  Det er derfor helt afgørende for energi- og forsyningssektoren at have lettilgængelige og robuste sikkerhedsløsninger. Især automatiserede beskyttelses teknologier er effektive mod malware og virus, og samtidig er det nødvendigt at have løbende overvågning og vurdering af sikkerhedsforanstaltninger. Peter Graymon, chef for Barracuda Networks i Norden Barracuda advarede dansk energisektor i 2022 Under et interview med EnergiWatch i december 2022 advarede Peter Graymon, chef for Barracuda Networks i Norden, om den voksende risiko for cyberangreb i energisektoren. Han fokuserede bl.a. på, hvordan cyberangreb har skiftet formål gennem årene. Historisk set har cyberangreb handlet om at lokke penge ud af ofret, men i løbet af de seneste par år har cyberangreb handlet mere om disruption, altså at skabe forvirring, usikkerhed og om at teste sårbarhederne hos virksomhederne. Netop den type angreb, de danske energivirksomheder oplevede i maj. Danmark er en af de førende …. (læs mere her)
Nyheder fra gl. site

Er sikkerheden i orden på ny onlinemarkedsplads?

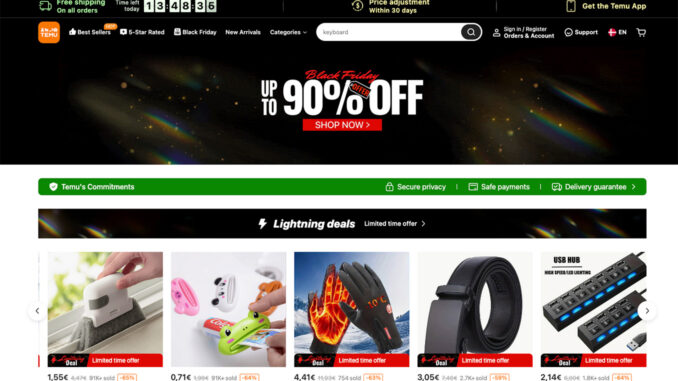
Opdateret med tekst i bunden af denne artikel: Hvis du shopper online, hvis du klikker på annoncer på Facebook eller du bare er så uheldig at falde ind i en algoritme som potentiel køber, så har du med garanti stødt på onlinemarkedspladsen Temu, der har nogle meget lave priser på deres produkter. Temu er en relativ ny onlinemarkedsplads, de dukkede op tilbage i 2022, men har allerede taget det meste af onlineverdenen med storm. Det er måske heller ikke så underligt, for på Temu kan du købe alt lige fra tilbehør til bilen, over tøj og elektronik og til udendørs møbler. Man kan måske sammenligne dem lidt med Wish og AliExpress, men ifølge onlinemediet ZDnet har de langt kortere leveringstider, og en bedre returneringspolitik. Mange har været bekymrede over, om Temu er et online scam, hvor du bestiller et produkt, betaler og aldrig får det leveret. Men ifølge ZDnet er det ikke tilfældet, folk skal nok få deres produkt, og det vil typisk dukke op i løbet af 10 dages tid. Så langt så godt, hvad er problemet med Temu så? Ifølge ZDnet er der en ting du skal være klar over, og en ting der bør bekymre dig. Dels skal du være opmærksom på, at stort set alle varer er off-brand. Med ganske få undtagelser kan du ikke købe mærkevarer på Temu. Der hvor du, ifølge ZDNet, skal bekymre dig er når det kommer til at levere dine personlige data og betalingsinformationer til sitet. For ZDnet fortæller at de …. (læs mere her)