Business

Antallet af corona-relaterede cyberangreb stiger i de hårdest ramte lande

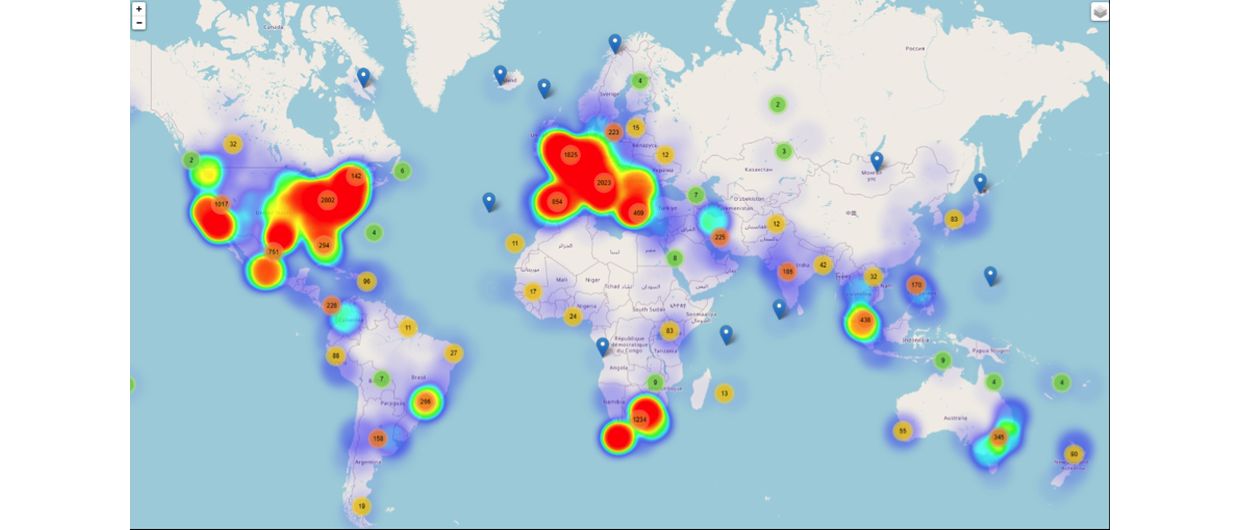
I løbet af april er antallet af corona-relaterede cyberangreb steget konstant, viser telemetri fra Bitdefender. Efter en enorm stigning i antallet af rapporter i midten af marts, faldt tallet kortvarigt en anelse, men er siden fortsat med at stige i løbet af april. Dog lader antallet til at falde over weekenderne, forklarer Bitdefenders sikkerhedsekspert, Liviu Arsene. Uge for uge stiger antallet af angreb ret konstant, men samtidig ser vi, at tallet falder over hver weekend, sandsynligvis fordi flere folk holder fri og dermed ikke tilbringer tid på internettet.” Liviu Arsene , Bitdefender Angrebene er rettet mod de hårdest ramte Bitdefenders telemetri viser også, hvordan bagmændene målretter deres angreb mod de områder, der er hårdest ramt af corona-krisen. Billedet herunder viser geografisk, hvor angrebene rammer, og som det kan ses på de store røde områder, så er det USA, Sydafrika, Italien, Canada, Storbritannien og Spanien, der rammes af flest angreb – de samme lande der er hårdt ramt af pandemien. Bagmændene holder tydeligvis øje med udviklingen. Jo hårdere et land er ramt af krisen, desto flere mennesker søger information om, hvad der foregår, og hvordan de kan beskytte sig selv. Den frygt udnytter hackerne til at sprede malware, særligt i de regioner af verden, hvor befolkningen bor tæt sammen og samtidig har en stor købekraft. De to faktorer gør nemlig ofrene til lukrative mål, når bagmændene forsøger at stjæle private eller finansielle oplysninger. Liviu Arsene, Bitdefender Stopper først når krisen er ovre Det må forventes, at hackerne først stopper deres målrettede …. (læs mere her)
Nyheder fra gl. site

Coronasvindel udgør nu 2 pct. af alle phishing-angreb

Tallene kommer fra en ny trusselsanalyse som it-sikkerhedsfirmaet Barracuda Networks lige har lanceret. Rapporten viser at det især er tre typer phishing-mails der dominerer. “Vi ved, hvor du bor, og vi smitter dig med COVID-19, hvis ikke du betaler penge til denne bitcoin-wallet!”. Nogenlunde sådan lyder en ny type e-mail-angreb, som it-sikkerhedsvirksomheden Barracuda registrerede mere end 1.000 gange på blot to dage i marts. Siden slutningen af februar har Barracuda registreret en stigning på hele 667 pct. i antallet af corona-relaterede email-angreb, som nu udgør 2 pct. af alle phishing-angreb globalt. Alene mellem den 1. – 23. marts opdagede løsningen Barracuda Sentinel 9.116 angreb relateret til COVID-19, mens tallet til sammenligning var 1.188 i februar og kun 137 i januar. Vi ved, at hackere udnytter kriser til at begå kriminalitet, og nu skaber COVID-19 nye muligheder, som udnyttes til fulde. Svindlerne ved, at vores digitale parader sænkes i takt med panikken og rastløsheden spreder sig, og vi er ikke nødvendigvis lige så opmærksomme på fejl i e-mails, der omhandler corona. Peter Gustafsson, ansvarlig for Barracuda Networks i Norden Tre typer angreb dominerer Eksperterne fra Barracuda identificerer tre hovedtyper af phishing-angreb, som særligt benyttes i forbindelse med corona-svindel: Svindel med falske varer eller tjenester (scamming), virksomhedssvindel (brand impersonation) og afpresning (blackmail). Ved scamming (54 pct.) forsøger svindlere at sælge falske kure mod corona eller svært tilgængelige hygiejneprodukter som ansigtsmasker og håndsprit. Den amerikanske børsmyndighed (SEC) har yderligere udsendt en advarsel om falske investeringsmuligheder i virksomheder, som, ifølge hackerne, skulle have fundet frem til …. (læs mere her)
Nyheder fra gl. site

Stor stigning i antallet af Android-apps som forsøger at udnytte coronakrisen

Siden den 1. januar har cybersikkerhedsfirmaet Bitdefender analyseret Googles Play butik og andre tredjeparts-butikker, for at se om nogle app-udviklere begyndte at udnytte coronakrisen. De fandt 579 apps til Android-enheder, som relaterede sig til enten corona eller covid. Af de 579 er mere end 350 blevet registreret alene i marts. Nogle af dem er relativt uskyldige, idet de forsøger at udnytte krisen til f.eks. at rangere bedre i Googles Play butik, mens andre indeholder decideret skadeligt software, såsom trojanske heste.  Når vi alle fokuserer på coronakrisen, og hvordan den påvirker os, så er det forventet, at skruppelløse aktører vil forsøge at udnytte situationen til egen vinding. Liviu Arsene, sikkerhedsekspert hos Bitdefender Pandemien gør, at mange søger oplysninger, også i app-butikkerne. Det kan være om alt fra kort over pandemiens udbredelse til informationer om symptomer på coronavirus. Nogle app-udviklere udnytter den situation til at ændre titlen på deres app, så den relaterer sig til coronakrisen, i håbet om at flere downloader app’en. Det har vi f.eks. set med en række spil. Derudover bruger hackere krisen til at forsøge at sprede malware ved hjælp af apps. Liviu Arsene Helt præcist fandt Bitdefender ni trojanske heste, ti apps blev klassificeret som riskware (legitim software der kan misbruges af hackere), mens 560 af de 579 apps ikke indeholdt noget skadeligt software. Arsene kommer med en klar opfordring: Vi anbefaler altid, at man kun installerer officielle apps fra officielle app-butikker, samt at man søger information hos officielle kilder. Derudover så sørg for at have en …. (læs mere her)
Business

Videomøder udfordrer it-sikkerheden

Behovet for digitale samarbejdsredskaber er steget eksplosivt, efter store dele af den danske arbejdsstyrke har etableret kontorer i hjemmet. I løbet af blot én uge fik kommunikationsplatformen Microsoft Teams hele 12 millioner nye brugere, hvilket er en stigning på knap 40 procent. Ligeledes fik Zoom i årets to første måneder flere nye brugere end i løbet af hele 2019. Den massive brugertilstrømning kan dog have en slagside. For mens begge tjenester på rekordtid har overvundet nedbrud grundet den store belastning, så kan de mange brugere gøre tjenesterne til jagtmarker for cyberkriminelle, advarer sikkerhedsfirmaet Mimecast. Her kan de udnytte, at mange har meget sparsom erfaring med tjenesterne, og sikkerheden på hjemmekontorerne meget sjældent er lige så god, som det er tilfældet på virksomhedens netværk. Samtidig sænker vi alle helt ufrivilligt paraderne i øjeblikket og er langt mindre påpasselige i øjeblikket. Trusler som phishing i form af e-mails, sms’er eller opkald har en højere succesrate, når frygt eller tidspres presser offeret til at handle. Peter Benham, Senior Manager, Business Continuity i Mimecast Arbejd sikkert hjemmefra Angrebene kan ramme virksomheder i alle størrelser – også dem, der normalt har godt styr på sikkerheden. Det skyldes blandt andet, at utallige virksomheder på rekordtid har skulle omstille sig til en ny virkelighed og etablere hjemmekontorer med de rette teknologiske løsninger og tilstrækkelig sikkerhed. Derfor er det vigtigt, at organisationer er ekstra opmærksomme på sikkerheden for deres egen og medarbejdernes skyld, lyder opfordringen fra Mimecast. Virksomheder bør være på vagt over for de nye trusler, skærpe …. (læs mere her)
Nyheder fra gl. site

Nye hackerangreb på private routere

Det nye angreb er målrettet private hjemme-routere, som hackerne kaprer og derefter ændrer DNS-indstillingerne på, så ofrene omdirigeres til en hjemmeside, hvor de bliver mødt af en besked, der foregiver at komme fra WHO, World Health Organization. Beskeden tilbyder ofrene at downloade en app med de seneste oplysninger og instruktioner om coronavirus, men hvis man downloader app’en, får man en ondsindet fil, der hentes fra det ellers troværdige Bitbucket, en webbaseret tjeneste, der tilbyder softwareudviklere at opbevare og håndtere deres kildekode online. Men reelt er det infostealeren Oski, der stjæler ofrets informationer og sender det til hackerne. Snedige hackere Liviu Arsene, sikkerhedsekspert hos Bitdefender, forklarer, at hackerne virkelig gør sig umage for at snyde ofrene: “Det snedige ved dette angreb er, at når ofret lander på hackernes hjemmeside, så står den hjemmesideadresse, vedkommende gerne ville besøge, stadig i adressefeltet, eksempelvis disney.com. Derfor er ofret mere tilbøjelig til at tro, at det rent faktisk er en legitim hjemmeside.” “Derudover bruger hackerne TinyURL, en populær webservice man kan forkorte webadresser med, til at gemme linket til Bitbucket, så ofret heller ikke her fatter mistanke” fortæller Arsene. Bitdefenders analyser viser, at angrebet er relativt nyt, da det tidligst er set den 18. marts. Størstedelen af angrebene har ramt USA, Tyskland og Frankrig, og hovedparten af de kompromitterede routere er af mærket Linksys. Sådan beskytter du dig Bitdefenders sikkerhedsekspert Liviu Arsene anbefaler fire ting man kan gøre for at sikre sig mod dette nye angreb: Sørg for at skifte routerens kodeord, hvis det aldrig …. (læs mere her)