Interessen for kunstig intelligens og AI-agenter er massiv, og det udnyttes i stigende grad af it-kriminelle. Ifølge en aktuel sikkerhedsrapport fra HP Wolf Security, der dækker andet kvartal af 2026, bruger bagmændene nu falske AI-handelsrobotter som madding for at få adgang til ofrenes kryptovaluta.
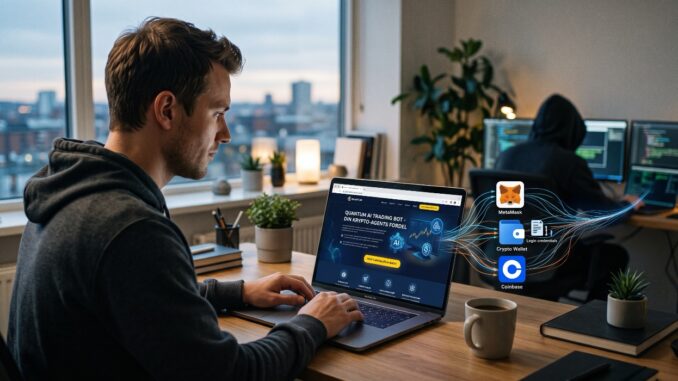
Fremgangsmåden er at bygge professionelt udseende hjemmesider, der markedsfører et fiktivt AI-værktøj til kryptohandel. Hjemmesiderne promoveres via manipulerede søgeresultater og betalte annoncer. Når en bruger downloader installationsfilen, installeres der i stedet malware kendt som Needle Stealer.
Denne malware leder specifikt efter udbredte browserudvidelser til kryptowallets, som for eksempel Coinbase og MetaMask. Når den identificerer en wallet, lukkes browseren, og udvidelsen erstattes af en inficeret, men visuelt identisk kopi. Næste gang brugeren åbner sin wallet og indtaster sin adgangskode, sendes oplysningerne direkte til bagmændene, der hermed får fri adgang til midlerne.
For at undgå opdagelse benytter de kriminelle et ægte program signeret af Microsoft til at starte installationen. Det sikrer, at angrebet slipper forbi Windows SmartScreen-kontrol. Selve det skadelige indhold ligger gemt i en medfølgende fil.
Angriberne udnytter, at flere og flere tager AI-agenter i brug, og bruger ressourcer på nye lokkemidler, der får brugerne til at hente malware, som ser legitim ud. Det gør angrebene mere gennemarbejdede og sværere at opdage. Nye angrebsværktøjer som Phantom Gate viser, at trusselsbilledet vokser. Med dem kan de kriminelle nemt stykke farlige angrebskæder sammen, og det øger markant risikoen for, at organisationer bliver kompromitteret.
Patrick Schläpfer, Principal Threat Researcher i HP Security Lab
Downloads i browseren udgør en fjerdedel af truslerne
Rapporten peger på en tydelig tendens, hvor angriberne målretter deres indsats der, hvor brugerne færdes mest. Tal fra rapporten viser, at 24 % af de trusler, der blev registreret i andet kvartal, stammede fra downloads i browseren. Almindelige programfiler var den mest anvendte leveringsmetode for malware og udgjorde 40 %, tæt fulgt af komprimerede arkiver med 38 %. Derudover formåede mindst 10 % af de mailbårne trusler at omgå de etablerede mailfiltre.
Trusselsbilledet omfatter også andre metoder til at ramme brugerne, herunder QR-koder. Via såkaldte quishing-kampagner sendes falske PDF-fakturaer udstyret med en QR-kode. Formålet er at få brugeren til at scanne koden og dermed flytte angrebet fra en sikret arbejdscomputer til en mobiltelefon, hvor beskyttelsen typisk er svagere. Koden leder til en falsk login-side, der opsnapper brugerens Microsoft-login.
Desuden sælges malware som Phantom Stealer nu åbent på nettet som et pentest-værktøj, komplet med løbende opdateringer og support. Sikkerhedsforskere har fundet en tilhørende komponent, Phantom Gate, der gør det muligt for de kriminelle hurtigt at bygge og skalere angreb ud fra færdige dele.
Brugerne skifter hele tiden mellem enheder og programmer, fx browsere og nye AI-værktøjer, og angriberne følger trop. Sikkerheden skal virke i alle de situationer uden at spænde ben for brugerne. Derfor har organisationer brug for en zero trust-tilgang, der bygger på isolering og inddæmning, så klik og downloads, man ikke kan stole på, ikke bliver en risiko.
James Wright, Global Head of Security for Personal Systems hos HP.