Nyheder

Cyberkriminelle bruger falske AI-agenter til at stjæle kryptovaluta

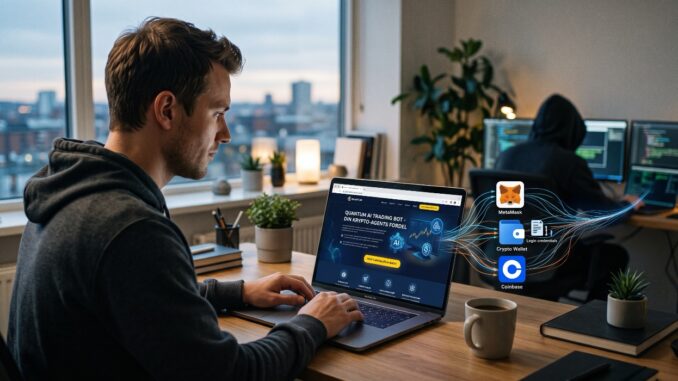
Interessen for kunstig intelligens og AI-agenter er massiv, og det udnyttes i stigende grad af it-kriminelle. Ifølge en aktuel sikkerhedsrapport fra HP Wolf Security, der dækker andet kvartal af 2026, bruger bagmændene nu falske AI-handelsrobotter som madding for at få adgang til ofrenes kryptovaluta. Fremgangsmåden er at bygge professionelt udseende hjemmesider, der markedsfører et fiktivt AI-værktøj til kryptohandel. Hjemmesiderne promoveres via manipulerede søgeresultater og betalte annoncer. Når en bruger downloader installationsfilen, installeres der i stedet malware kendt som Needle Stealer. Denne malware leder specifikt efter udbredte browserudvidelser til kryptowallets, som for eksempel Coinbase og MetaMask. Når den identificerer en wallet, lukkes browseren, og udvidelsen erstattes af en inficeret, men visuelt identisk kopi. Næste gang brugeren åbner sin wallet og indtaster sin adgangskode, sendes oplysningerne direkte til bagmændene, der hermed får fri adgang til midlerne. For at undgå opdagelse benytter de kriminelle et ægte program signeret af Microsoft til at starte installationen. Det sikrer, at angrebet slipper forbi Windows SmartScreen-kontrol. Selve det skadelige indhold ligger gemt i en medfølgende fil. Angriberne udnytter, at flere og flere tager AI-agenter i brug, og bruger ressourcer på nye lokkemidler, der får brugerne til at hente malware, som ser legitim ud. Det gør angrebene mere gennemarbejdede og sværere at opdage. Nye angrebsværktøjer som Phantom Gate viser, at trusselsbilledet vokser. Med dem kan de kriminelle nemt stykke farlige angrebskæder sammen, og det øger markant risikoen for, at organisationer bliver kompromitteret. Patrick Schläpfer, Principal Threat Researcher i HP Security Lab Downloads i browseren udgør en fjerdedel af …. (læs mere her)
Gadgets

Ny bærbar fra HP kører store AI-modeller lokalt

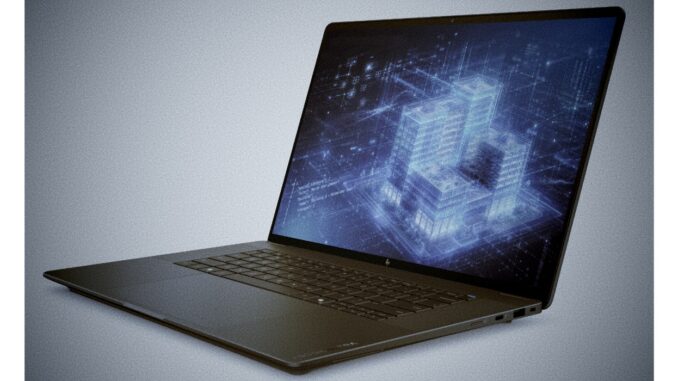
Computerproducenten HP præsenterede tirsdag deres nyeste workstation, ZBook Ultra G3a. Den bærbare computer henvender sig særligt til arkitekter, ingeniører og designere, som har behov for at køre tung kunstig intelligens uden om cloud-løsninger. Med kapacitet til at håndtere sprogmodeller med op til 300 milliarder parametre lokalt, forsøger HP at imødekomme en stigende problemstilling hos virksomheder, hvor værktøjerne er fragmenterede, og fortrolige data helst ikke skal sendes ud af huset. For at integrere AI-værktøjerne i brugernes daglige arbejdsgange har HP indgået et samarbejde med Perplexity og indbygget understøttelse af en række Autodesk-programmer direkte i maskinen. Fagfolk har brug for AI, der er kraftig og til at stole på, og som passer til den måde, de arbejder på. Med HP ZBook Ultra G3a 16″ samler vi en lokal AI-fabrik og værktøjer, der er klar til arbejdsgangen, så kunderne kan bruge agentbaseret AI til deres mest krævende opgaver. Hans Petter Espelid, produktchef for workstations i Danmark og Norge hos HP Integrationen til blandt andet Autodesk Revit betyder, at brugerne kan lade kunstig intelligens arbejde direkte i projektdataene på enheden. Det er dog stadig muligt at hente eksterne cloud-modeller ind, hvis opgaven kræver det. Fagfolk skal ikke bygge deres egen AI-opsætning for at få deres maskine til at arbejde for sig. Arbejdet starter lokalt, og når et trin kræver mere, kan man hente en model i skyen ind uden at begynde forfra. Ryan Foutty, Vice President of Business hos Perplexity Opgraderet køling og hardware Teknisk set byder den 16-tommer store workstation på markante opgraderinger. …. (læs mere her)
Nyheder

Cyberkriminelle misbruger kendt it-support til at hacke virksomheder

Traditionelle sikkerhedssystemer slår ikke altid til, når truslen til forveksling ligner dagligdags it-drift. I første kvartal af 2026 er cyberkriminelle i stigende grad begyndt at kamuflere deres angreb ved at benytte fuldt lovligt fjernadgangssoftware, som virksomheder i forvejen bruger til at yde it-support. Udviklingen fremgår af en ny undersøgelse fra HP Wolf Security. Ved at kapre legitime programmer som eksempelvis ScreenConnect kan it-kriminelle koble brugernes computere direkte til deres egne konti. Sikkerhedssoftwaren reagerer ikke på angrebet, da fjernadgangsprogrammerne i sig selv er godkendte og udgør et normalt værktøj for it-afdelinger. Tallene for årets første kvartal viser, at metoden bærer frugt. Mindst 11 % af de mailbårne trusler formåede at omgå virksomhedernes etablerede mailfiltre. Den skadelige software blev i 40 % af tilfældene leveret via komprimerede ZIP-arkiver, mens helt almindelige programfiler stod for 38 %. Det, der virkelig springer i øjnene, er, hvor let ægte og velkendt fjernadgangssoftware bliver vendt om og brugt som en åben dør for de cyberkriminelle. Når man kombinerer betroet software med gennemtænkt manipulation, der spiller på noget aktuelt som fx afslutningen på skatteåret, bliver det stadig sværere at gennemskue, hvad man kan og ikke kan stole på. Patrick Schläpfer, Principal Threat Researcher i HP Security Lab Normaliseret adfærd presser forsvaret Selve angrebene iværksættes typisk gennem målrettede phishingmails. Ofrene manipuleres til selv at installere fjernadgangsprogrammerne under påskud af at hente velkendt software eller gennemgå dokumenter i forbindelse med skatteårets afslutning. Når forbindelsen først er etableret, har hackerne fri adgang til at afsøge systemet for følsomme data og …. (læs mere her)
Laptops

TEST: HP OmniBook 5 – laptop med masser af batteri og lav ydeevne

HP har for ikke så længe siden lanceret en prisvenlig 14″ laptop, OmniBook 5. Laptoppen har fokus på et kæmpe stort batteri og indbyggede AI-funktioner. Nå ja – så er der lidt med en 2K OLED-skærm men det er ikke det vigtigste for HP, der kalder den for en AI-laptop. Langt de fleste laptops er stadig baseret på processorer fra Intel, men med denne laptop har HP valgt en Snapdragon X Plus, X1P42100. Hvis man ikke ønsker et højt-ydende laptop, men ønsker masser af batterilevetid, så er det faktisk et rigtig godt valg. Jeg skal indrømme at jeg sjældent gør brug af benchmarks længere. Jeg læner mig mere op af den følelse man får når man bruger den til de daglige opgaver, både gaming, film og arbejde. Men jeg kunne ikke lade være med at kaste et par benchmarks efter OmniBook 5. Den følges lidt træg når den virkelig skulle flytte bits, både i gaming og ikke mindst i lidt tungere apps som f.eks. photoshop og tilsvarende. Benchmark-testen viste klart at der bare ikke var det overskud af kræfter som jeg havde forventet af en laptop. Men jeg skal dog også lige indrømme at laptoppen heller ikke er markedsført som en high-performer, så den får lidt kredit på den konto. Men så kommer der det punkt hvor kæden falder lidt af kæden for mig. For HP lancerer OmniBook 5 som en AI-laptop, og hvad betyder det så lige? De fleste af os har jeg direkte adgang til de store sprogmodeller …. (læs mere her)
Nyheder

Hackere gemmer skadelig software bag falske animationer

Cyberkriminelle har fundet en ny metode til at omgå brugernes skepsis. Ved at anvende harmløst udseende animationer, såsom indlæsningssøjler eller pop-up-advarsler, lykkes det i stigende grad hackere at få intetanende ofre til at downloade skadelig kode. Det fremgår af en ny trusselsrapport fra HP Wolf Security, der er udkommet her i december 2025. Analysen peger på, at de visuelle virkemidler får brugere til at sænke paraderne, hvilket giver angriberne adgang til enhederne. Købte værktøjer gør angrebene nemmere Rapporten afslører, at hackerne i høj grad benytter sig af kommercielt tilgængelige “Malware-as-a-Service”-tjenester. Værktøjer som PureRAT og Phantom Stealer bliver løbende opdateret for at undgå detektion af sikkerhedssoftware. Nye angrebstendenser viser sig ved stort set hver kvartalsvise opgørelse, vi laver. Denne gang er ingen undtagelse, da hackere nu forsøger sig med fælder som falske installationsbilleder og animerede loadingsøjler, der presser og tilskynder til at klikke ind på malware. Ovenikøbet udnytter de tilkøbte malwarepakker, der løbende opdateres for at holde trit med tidens sikkerhedsløsninger. Patrick Schläpfer, cybersikkerhedsforsker hos HP For at øge troværdigheden hostes de skadelige filer ofte på kendte platforme som Discord. Dette trick gør det muligt at omgå sikkerhedsmekanismer i operativsystemer som Windows 11. Jagt på cookies frem for adgangskoder En markant tendens i rapporten er skiftet fra tyveri af adgangskoder til kapring af sessionscookies. Ved såkaldt “session cookie hijacking” overtager angriberen en aktiv session, hvor brugeren allerede er logget ind. Dermed omgås behovet for koder og eventuel multifaktorautentificering, hvilket giver direkte adgang til følsomme systemer. HP’s data viser, at såkaldt infostealer-malware …. (læs mere her)