Mobiltest

TEST: Middelmådig smartphone uden overraskelser

Jeg har haft den nye mellemklasse smartphone, Xperia 10 III fra Sony, til test. Mobilen placerer sig rent prismæssigt lige i miden af feltet af mobiler, og det er måske meget passende at når det kommer til ydelse og kvalitet, så er det også der den placerer sig. Jeg har et meget ambivalent forhold til Sonys mobiler, ikke mindst til designet, som ofte er firkantet og ikke specielt elegant. Kameraet svinger også meget ofte i kvalitet, hvilket er mystisk, for Sony har som udgangspunkt styr på det med objektiver og kameraer. Med denne smartphone er jeg dog rimelig glad for designet. Den har fået lidt mere afrundede kanter, og ligger faktisk ret godt i hånden. Skærmen er i 21:9-format, hvilket er et fedt format til fx film. Men fordi skærmen langt fra går til kant, så er der en ret stor kant hele vejen rundt, og det tager så lidt fra det samlede indtryk. Og det er en skam, for kvaliteten af skærmen er faktisk ganske fin – en 6″ OLED-skærm er en fin detalje. Mobilen er også ganske let, den tipper vægten på 169 gram, og så er den endda vandafvisende med en IPX5/IPX8 certificering, og et batteri på hele 4.500 mAh, hvilket er godt gået, specielt når vægten ikke er højere. Men når vi snakker om mobiltelefoner i dag, så er det primært to ting er skiller dem fra hinanden – hvor mange hestekræfter har de under glasset, og hvor gode billeder tager de. Sony leverer nemlig en …. (læs mere her)
Nyheder fra gl. site

To ny malwarekampagner mod Android rammer Europa

Siden starten af 2021 har to nye typer af malware ramt Android-enheder, primært i Europa. De er begge to såkaldte banking trojans, der er skabt til at stjæle bankoplysninger, omend de kan meget mere. Og så imiterer de populære apps for at snyde ofre til at installere dem på deres enhed. Malware spredt gennem falske apps Den første type malware bliver kaldt TeaBot eller Anatsa. Måden malwaren inficerer ofrets enhed på, er ved at ofret bliver snydt til at installere en falsk udgave af populære apps udenom Google Play Butik. Bitdefenders eksperter har dokumenteret en række nye falske udgaver, heriblandt filafspilleren VLC, der i Play Butik hedder VLC for Android, mens den falske udgave hedder VLC MediaPlayer. Når først den falske udgave er installeret, vil den give hackerne mulighed for at fange beskeder, udføre keylogging på enheden (hvor alle indtastninger indsamles af hackerne), stjæle Google autentificeringskoder og endda tage fuld kontrol over enheden. Indtil videre har TeaBot ifølge Bitdefenders telemetri primært ramt Spanien, mens en del rapporter også er blevet set i Italien og Holland. Den anden type malware, FluBot, har dog ramt Danmark. Kæde-SMS’er bruges til at sprede FluBot FluBot, der også er kendt som Cabassous, spredes på en anden måde end TeaBot, nemlig vha. spam-SMS’er. SMS’erne forsøger at få modtagerne til at klikke på et link til en legitim hjemmeside, som hackerne har haft succes med at angribe og plante malwaren på, som så bliver downloadet, når modtageren klikker ind på siden. Når malwaren downloades, forestiller den at …. (læs mere her)
Nyheder fra gl. site

Google lancerer en stribe nye sikkerhedsfunktioner

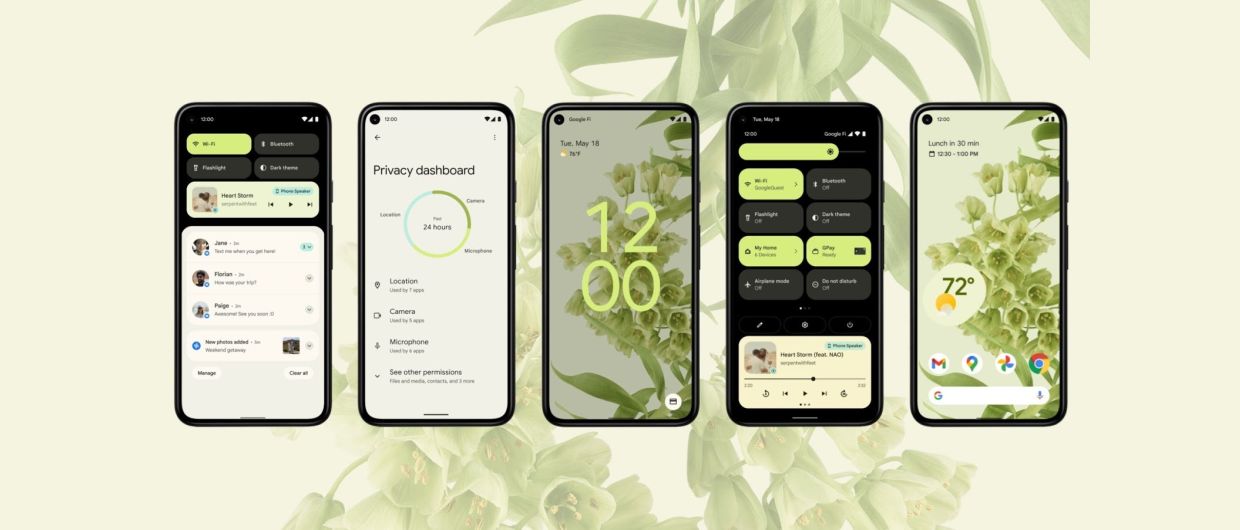
Blandt de nye privatlivs- og sikkerhedsfunktioner er hurtig sletning af din seneste søgehistorik og et nyt privatlivscenter i Android 12, hvor du kan se, hvornår dine apps fx bruger dit kamera. De nye værktøjer har alle til formål at give brugerne større kontrol over egne data på tværs af produkter som Android, Chrome, Maps og i selve søgemaskinen.  Her er de nye privatlivs- og sikkerhedsfunktioner: Privacy Dashboard i Android 12: Med lanceringen af Android 12 følger et nyt privatlivspanel, hvor du kan se en tidslinje over, hvornår de enkelte apps har haft adgang til telefonens kamera, mikrofon og lokationsdata. Samtidig vil indikatorer nu vise, når henholdsvis kamera og mikrofon er i brug. Du kan også vælge, om apps skal have adgang til din nøjagtige placering, eller om du kun vil dele din omtrentlige placering.  Slet hurtigt din seneste søgehistorik: En ny mulighed for at slette de seneste 15 minutters søgehistorik med ét klik i Google Konto-menuen.  Password Manager får tyverialarm: Kodeordshuskeren Password Manager, der er indbygget i Chrome, Android og iOS, er forbedret på en række områder. Integrationen mellem Chrome og Android styrkes, så indsætningen af kodeord på tværs af apps og hjemmesider bliver nemmere. Du modtager desuden automatisk advarsler, hvis dine adgangskoder bliver lækket gennem en tredjepart, og det bliver muligt at ændre kompromitterede koder med et enkelt tryk gennem Assistent. Sidstnævnte funktion er tilgængelig på Android-enheder og vil løbende blive integreret i flere tjenester og apps i fremtiden. Slå nemt placeringshistorik fra i Maps. Når du fremover ser …. (læs mere her)
Nyheder fra gl. site

Eksplosion i ransomware i 2020

2020 var et år præget af corona-pandemien. Både når vi taler om almindelige menneskers liv, og når vi taler om udviklingen inden for trusler i cyberspace. I 2020 tilpassede cyberkriminelle nemlig deres kampagner og forsøgte at udnytte verdens ulykke til egen vinding. Herunder følger nedslag i rapportens vigtigste pointer, bl.a. udviklingen inden for ransomware-angreb, hvilke IoT-enheder de kriminelle går efter, samt hvilke der modtager mest spam. Ransomware steg med 485% Antallet af ransomware rapporter fra Windows-baserede enheder steg globalt med 485 procent i 2020 i forhold til 2019. Det lyder måske som et stort tal, men det er faktisk mindre end forventet. Årsagen til det lavere tal lader til at være, at ransomware-operatørerne i højere grad har rettet deres fokus mod større mål. Ved at gå målrettet efter større ofre, som profitable virksomheder og velkendte organisationer, kan truslen om et nyt redskab de kriminelle tog i brug i 2020, afpresning, nemlig give bedre resultater. Ransomware-operatørerne er begyndt at true deres ofre med at offentliggøre særligt følsomme data, som de har fundet under deres angreb, hvis ikke ofrene betaler løsesummen. Størstedelen af de globale ransomware-angreb fandt sted i løbet af 2020’s første seks måneder. Det samme gælder angreb i Danmark, hvor henholdsvis første og andet kvartal oplevede 32 procent og 27 procent af årets samlede angreb. En anden interessant udvikling, som Bitdefenders telemetri viser inden for trusler mod Windows-baserede enheder, er, at globale trusselsrapporter relateret til malwaren TrickBot faldt markant i løbet af 2020. TrickBot er en trojansk hest, der oftest …. (læs mere her)
Laptops

Fra Apple til Android – min laptop

Endelig kom jeg videre i serien om mit forsøg på at flytte fra Apples univers over til Android/Windows. I ved allerede, at det ikke just er fordi det har gået helt fantastisk og problemfrit for mig. Men nu er tiden kommet til at evaluere lidt mere på udstyret. Og denne gang er det min Lenovo laptop jeg kigger på. Denne video handler om tastaturet og batterilevetiden.Den ene er jeg glad for, den anden er jeg meget utilfreds med. Tjek videoen og lad mig endelig høre om du er enig med mig.