Business

Kendt hacker afsløret efter 7 år

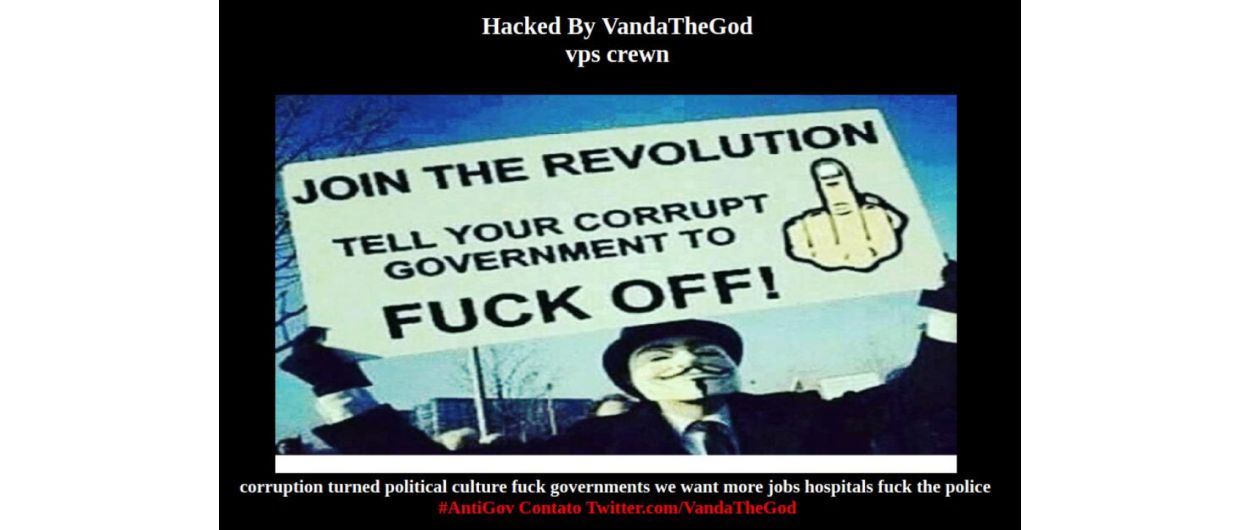
I flere år har en hidtil ukendt hacker, kaldet ‘VandaTheGod’, hærget og målrettet tusindvis af angreb mod flere regeringers officielle hjemmesider, bl.a. den amerikanske, brasilianske, og argentinske. Flere virksomheders hjemmesider er ligeledes blevet angrebet, herunder en række danske. Check Point Software Technologies skriver i en ny rapport, at de har afsløret identiteten bag hackeren. Gennem grundig efterforskning af VandaTheGods aktiviteter og ageren på især Sociale Medier har det været muligt at kortlægge hackerens sande identitet. VandaTheGod motivation har i første omgang været hacktivisme, hvor politiske budskaber er blevet spredt online, bl.a. som følge af hackerens stærke mistro til regeringer. Dette er gjort ved brug af webgraffiti, også kaldet defacement, hvor hackeren erstatter indholdet på hjemmesider med indhold, der både spreder politiske budskaber og viser, hvem der står bag angrebet. Efterfølgende har hackeren dog udvidet sine aktiviteter til også at stjæle kreditkortoplysninger og lække personlige legitimationsoplysninger på diverse hjemmesider. Sociale Medier hjalp VandaTheGod har flittigt anvendt Sociale Medier, især Twitter, til at dele sine angreb og resultater med offentligheden. På Facebook og Twitter er der siden 2013 postet billeder og retweets, som over de sidste syv år har efterladt spor, som eksperter fra Check Point nu har kunne opspore. På Check Points blog, forklarer eksperterne bag afsløringen i detaljer, hvordan de ved at tracke aktiviteterne på Sociale Medier, har fundet frem til VandaTheGods sande identitet. Meldt til relevante myndigheder Check Point har videregivet informationen til relevante myndigheder, som nu vil tage sig af sagen. Profilerne på de sociale medier findes stadigvæk, selvom …. (læs mere her)
Business

Antallet er Coronavirus relaterede angreb stiger markant

I Danmark og resten af verden er den igangværende pandemi fortsat et stort samtaleemne, hvor de fleste gerne vil holde sig opdateret hele tiden. Dét udnytter cyberkriminelle ved at lokke godtroende ofre med seneste nyt om Corona, hvor de bruger velkendte organisationer eller virksomheder som afsender. De Corona-relaterede phishingangreb kommer i form af e-mails, SMS’er og falske hjemmesider. Den seneste rapport fra Check Point Software Technologies, der er en af verdens førende leverandører af cybersikkerhed, viser, at der gennem de seneste 3 uger har været omkring 192.000 nye Corona-relaterede angreb per uge på verdensplan, hvilket er en stigning på 30 % sammenlignet med tidligere uger. Hertil er der blevet oprettet næsten 20.000 nye Coronavirus-relaterede hjemmesider, hvoraf 2% er vurderet som væren-de ondsindede, mens 15 % er vurderet som mistænkelige. Sundhedsstyrelsen udnyttes Den store stigning i Corona-relaterede angreb og falske hjemmesider verden over afspejler sig også i Dan-mark, hvor der ses lignende tendenser. I Danmark er det Sundhedsstyrelsen, der står som afsender på de ondsindede phishingangreb. I den seneste tid, har vi i Danmark også set en stor stigning i antallet af Corona-relaterede phishingangreb. F.eks. har vi set adskillige hackere udgive sig for at være fra Sundhedsstyrelsen, hvor de forsøger via falske e-mails og SMS’er at få danskerne til at sende deres CPR-nummer eller NemID login. Står der Corona eller Co-vid-19 i overskriften og ser det tilmed ud til, at komme fra fx Sundhedsstyrelsen – så har mange af os lyst til at vide mere og åbner derfor mails, trykker på …. (læs mere her)
Ingen billede
Business

Arbejd sikkert hjemme under Coronakarantænen

Sikkerhedsfirmaet Check Point Technologies har udarbejdet en guide til, hvordan ansatte og arbejdsgivere skaber de bedste rammer for at arbejde sikkert hjemmefra, mens Coronavirus-pandemien tvinger tusindvis af danskere til netop dette. Og for de fleste, er det rimelig ligetil pludselig at skulle omstille sig, da det er let at få adgang til en hjemmeinternetforbindelse og diverse software-løsninger, såsom Google apps, Skype, Slack, Dropbox og Microsoft Office 365 m.fl. og fortsat få løst sine arbejdsopgaver. Større risiko for at blive hacket De fleste organisationer har ikke prøvet at supportere så mange eksterne ansatte før, og medarbejdere har samtidig en tendens til at være mere afslappet derhjemme i vante omgivelser, især når det kommer til sikkerhed. Dette kan medføre en større risiko for at blive udsat for ondsindet malwares eller et phishing-angreb fra hackere, hvorfor ansatte og arbejdsgivere bør tage sine forholdsregler. Følgende huskeregler for medarbejdere og arbejdsgivere kan ses som en guide til, hvordan man kan sikre trygge rammer på hjemmearbejdspladsen, samt mindske risikoen for at få fortrolige virksomhedsdata kompromitteret. Huskeregler for medarbejdere: Adgangskoder betyder noget: Det er en god ide at gennemgå og styrke de adgangskoder du bruger til at logge på eksterne ressourcer, f.eks. e-mail eller arbejdsprogrammer. Vær forberedt på phishing-angreb: Vær forsigtig med at klikke på links, der på nogen måde ser mistænkelige ud. Download kun indhold fra pålidelige kilder, der kan verificeres. Check Point har observeret, at domæner relateret til Coronavirus er 50 % mere sandsynlige for at være ondsindede, så sørg for at være ekstra kritisk …. (læs mere her)
Business

Her tjente cyberkriminelle pengene i 2019

Den israelske sikkerhedsspecialist, Check Point Software Technologies, har offentliggjort deres 2020 cybersikkerhedsrapport, der beskriver sidste års største tendenser inden for cyberangreb. Rapporten viser, hvilke metoder cyberkriminelle primært anvender til at angribe organisationer på tværs af industrier verden over, og giver samtidig organisationer den nødvendige viden og information til at håndtere og beskytte sig bedre mod de aktuelle femte-generations cyberangreb og trusler. Sikkerhedsrapporten giver et detaljeret overblik over cybertrusler og afslører de hyppigste angrebstyper og teknikker, der er blevet observeret inden for det sidste år. Nogle af de vigtigste resultater fra rapporten, viser at: Cryptominers dominerer malwarelandskabet – på trods af at cryptomining aftog i løbet af 2019, som følge af kryptovalutaens fald i værdi og lukningen af Coinhive-operationen i marts, blev 38% af virksomheder globalt stadig påvirket af cryptominers i 2019. En stigning fra 37% i 2018. Dette skyldes, at brugen af cryptominers stadig kan give stort udbytte med lav risiko for kriminelle. Botnet angreb stiger voldsomt – 28% af globale organisationer blev ramt af botnet-aktiviteter, hvilket udgør en stigning på over 50% sammenlignet med 2018. Emotet var den mest brugte bot-malware, primært på grund af dens alsidighed i forhold til at aktivere malware og spam. Andre botnot aktiviteter som ‘sextortion-mails’ og DDoS-angreb steg også markant i 2019. Målrettet ransomware rammer hårdt – mens andelen af organisationer, der bliver ramt af ransomware er relativt lavt, er omfanget af angrebene meget større. Kriminelle udvælger deres ransomware ofre meget nøje med det formål at afpresse sig til den størst mulige gevinst. Mobilangreb …. (læs mere her)
Nyheder fra gl. site

Adskillige sikkerhedshuller fundet i den populære video-app TikTok

Sikkherhedsfirmaet Check Point Software Technologies har i en ny undersøgelse opdaget en række sikkerhedshuller, der potentielt har krænket privatlivet hos en lang række brugere af den kinesiske video-app TikTok. I Danmark er der op mod 200.000 unge helt ned til tiårsalderen, der bruger videodelingsappen, og som alle har været i risiko for at have fået hacket deres personlige oplysninger. Teenagere og børn bruger primært applikationen til at dele, gemme og opbevare private (og sommetider meget følsomme) videoer af dem selv og deres kære. Check Points eksperter fandt i undersøgelsen ud af, at en hacker kunne sende en forfalsket SMS-besked, der indeholdt ondsindede links, til en bruger af TikTok. Når brugeren klikkede på det ondsindede link, ville hackeren have mulighed for at tilgå TikTok kontoen og manipulere dens indhold ved at slette videoer, uploade uautoriserede videoer og offentliggøre private eller “gemte” videoer. Appen er tilgængelig på over 150 markeder og 75 sprog globalt, og med over en milliard brugere, er TikTok med sikkerhed en af de mest downloadede apps og trending apps lige nu. I oktober 2019, var TikTok den mest downloadede app i USA, hvilket gør den til den første kinesiske app, der opnår sådan en titel. “TikTok er lige nu et af de mest populære sociale medieapplikationer i verden, specielt hos børn og unge. Vores seneste undersøgelse viser dog, at selv de mest populære apps stadig er i fare og sårbare overfor angreb fra hackere. Sårbarhederne vi har fundet, giver hackere adgang til en masse private informationer, som i …. (læs mere her)