Ingen billede
Business

Vores daglige onlinetid voksede med 3,5 time under coronakrisen

COVID-19 ændrede på et splitsekund vores verden og hverdag. Et hidtil uset antal lande lukkede ned, og milliarder af mennesker over hele kloden måtte flytte både arbejdsplads og fritidsaktiviteter hjem i stuerne for at undgå al unødvendig social aktivitet. Men hvordan påvirkede coronakrisen vores internetforbrug og digitale vaner, da den fysiske verden pludselig rykkede online? Det har Ericsson ConsumerLab kigget nærmere på i en ny global undersøgelse foretaget blandt 11.500 forbrugere. Ifølge rapporten øgede ni ud af ti forbrugere deres internetaktiviteter under coronakrisen. I gennemsnit steg vores daglige onlinetid i hjemmet via bredbånd med 2,5 time, mens opkobling via 4G-mobilnetværket steg med 1 time. Hvis muligheden for at arbejde hjemmefra før var et gode, blev det under krisen til et krav, og aldrig har vi været så afhængige af at kunne komme online for at arbejde, studere og opretholde et socialt liv. Det har medført et skift i vores internettrafik og viser, at både mobile og faste netværk i stigende grad spiller en vigtig rolle ift. kritisk national infrastruktur. Niclas Backlund, chef for Ericsson i Danmark E-læring og videoopkald i vækst De hurtigst voksende app-kategorier er bl.a. relateret til onlineuddannelse, videomøder og velværdsydelser. Brugen af uddannelsesapplikationer som fx Google Classroom er steget med hele 282 pct., og ifølge tre ud af fire forældre har disse været afgørende for, at deres børn har kunne fortsætte deres skolegang hjemmefra. I USA mener seks ud af ti samtidig, at videomøder helt vil erstatte fysiske møder, og lige så mange vurderer, at onlinekonsultationer hos …. (læs mere her)
Nyheder fra gl. site

Antallet af cyber-trusler er steget med 33 procent

Danskerne har tilbragt langt flere timer hjemme end normalt i de seneste 100 dage. For en stor dels vedkommende er tiden blevet brugt på internettet, og det har været mere risikofyldt, end det var for blot få måneder siden. I løbet af årets tre første måneder er antallet af cyber-trusler steget med 33 procent. Det viser en ny rapport fra sikkerhedsfirmaet Mimecast, der har analyseret trusselsbilledet de første 100 dage i 2020, hvor corona har været på toppen af dagsorden over hele verden. ”Signifikante katastrofer og store geopolitiske begivenheder bliver ofte en anledning for de mest kyniske og hjerteløse it-kriminelle til at målrette budskaber for at inficere ofres computere,” siger Carl Wearn, head of e-crime i Mimecast. Det har også været tilfældet i langt de fleste af de angreb, som har fundet sted i perioden. Mimecast har siden januar opdaget over 60.000 falske hjemmesider med referencer til Covid-19. Når det gælder farlige e-mails, har Covid-19 ligeledes været flittigt anvendt. Mimecast har således blokeret hele 83 millioner e-mails relateret til virussen. Det har blandt andet været falske tilbud om beskyttelsesmasker eller en kur mod corona, som ser ud til at stamme fra anerkendte organisationer som Verdenssundhedsorganisationen, WHO. Hold øje med links i e-mails En stor del af cyber-angreb bliver distribueret ved hjælp af e-mails, og her har der været en stigning i alle typer af angreb. Den største stigning har været i form af links, der fører til falske hjemmesider. Hele 55,8 procent er antallet af denne type trusler steget sammenlignet …. (læs mere her)
Business

Antallet er Coronavirus relaterede angreb stiger markant

I Danmark og resten af verden er den igangværende pandemi fortsat et stort samtaleemne, hvor de fleste gerne vil holde sig opdateret hele tiden. Dét udnytter cyberkriminelle ved at lokke godtroende ofre med seneste nyt om Corona, hvor de bruger velkendte organisationer eller virksomheder som afsender. De Corona-relaterede phishingangreb kommer i form af e-mails, SMS’er og falske hjemmesider. Den seneste rapport fra Check Point Software Technologies, der er en af verdens førende leverandører af cybersikkerhed, viser, at der gennem de seneste 3 uger har været omkring 192.000 nye Corona-relaterede angreb per uge på verdensplan, hvilket er en stigning på 30 % sammenlignet med tidligere uger. Hertil er der blevet oprettet næsten 20.000 nye Coronavirus-relaterede hjemmesider, hvoraf 2% er vurderet som væren-de ondsindede, mens 15 % er vurderet som mistænkelige. Sundhedsstyrelsen udnyttes Den store stigning i Corona-relaterede angreb og falske hjemmesider verden over afspejler sig også i Dan-mark, hvor der ses lignende tendenser. I Danmark er det Sundhedsstyrelsen, der står som afsender på de ondsindede phishingangreb. I den seneste tid, har vi i Danmark også set en stor stigning i antallet af Corona-relaterede phishingangreb. F.eks. har vi set adskillige hackere udgive sig for at være fra Sundhedsstyrelsen, hvor de forsøger via falske e-mails og SMS’er at få danskerne til at sende deres CPR-nummer eller NemID login. Står der Corona eller Co-vid-19 i overskriften og ser det tilmed ud til, at komme fra fx Sundhedsstyrelsen – så har mange af os lyst til at vide mere og åbner derfor mails, trykker på …. (læs mere her)
Ingen billede
Business

It-kriminelle skifter fokus

Det slovakiske it-sikkerhedsfirma ESET, har lige frigivet deres trusselsrapport for første kvartal 2020, og den viser ganske forventeligt, at de cyberkriminelle har skiftet fokus. Det betyder dog ikke at de har glemt deres gamle metoder, blot at de har lagt en markant større indsats på områder, hvor de forventer hurtigt at kunne tjene penge – nemlig vores frygt for Corona-smitten. I forordet til rapporten skriver Roman Kovac, Chief Research officer, blandt andet at de cyberkriminelle ikke har tøvet med at udnytte den offentlige frygt der er omkring Corona-pandemien. Således så ESET en stor stigning i marts, omkring scam- og malwarekampagner der brugte Corona-pandemien som lokkemiddel. Et andet område hvor der også har været gang i aktiviteterne er når det kommer til Stalkerware til Android-enheder, og hvis du ikke ved hvad Stalkerware er, så kommer jeg ind på det om lidt. Den helt store trussel Der hvor eksplosionen indenfor trusler er sket i sidste kvartal er de såkaldte Web-trusler, og det er her at frygten for corona-pandemien for alvor bliver brugt som lokkemad, eller skræmmemiddel. ESET har brudt Web-truslerne ned i fire kategorier, Malware, Scam, Phishing og Malware Object. Hvor Malware kommer fra websteder der er kendte for at levere malware, så kommer Malware Object fra helt legitime websteder, der på forskellige måder er blevet inficeret med malware, og nu spreder den. Her er der ingen tvivl om, at det er den traditionelle malware der blev sporet mest af, men scam havde det største antal af unikke webadresser tilknyttet. Ifølge ESET …. (læs mere her)
Business

Antallet af corona-relaterede cyberangreb stiger i de hårdest ramte lande

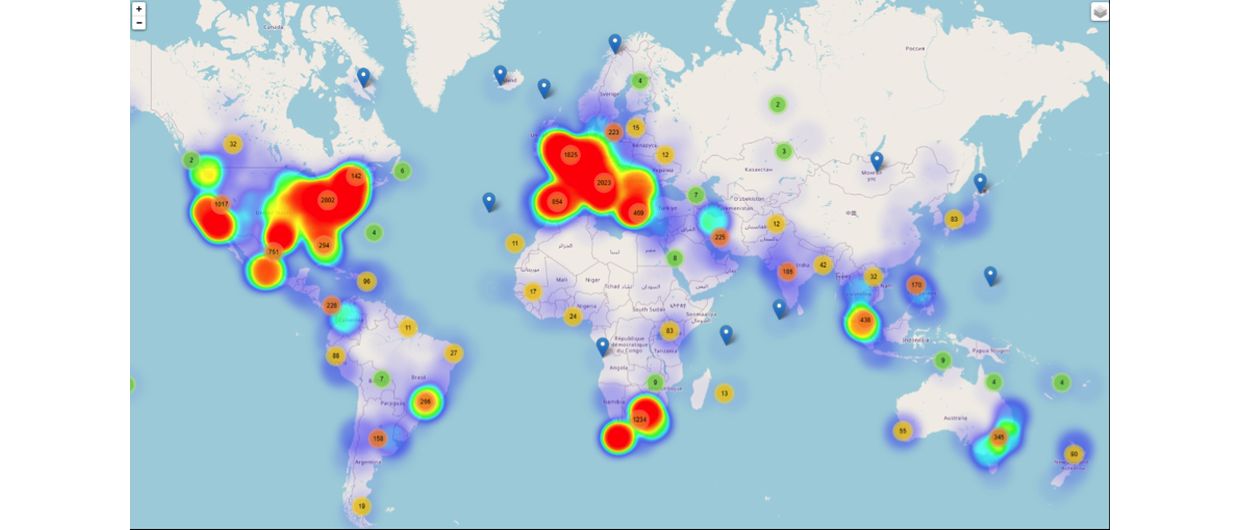
I løbet af april er antallet af corona-relaterede cyberangreb steget konstant, viser telemetri fra Bitdefender. Efter en enorm stigning i antallet af rapporter i midten af marts, faldt tallet kortvarigt en anelse, men er siden fortsat med at stige i løbet af april. Dog lader antallet til at falde over weekenderne, forklarer Bitdefenders sikkerhedsekspert, Liviu Arsene. Uge for uge stiger antallet af angreb ret konstant, men samtidig ser vi, at tallet falder over hver weekend, sandsynligvis fordi flere folk holder fri og dermed ikke tilbringer tid på internettet.” Liviu Arsene , Bitdefender Angrebene er rettet mod de hårdest ramte Bitdefenders telemetri viser også, hvordan bagmændene målretter deres angreb mod de områder, der er hårdest ramt af corona-krisen. Billedet herunder viser geografisk, hvor angrebene rammer, og som det kan ses på de store røde områder, så er det USA, Sydafrika, Italien, Canada, Storbritannien og Spanien, der rammes af flest angreb – de samme lande der er hårdt ramt af pandemien. Bagmændene holder tydeligvis øje med udviklingen. Jo hårdere et land er ramt af krisen, desto flere mennesker søger information om, hvad der foregår, og hvordan de kan beskytte sig selv. Den frygt udnytter hackerne til at sprede malware, særligt i de regioner af verden, hvor befolkningen bor tæt sammen og samtidig har en stor købekraft. De to faktorer gør nemlig ofrene til lukrative mål, når bagmændene forsøger at stjæle private eller finansielle oplysninger. Liviu Arsene, Bitdefender Stopper først når krisen er ovre Det må forventes, at hackerne først stopper deres målrettede …. (læs mere her)