Guides

GUIDE: Sådan skifter du nemt til en uafhængig password-manager

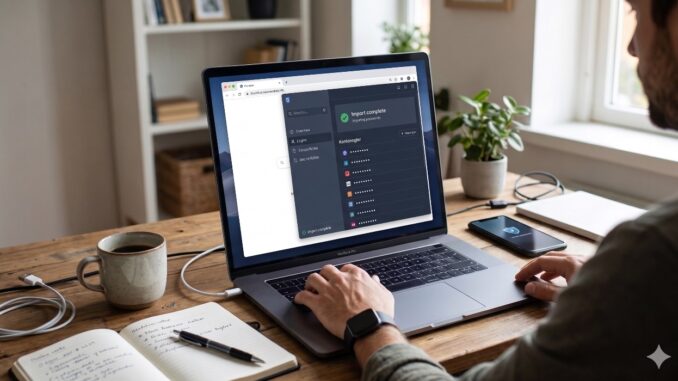
Vi kender alle rutinen: Du opretter en ny konto, og i samme sekund popper et lille vindue op i hjørnet af skærmen. “Vil du gemme adgangskoden i Google Chrome?” Et enkelt klik, og så behøver du ikke tænke mere over det. Men selvom de indbyggede kodeords-tjenester fra Google, Microsoft og Apple er blevet bedre med årene, er der tungtvejende grunde til, at sikkerhedseksperter og rådgivere inden for digital suverænitet anbefaler, at du skiller din browser og dine adgangskoder ad. I samarbejde med den danske rådgivningsvirksomhed Attitude-IT, der rådgiver virksomheder om digital uafhængighed og sikre alternativer til Big Tech, ser vi her nærmere på, hvorfor du bør droppe browserens indbyggede nøglering – og hvordan du trin for trin flytter dine koder over i en uafhængig løsning som f.eks. Proton Pass. Det er helt naturligt, at vi vælger den nemmeste løsning i en travl hverdag, og browsernes indbyggede kodeordshuskere er designet til at være så gnidningsfrie som muligt. Problemet er bare, at din browser er dit vindue ud mod resten af internettet – og dermed også det sted, der er mest udsat for angreb. At opbevare alle sine adgangskoder direkte i browseren svarer lidt til at opbevare sine mest følsomme papirer lige inden for en ulåst hoveddør. Kenneth Vangborg, direktør og ejer af Attitude-IT 3 grunde til, at browseren er det forkerte pengeskab Når du gemmer dine adgangskoder direkte i Google Chrome, Microsoft Edge eller Apples økosystem, støder du ind i tre grundlæggende problemer: Om Attitude-it Attitude-it er en dansk IT-virksomhed, der …. (læs mere her)
Nyheder

IT-kriminelle misbruger Microsofts godkendelsessystem til over 31.000 angreb

I perioden fra 1. august til 18. september blokerede sikkerhedsfirmaet Kaspersky mere end 31.000 e-mails, der udnyttede Microsofts egne systemer til at distribuere ondsindet indhold. Angrebet bygger på at misbruge anerkendte godkendelsesmekanismer, hvilket gør faldgruberne markant sværere for brugerne at spotte. Rent teknisk foregår det ved, at svindlerne opretter en Microsoft-konto og logger ind i Microsoft Entra admin center. Her registrerer de en ny applikation. Under oprettelsen tillader tjenesten, at man angiver en såkaldt redirect URI, hvilket er den webadresse, systemet sender brugeren videre til efter en succesfuld autorisation. I dette felt indtaster hackerne adressen på deres egen skadelige hjemmeside. Når infrastrukturen er på plads, sendes der e-mails ud med legitime Microsoft-links, der indeholder applikationens Application ID og den manipulerede redirect URI. Tricket betyder, at ofret i første omgang klikker på et ægte Microsoft-link, men ender på et eksternt websted designet til at stjæle personlige oplysninger eller downloade malware. Bagmændene har desuden fundet en anden vej ind ved at indlejre falsk indhold direkte i Microsofts officielle systembeskeder. Hackerne opretter falske brugere med opdigtede navne og indtaster derefter ofrets reelle e-mailadresse som backup-mail. Det resulterer i, at ofret modtager en officiel bekræftelseskode fra Microsoft, hvor selve emnefeltet og signaturen i e-mailen er erstattet med svindlernes tekst. Andrey Kovtun, Email Threats Protection Group Manager hos Kaspersky, sætter følgende ord på den tekniske fremgangsmåde: It’s not the first time we have observed that fraudulent links and messages are not sent ostensibly on behalf of the real company, but are sent through official services. …. (læs mere her)
Nyheder

Phishing-bølge rammer danskere: Google-tjeneste misbruges til angreb

Forskere fra KnowBe4 advarer nu om en avanceret phishing-kampagne, hvor svindlere udgiver sig for at være Meta (Facebook). Angriberne benytter Google-platformen AppSheet til at omgå spamfiltre og sende falske e-mails. Da angrebet var på sit højeste, kom over 10% af alle blokerede phishing-mails globalt fra AppSheet. Google-værktøj misbruges AppSheet er et Google-værktøj, der muliggør app-udvikling uden programmering. Fordi platformen er pålidelig, kan angribere misbruge den til at få deres phishing-mails til at fremstå troværdige. E-mails sendes fra domænet ‘noreply@appsheet.com’, hvilket ofte lader dem passere spamfiltre fra udbydere som Microsoft. Phishing-e-mailen, der foregiver at komme fra ‘Facebook Support Team’, advarer om en påstået regelovertrædelse og truer med sletning af kontoen inden for 24 timer. Brugere opfordres til at klikke på en knap for at gøre indsigelse, hvilket fører til en falsk Facebook-loginside. Avancerede svindelmetoder Angrebet kombinerer tekniske og psykologiske kneb. Hver e-mail indeholder et unikt ‘sagsnummer’, hvilket vanskeliggør genkendelse for IT-afdelinger. Brugere, der klikker på knappen, ender på en overbevisende, men falsk, webside hostet på platformen Vercel. Her anmodes om loginoplysninger og 2-trins bekræftelseskode (2FA). Efter indtastning modtages en fejlmeddelelse, og brugeren anmodes om at prøve igen – et trick til at sikre, at de kriminelle får de korrekte data. Websiden fungerer som en ‘man-in-the-middle’, hvor data øjeblikkeligt videresendes til Meta, så angriberen i realtid kan få adgang til den rigtige konto og omgå 2FA. Bredere tendens bekymrer Dette angreb er en del af en voksende tendens, hvor cyberkriminelle systematisk udnytter pålidelige platforme og velkendte virksomheder til at vildlede enkeltpersoner. Tidligere …. (læs mere her)
Laptops

Microsoft lancerer mindre og billigere AI-computere: Nye Surface Copilot+ modeller klar

De to nye enheder er en 13” Surface Laptop og en 12” Surface Pro. Begge modeller er udstyret med Snapdragon X Plus-processorer, der skal levere den nødvendige kraft til de nye AI-funktioner i Windows 11. Med lanceringen følger en række nye AI-funktioner, der integreres tættere med Copilot i Windows 11. Disse funktioner, der gradvist rulles ud, inkluderer opdateringer til Stifinder, Startmenuen og Notesblok, samt forbedret understøttelse af tredjepartsapps via NPU’en (Neural Processing Unit). Yderligere funktioner for Windows Insiders omfatter en Agentfunktion i indstillinger, forbedret Windows-søgning og nye muligheder i blandt andet Fotos og Paint. Du kan læse mere om de nyeste Windows-funktioner. Et kort overblik over de nye modeller: Den tynde og lette Surface Laptop 13″ Surface Pro 12″ Det nytænkte Surface Pro 12″-tastatur har glat, mat håndledsstøtte, fuld bagbelysning og en tilpasselig præcision-touchpad med adaptiv berøringsfunktion. Begge nye Surface Copilot+ PC’er bliver tilgængelige på udvalgte markeder fra den 20. maj og kan købes i Danmark fra den 10. juni.
Business

Microsoft er fortsat hackernes foretrukne brand i phishing-angreb

Ifølge nye tal fra Check Point Software Technologies er Microsoft hackernes foretrukne brand, når de forsøger at ramme intetanende brugere ved at efterligne kendte brands. Dog er andelen af phishing-angreb, der udnytter Microsofts navn, faldende i Q4 2024 sammenlignet med Q3 – nemlig fra 61 % til 32 %. Til gengæld er LinkedIn tilbage på top-10 listen, da virksomhedens brand bliver udnyttet i 11 % af alle tilfælde Cyberkriminelle fortsætter dermed deres tendens til at bruge kendte brands til phishing-angreb, som skal lokke brugere til at dele login-oplysninger, betalingsdata og andre følsomme informationer. Alene i julehandlen blev der registreret en stigning i phishing-kampagner rettet mod populære tøjmærker, såsom Nike, Adidas og Hugo Boss under dække af tilbud, der måske var lidt for gode til at være sande. Et aktuelt eksempel, som Check Point netop har kortlagt, er en phishing-kampagne, hvor cyberkriminelle udgiver sig for at være Facebook og sender falske beskeder om ophavsretskrænkelser til både private brugere og virksomheder. Beskederne indeholder links til en falsk login-side, hvor ofrene bliver bedt om at afgive deres login-oplysninger. Ifølge Check Point Research har denne kampagne ramt 45,5 % af virksomhederne i EU, hvilket understreger, at phishing ikke kun rammer enkeltpersoner, men også virksomheder, der bruger sociale medier til markedsføring og kundekommunikation. Hackernes foretrukne brands i fjerde kvartal af 2024: Selvom listen over de mest efterlignede brands ændrer sig, er der ingen tvivl om, at phising-angreb forbliver et af de foretrukne metoder blandt de cyberkriminelle. De udvikler og forfiner hele tiden deres metoder – …. (læs mere her)