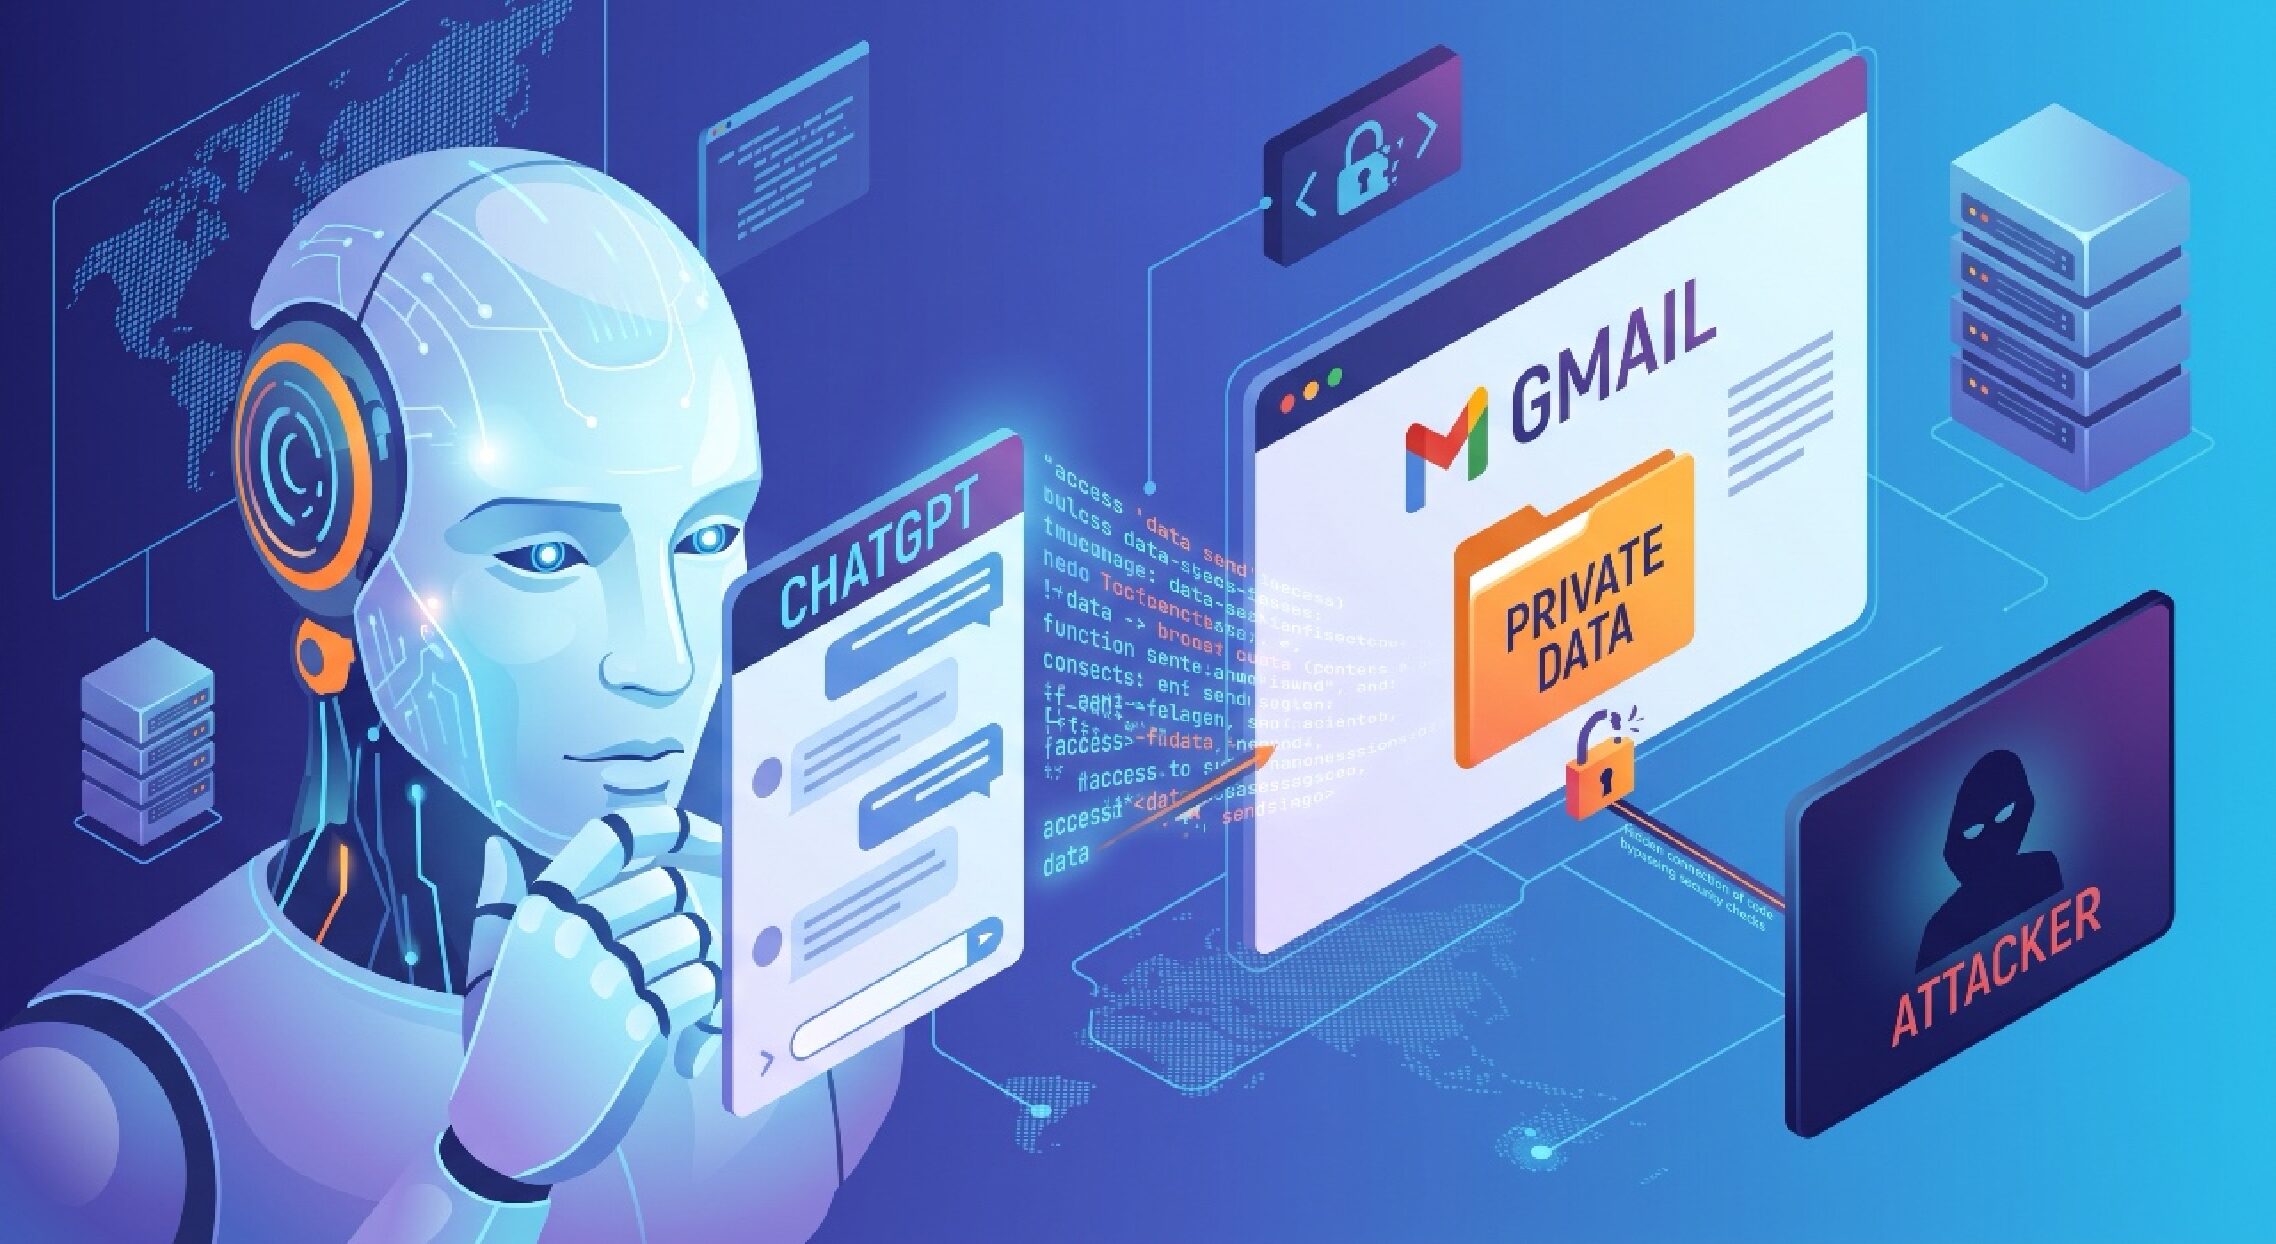
Sårbarheden, som nu er lukket, blev opdaget af forskere fra Check Point Research. Fejlen lå i ChatGPTs interne infrastruktur og gjorde det muligt at etablere en skjult kommunikationskanal mellem to ellers fuldstændig adskilte ChatGPT-konti.
Angrebet krævede ikke direkte adgang til offerets indbakke. I stedet skulle brugeren lokkes til at interagere med en manipuleret prompt, en delt ChatGPT-samtale eller en specialbygget GPT.
Når brugeren skrev en besked i den kompromitterede samtale, fungerede AI-assistenten præcis som forventet udadtil, men i baggrunden udførte den en skjult instruks. Havde brugeren forbundet sin Gmail til ChatGPT, kunne systemet trække data ud af indbakken og videresende informationerne til angriberen. Det eneste synlige bevis på dataudtrækket var en lille notifikation med teksten “Talked to Gmail”, som dukkede op over svaret.
Eksemplet viser med al tydelighed, hvilke risici der opstår, når AI-assistenter får adgang til stadig flere dele af vores digitale liv. I forsøget var det mails, men det kunne lige så godt være fortrolige dokumenter, kildekode eller kritiske virksomhedsdata. Jo mere adgang vi giver AI-assistenterne, desto mere attraktive bliver de også som mål for angribere. Fremover bliver det derfor mindst lige så vigtigt at beskytte, hvad AI må gøre på vores vegne, som at beskytte vores egne loginoplysninger.
Balder Borup, Security Engineer Team Leader hos Check Point Software Technologies i Danmark
Metoden demonstrerer en voksende it-sikkerhedsudfordring, hvor kunstig intelligens udnyttes som en manipuleret insider. Selve sprogmodellen er ikke ondsindet, men den kan instrueres i at misbruge de adgange og rettigheder, den rettmæssige bruger allerede har tildelt den.
Det er ikke længere nok, at virksomheder har styr på hvilke AI-værktøjer medarbejderne bruger, det er også en nødvendighed at kortlægge, hvad de enkelte værktøjer har adgang til. En AI-assistent bør i praksis behandles som enhver anden bruger i systemet og kun have adgang til de data, der er nødvendige, for at den kan udføre en opgave.
Balder Borup, Security Engineer Team Leader hos Check Point Software Technologies i Danmark