Nyheder fra gl. site

F-Secure vil bekæmpe datalæk

Risikoen for, at ens data bliver en del af et datalæk, kan for mange mennesker virke overvældende. Et læk, hvor ens data er iblandt, kan i værste tilfælde føre til identitetstyveri, og det vil F-Secure gøre noget ved. De lancerer derfor ID Protection, en ny løsning, der betyder en omfattende tilgang til sikring af personlige oplysninger og konti. F-Secure ID Protection overvåger og registrerer kontinuerligt eksponerede personlige oplysninger online, reagerer hurtigt på trusler mod brugernes identitet og fungerer derudover som password manager for at forhindre overtagelse af konti. Ved hjælp af F-Secures gennemgående forståelse af angribernes tankesæt og metoder tilbyder denne løsning en kraftfuld kombination af menneskelig intelligens og real-time-overvågning, der hjælper med at spore data, der har været en del af et datalæk. Når dine data lækkes, kan de ende til salg på The Dark Web inden for få måneder og derudover placere dig på såkaldte combo lists, der kan gøre dig til et let mål for mere avancerede angreb. Perttu Tynkkynen, Vice President, Consumer Sales and Marketing hos F-Secure. Bevæbnet med dine online loginoplysninger, kan IT-kriminelle derefter let overtage dine online konti og begynde at bestille varer med dit kreditkort. Dette kan ske, selv før nyheden om et brud kommer ud til offentligheden. Perttu Tynkkynen En ny F-Secure-undersøgelse har konstanteret, at næsten 4 ud af 10 (37%) af brugerne er opmærksomme på mindst et databrud, der involverer en onlinetjeneste, de bruger. Deltagere i undersøgelsen rapporterede, at de i gennemsnit har 18,1 konti rundt omkring på nettet. I betragtning …. (læs mere her)
Business

Bankrøverne går online

Sikkerhedschefer i finanssektoren over hele verden kæmper i stærkt stigende grad mod ransomware, overførsel af wire-svindel, “island hopping” (ø-hop; red. se forklaring længere nede i teksten), destruktive angreb og endda modangreb på virksomhedernes respons på de uventede hændelser. Det viser rapporten “Modern Bank Heists” – Moderne Bankrøverier – som VMware netop har offentliggjort. Rapporten bygger på en trusselsdataanalyse fra VMware og svar fra 25 førende IT sikkerhedschefer fra finanssektoren over hele verden. Finanssektoren har længe været mål for cyberkriminalitet – og når vi ser specifikt på COVID-19’s indflydelse på verdensplan, viser vores data, at angribere i denne periode går direkte efter finanssektoren. Lars-Bo Klausen, adm. direktør, VMware, Danmark Denne form for moderne bankrøverier har i dag udviklet sig til decideret virtuelle gidselsituationer, hvor grupper af cyberkrimininelle med deres angreb forhindrer finanssektorens digitale transformationsmuligheder. Lars-Bo Klausen, adm. direktør, VMware, Danmark Stigning på 238 % Trusselsdataanalysen fra VMware viser, at: Fra begyndelsen af ​​februar 2020 til slutningen af ​​april 2020 er angreb rettet mod den finansielle sektor vokset med 238 %. Ransomware-angreb mod den finansielle sektor er steget med en faktor 9 i samme periode. 27 % af alle cyberattacks hidtil i 2020 er målrettet enten sundhedssektoren eller den finansielle sektor. Angreb mod finansielle virksomheder stiger Resultater af spørgeundersøgelsen blandt 25 førende finansinstitutioner over hele verden: 80 % af de undersøgte finansielle institutioner rapporterer om en stigning i cyberattacks i de sidste 12 måneder, og at de cyberkriminelle er blevet mere sofistikerede i løbet af de sidste 12 måneder. 64 % af …. (læs mere her)
Nyheder fra gl. site

Hackere ’ansøger om job’ via e-mail

Check Point Software Technologies, viser i deres seneste rapport en række ondsindede dokumenter, som hackere vedhæfter i en jobansøgningsmail og maskerer som et CV. Ofrene narres til at opgive bankkoder, hvilket gør det muligt for hackere at foretage ulovlige økonomiske transaktioner fra offerets enhed. De seneste par måneder er antallet af ondsindede dokumenter i CV-format fordoblet, hvor 1 ud af hver 450 identificerede dokumenter er relateret til et CV. Inficerer med Zloader – en bank malware De falske og ondsindede CV’er, der er vedhæftet i Microsoft Excel-format, sendes via e-mail med emnefelter såsom: “Applying for a job” eller “Regarding job”. Når ofrene åbner de vedhæftede filer, bliver de bedt om at “aktivere indhold”. Efter aktivering bliver offerets enhed inficeret med den berygtede ZLoader-malware, en bank malware, designet til at stjæle legitimationsoplysninger og andre private oplysninger fra brugere af målrettede finansielle institutioner. Malwaren kan også stjæle adgangskoder og cookies, der er gemt i offerets webbrowsere. Med den stjålne information i hånden kan malwaren tillade hackerne at oprette forbindelse til offerets system og foretage ulovlige økonomiske transaktioner fra bankbrugerens legitime enhed. Coronavirus åbner nye angrebsveje Ifølge beskæftigelsesministeriet, har vi i Danmark 176.271 ledige pr. 4. juni – en stigning på 44.397 fra og med 9. marts. Og i USA, hvor denne type angreb er set hyppigst, har mere end 40 millioner amerikanere meldt sig som ledige, ifølge CNN. 1 ud af 4 amerikanere har i løbet af pandemien meldt sig ledige – den højeste arbejdsløshed siden den store depression i 1930’erne. Den …. (læs mere her)
Business

Kendt hacker afsløret efter 7 år

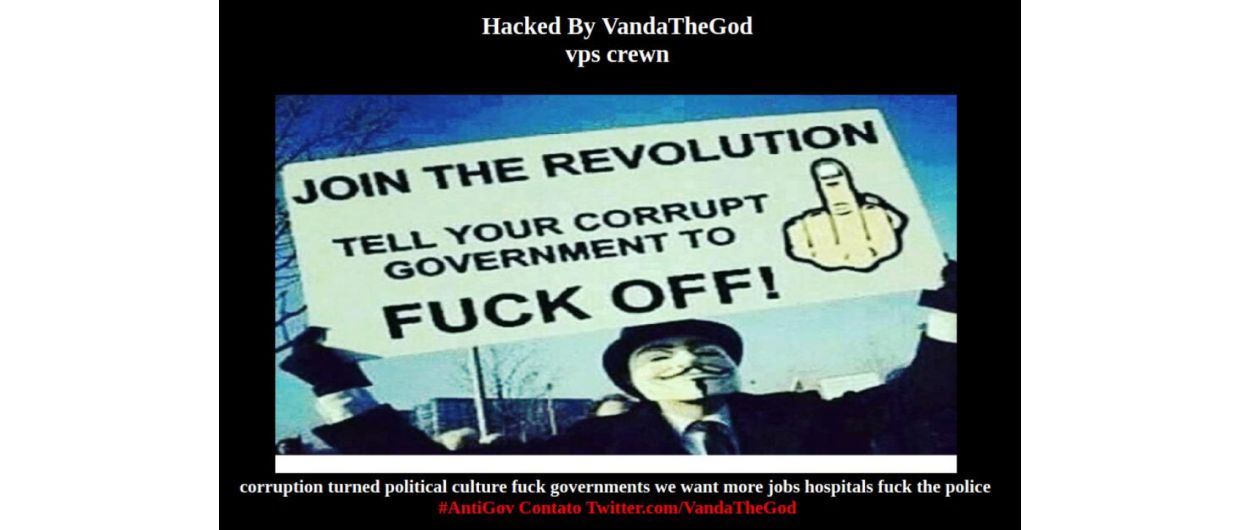
I flere år har en hidtil ukendt hacker, kaldet ‘VandaTheGod’, hærget og målrettet tusindvis af angreb mod flere regeringers officielle hjemmesider, bl.a. den amerikanske, brasilianske, og argentinske. Flere virksomheders hjemmesider er ligeledes blevet angrebet, herunder en række danske. Check Point Software Technologies skriver i en ny rapport, at de har afsløret identiteten bag hackeren. Gennem grundig efterforskning af VandaTheGods aktiviteter og ageren på især Sociale Medier har det været muligt at kortlægge hackerens sande identitet. VandaTheGod motivation har i første omgang været hacktivisme, hvor politiske budskaber er blevet spredt online, bl.a. som følge af hackerens stærke mistro til regeringer. Dette er gjort ved brug af webgraffiti, også kaldet defacement, hvor hackeren erstatter indholdet på hjemmesider med indhold, der både spreder politiske budskaber og viser, hvem der står bag angrebet. Efterfølgende har hackeren dog udvidet sine aktiviteter til også at stjæle kreditkortoplysninger og lække personlige legitimationsoplysninger på diverse hjemmesider. Sociale Medier hjalp VandaTheGod har flittigt anvendt Sociale Medier, især Twitter, til at dele sine angreb og resultater med offentligheden. På Facebook og Twitter er der siden 2013 postet billeder og retweets, som over de sidste syv år har efterladt spor, som eksperter fra Check Point nu har kunne opspore. På Check Points blog, forklarer eksperterne bag afsløringen i detaljer, hvordan de ved at tracke aktiviteterne på Sociale Medier, har fundet frem til VandaTheGods sande identitet. Meldt til relevante myndigheder Check Point har videregivet informationen til relevante myndigheder, som nu vil tage sig af sagen. Profilerne på de sociale medier findes stadigvæk, selvom …. (læs mere her)
Ingen billede
Nyheder fra gl. site

Android-telefoner lider under regionsspecifikke sikkerhedsproblemer

Enheder, der har været en del af undersøgelserne, inkluderer Huawei Mate 9 Pro, Samsung Galaxy S9 og Xiaomi Mi 9. Udnyttelsesprocessen for sårbarheder og konfigurationsproblemer samt virkningen heraf varierer fra enhed til enhed. Det, der for alvor gør opdagelserne interessante, er det faktum, at sikkerheden i enheder, der sælges globalt, tilbyder forskellige niveauer af sikkerhed til brugere i forskellige lande. Afhængigt af den måde, de enkelte leverandører konfigurerer enhederne på, kan dette sænke sikkerhedsstandarden betydeligt for nogle mennesker men ikke for andre. Ifølge F-Secure Consultings UK Director of Research, James Loureiro, afslører tilstedeværelsen af disse sikkerhedsproblemer på populære enheder de store sikkerhedsudfordringer, der er forårsaget af de mange forskellige tilpassede Android-implementeringer. Enheder, der deler det samme mærke, antages at køre på samme måde, uanset hvor du er i verden – men det viser sig, at tilpasningen, der udføres af tredjepartsleverandører som Samsung, Huawei og Xiaomi, efterlader disse enheder med en markant ringere sikkerhed afhængig af, hvilket område, en enhed er indstillet i eller af SIM-kortet inde i enheden. James Loureiro Helt konkret har vi set enheder, der leveres med over 100 applikationer tilføjet af leverandøren, hvilket betyder en stor angrebsoverflade, der ændrer sig efter den pågældende region. James Loureiro For eksempel registrerer Samsung Galaxy S9 det område, som SIM-kortet opererer i, hvilket har indflydelse på, hvordan enheden opfører sig. F-Secure Consulting konkluderede, at de kunne udnytte et program til at tage fuld kontrol over enheden, når Samsung-enhedens kode registrerede et kinesisk SIM-kort, men ikke når der var tale om SIM-kort …. (læs mere her)