Nyheder fra gl. site

Let at lave fup-nøglekort til hotelværelser

Tror du, at bare fordi din dør er låst på dit hotelværelse, så er det kun dig og hotelpersonalet der kan komme ind? Hvis ja, så har jeg lige et Eiffeltårn jeg skal have solgt til dig. Alt digitalt kan, og vil blive, hacket – det er kun et spørgsmål om tid, og nu har et researchteam fra F-Secure så fundet ud af, at det endda er ganske let. Det som forskerne fra F-Secure har fundet ud af er, at globale hotelkæder samt selvstændige hoteller verden over bruger et elektronisk låsesystem, der kan udnyttes af en hacker til at få adgang til et hvert rum i bygningen. Designfejlen er fundet i et låsesystems software, der er kendt som Vision by VingCard og bruges til at sikre millioner af hotelværelser verden over. Det har resulteret i, at verdens største producent af elektroniske låse, Assa Abloy, har været tvunget til at udstede softwareopdateringer med sikkerhedsrettelser for at mindske problemet. Efterforskernes angreb indebærer at bruge enhver almindelig elektronisk nøgle til det udvalgte sted, selv en, der er udløbet for længst, er kasseret eller bruges til at få adgang til andre rum som eksempelvis en garage eller et rengøringsskab. Ved hjælp af oplysninger fra nøglekortet kan efterforskerne oprette en masternøgle, der kan åbne ethvert rum i bygningen. Angrebet kan udføres uden at blive bemærket, da det blot vil se ud som om, at et normalt nøglekort er blevet brugt. Efterforskernes interesse for at hacke hotellåse blev udløst for nogle år siden, da en kollegas …. (læs mere her)
Nyheder fra gl. site

Millioner af kinesiske smartphones kan være inficeret med malware

Ifølge sikkerhedsfirmaet BullGuards blog, så er den gal med et imponerende stort antal smartphones produceret i Kina. Det er ikke producenterne selv der har inficeret deres mobiler med en meget ondsindet malware, men angiveligt er det sket et eller andet sted under produktionen. Malwaren er forklædt som en ”System Wi-Fi Service”, og har fået navnet RottenSys. Den skulle sende adware ned på de inficerede enheder, og så vise reklamer på enhedens hjemmeskærm, enten som et pop-op vindue, eller som en fuldskærms reklame. En ting er det irriterende element, og at malwareudviklerne tjener på alle de reklamer der bliver vist på mobilen, og ikke mindst når der bliver klikket på den – og med pop-up og fuldskærmsreklamer er det næsten umuligt ikke at klikke på dem. Noget helt andet og meget værre er, at RottenSys, ifølge BullGuard, er udviklet så den kan downloade og installere nye komponenter på mobilen, så hackerne kan overtage kontrollen over alle de inficerede enheder – altså et meget avanceret Botnet for mobiler. Faktisk så mener BullGuard, at der allerede er indikationer for, at hackerne der har udviklet RottenSys, allerede er ved at etablere et Botnet. Nå ja – BullGuard mener for resten også, at hackerne allerede har tjent omkring 115.000 dollars på at vise reklamer på mobilerne. Hvis du har en mobil fra Samsung, Homor, Huawei, Xiaomi, OPPO, Vivo og GIONEE, så er der ikke nødvendigvis malware på dem. Hvis du ikke har set reklamer så er der en god chance for, at du ikke er …. (læs mere her)
Nyheder fra gl. site

Bitdefender øger indsatsen mod ransomware

Er man en af de 50.000 ofre for typen af ransomware, der hedder GandCrab, kan man nu gratis hente et værktøj – GandCrab Ransomware Decryption Tool – for at få dataen tilbage. IT-sikkerhedsvirksomheden Bitdefender har analyseret CandCrab, der angriber og krypterer personlige data på ofrenes computere, og nu kan et værktøj hentes gratis online. Det gratis dekrypteringsværktøj er udviklet af Bitdefender i samarbejde med det rumænske politi, Directorate for Investigating Organized Crime and Terrorism (DIICOT) og Europol. Det virker mod alle kendte versioner af GandCrab og er nu frit tilgængelig for download på nomoreransom.org, en online portal mod ransomware, samt på Bitdefenders egen side, labs.bitdefender.com. Det ondsindede program, GandCrab, har spredt sig siden januar 2018 gennem falske bannerreklamer og e-mails. Bitdefender anslår, at GandCrab har inficeret 53.000 computere globalt set. Når en computer bliver inficeret med GandCrab, forlanger bagmændene en løsesum på alt mellem 100 til op mod flere hundrede tusinde dollars i DASH – en ny krypto-valuta, der nu benyttes inden for cyberkriminalitet. GandCrabs udviklere har brugt en såkaldt “ransomware-as-a-service”-forretningsmodel, der gør det muligt for andre kriminelle med få eller ingen tekniske færdigheder at bruge det til angreb. “Ransomware er blevet en milliardforretning for de programmører, der laver de ulovlige programmer. GandCrab er en af de mest profitable,” udtaler Catalin Cosoi, der til daglig er leder af Bitdefenders efterforskningsenhed. “Vi er glade for at kunne stille vores tekniske ekspertise til myndighedernes rådighed i kampen mod cyberkriminalitet, da vores langsigtede mission hele tiden har været at beskytte alle personer og …. (læs mere her)
Nyheder fra gl. site

Din brødrister kan (måske) hackes

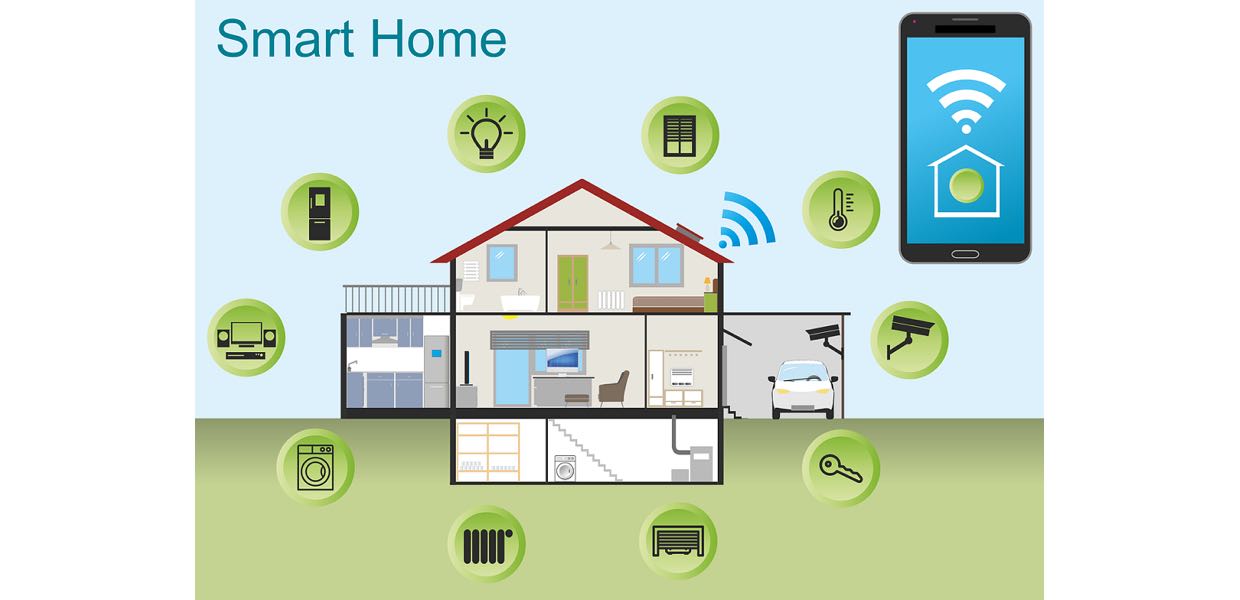
Vi står midt i realiseringen af “smart homes” og “smart cities”, hvor computere og digitale enheder hjælper borgerne med hverdagens gøremål. I daglig tale kaldes disse enheder for “smarte enheder”, og vi kender alle sammen de mest populære produkter: smartphone, smart-webkameraer, -ure, -babyalarmer, -lysdæmpere, -tv, -printere, -webcams og -legetøj. Disse enheder gør borgernes hverdag nemmere, men der er også grund til bekymring, lyder det fra it-sikkerhedsvirksomheden Bitdefender. Bogdan Botezatu er ekspert i digitale trusler hos Bitdefender. Han forklarer, at udviklingen af vores digitale og smarte hjem foregår i et rasende tempo. Der er i omegnen af 6.4 milliarder smarte enheder i vores hjem allerede, og Bitdefender forventer, at tallet vil være 100 milliarder enheder i 2025. Bitdefenders tal viser, at en gennemsnitlig husstand i vesten i dag har mere end 10 smarte enheder koblet til netværket. Disse enheder indeholder alle en lille computer, og de er i stand til at kommunikere med andre enheder og dele data. Hvis man er stødt på begrebet “Internet of Things” eller “IoT”, så refererer udtrykket til denne tilslutning af milliarder af enheder. Forbrugerne er ivrige efter nye smarte enheder, og producenterne vil være først med de nyeste teknologier, og det skal være så hurtigt og billigt som muligt. I dette kaotiske marked er IT-sikkerheden den store taber, forklarer Bogdan Botezatu. [yuzo_related] “De smarte enheder har i langt de fleste tilfælde få eller ingen sikkerhedsindstillinger. Når de er i forbindelse til dit WiFi-system i hjemmet, så er enhederne ofte nemme at hacke, og selvom din …. (læs mere her)
Guides

Sådan beskytter du din nye smartphone eller tablet

Danskerne er tossede med smartphones og tablets, og TDC Group har ifølge F-Secure, oplevet en stigning i salget på omkring 25% før jul. Det er fedt nok, men det betyder også nye mål for de cyberkriminelle. Derfor skal du få sikret din mobile enhed, for vi kommer snart til at se masser af nye angreb – ikke mindst af den type der lige har været i omløb på Facebook Messenger. Erik Andersen, sikkerhedsekspert fra F-Secure kommer her med en række gode råd til sikkerhed på din smartphone. Det gode ved disse råd er, at det ikke bare handler om at installere et sikkerhedsprodukt – noget du slet ikke kan på en iPhone eller iPad – men om at tænke dig om når du bruger den nye mobile gadget. Download kun anerkendte apps fra de officielle app-butikker Apples App Store og Google Play Store er din bedste mulighed for at finde og downloade sikre apps af høj kvalitet til din iPhone eller Android-telefon. “Upålidelige app-butikker fra tredjepart bør ikke undervurderes, da en betydelig mængde mobil malware stadig kan findes i ondsindede apps. Det er dog altid klogt at huske på, at en lille del af indholdet i App Store og Google Play Store stadig kan være lavet med onde hensigter, da ingen app-butik kan garanteres at være 100% ren,” lyder det fra Erik Andersen. Sikkerhedskopier automatisk data fra din nye enhed Der er forskellige muligheder for automatisk sikkerhedskopiering af de data, der er gemt på din nye telefon eller tablet. Dette …. (læs mere her)